Nontawattana Saraman
วันพุธ, ตุลาคม 25
บรรยายในงานเปิดตัว Cyfence
Nontawattana Saraman
วันอาทิตย์, กันยายน 10
SRAN Wall กับการทำ Traffic Management
กำหนดการรับส่งข้อมูลบนเครือข่ายคอมพิวเตอร์ โดยใช้ SRANwall
จากเดิม การใช้งานอินเตอร์เน็ททั่วไป ไม่ว่าเป็นการใช้งานที่บ้าน หรือในองค์กร บริษัท จะพบว่าเราไม่สามารถกำหนด การรับส่งข้อมูล ทั้งขาเข้าข้อมูลบนเครือข่าย และ ขาออกข้อมูลบนเครือข่าย หากไม่มีอุปกรณ์ ที่เรียกว่า Network Traffic management ในปัจจุบันทีมพัฒนา SRAN ได้พัฒนาอุปกรณ์ Security Gateway ที่ชื่อว่า SRANwall ได้รวมคุณสมบัติ Network Traffic Management เข้ามาใช้งานได้ เพื่อสร้างความคุ้มค่าแก่ผู้ใช้งานและผู้ดูแลระบบ เนื่องจาก รวมคุณสมบัติการป้องกันหลายๆอย่างในตัวการติดตั้ง SRANwall เพื่อทำหน้าที่เป็น Network Traffic Management
ทำการติดตั้งที่ Gateway ขององค์กร หากมีอุปกรณ์ ISDN/ADSL Router อยู่ ทำการติดตั้งหลังอุปกรณ์ดังกล่าว
คุณสมบัติในการตรวจและบริหารจัดการรับส่งข้อมูลในองค์กร ประกอบไปด้วย
1. ข้อมูล Download/ Upload files
2. Application ที่ใช้งานต่างๆ เช่น
2.1 การรับส่งข้อมูลบน HTTP ( การใช้งาน Web )
2.2 การรับส่งข้อมูลบน SMTP / POP3 / IMAP/ Lotus notes (ใช้งานรับส่ง Mail)
2.3 การรับส่งข้อมูล VoIP
2.4 การรับส่งข้อมูลการสนทนา (MSN , Yahoo, Google talk, ICQ เป็นต้น)
2.5 การรับส่งข้อมูลการใช้ Remote Access (VNC , PC anywhere, RDP เป็นต้น)
3. การรับส่งข้อมูลที่ไม่พึ่งประสงค์ในองค์กร
3.1 การใช้งาน P2P
3.2 การเล่น Games Online
ตัวอย่างการบริหารจัดการข้อมูลเครือข่ายคอมพิวเตอร์ (Case Study)
บน Menu ควบคุม จากระบบ SRAN Wall
ควบคุมการระดับความสำคัญการ รับส่งข้อมูลที่ต่ำ
1 . ไม่ให้มีการเล่น P2P ในช่วงเวลาทำงาน
2. ไม่ให้เล่น Games Online ในช่วงเวลาทำงาน
3. กำหนดการรับส่งข้อมูลบนโปรแกรม Chat ระบุที่ MSN เนื่องจากมีคนนิยมใช้สูง
4. กำหนดการเล่น Multimedia
ควบคุมการระดับความสำคัญการ รับส่งข้อมูลที่สูง1. ให้ความสำคัญ กับการใช้รับส่งข้อมูล ที่เป็น Mail และ Web
2. ให้ความสำคัญ การใช้ VoIP
ผู้ดูแล เมื่อติดตั้ง SRAN wall ในตำแหน่งที่ถูกต้องแล้ว ทำการเปิด Menu ในการควบคุม ผ่าน web interface และ ผ่าน protocol SSL
คลิกที่ Menu ขวามือ เลือก Traffic Shaper
จะปรากฎ Web Wizard ในการควบคุมค่า การรับส่งข้อมูล
กำหนดค่า เริ่มต้น เลือกค่าควบคุมตามต้องการ ในภาพ กำหนด การใช้งานผ่านเครือข่าย LAN ให้ทำการ Download ที่ 128 k/sec และ ในเครือข่าย WAN ให้ทำการ upload ข้อมูลที่ 512k/sec
เมื่อกำหนดค่าเริ่มต้นแล้ว จะเป็นการควบคุมการรับส่งข้อมูลตาม Application เริ่มจากเรื่องของ VoIP
กำหนดค่า VoIP โดยสามารถเลือกใช้บริการตามผู้ให้บริการได้ และเลือก Bandwidth ในการรับส่งข้อมูล โดยมีค่าเริ่มต้นที่ 56k – 10M ขึ้นกับอัตราการเรื่องใช้บริการอินเตอร์เน็ทองค์กรนั้น
Application ที่ 2 การกำหนด P2P Networking
ในส่วน P2P สามารถเลือก Shaping ตามโปรแกรมได้ โดย ระบบ SRANwall รู้จัก P2P ประมาณ 20โปรแกรม ดังนี้
ตัวอย่างโปรแกรม P2P ที่ SRANwall รู้จัก
Application ที่ 3 คือการควบคุมการรับส่งข้อมูลของ Games Online
ผู้ดูแลระบบเครือข่ายสามารถที่จะเลือกควบคุมการรับส่งข้อมูล ตามชนิดของ Games Online ได้ประมาณ 20 โปรแกรม
ส่วน Application อื่นๆ SRANwall ได้แบ่งเป็นหัวข้อ ดังนี้
- การ Remote Services / Terminal emulation
- Messengers (Chat โปรแกรมสนทนา)
- VPN
- Multimedia / Streaming
- Web
- Mail
- Miscellaneous ( ได้แก่ DNS, ICMP, SMB, MYSQL , NNTP , CVSUP เป็นต้น)
เมื่อทำการปรับแต่งค่าตามที่บริษัท AAA ต้องการแล้ว ใน menu ควบคุม SRANwall จึงขึ้นพร้อมทำงานจบขั้นตอนการกำหนดค่า SRAN Traffic Shaper Wizard
รอระบบทำการ Reset ค่า และพร้อมทำงานต่อไป
เท่านี้ ก็สามารถควบคุม การรับส่งข้อมูลในองค์กรอย่างมีประสิทธิภาพ และสะดวกในการใช้งานในระบบ SRANwall ยังมีฟังชั่นการใช้งานอื่นๆอีกมาก จะขอได้ กล่าวในตอนต่อไป
นนทวรรธนะ สาระมาน
Nontawattana Saraman
วันเสาร์, กันยายน 9
สร้าง NAC (Network Access Control) บน SRAN Wall
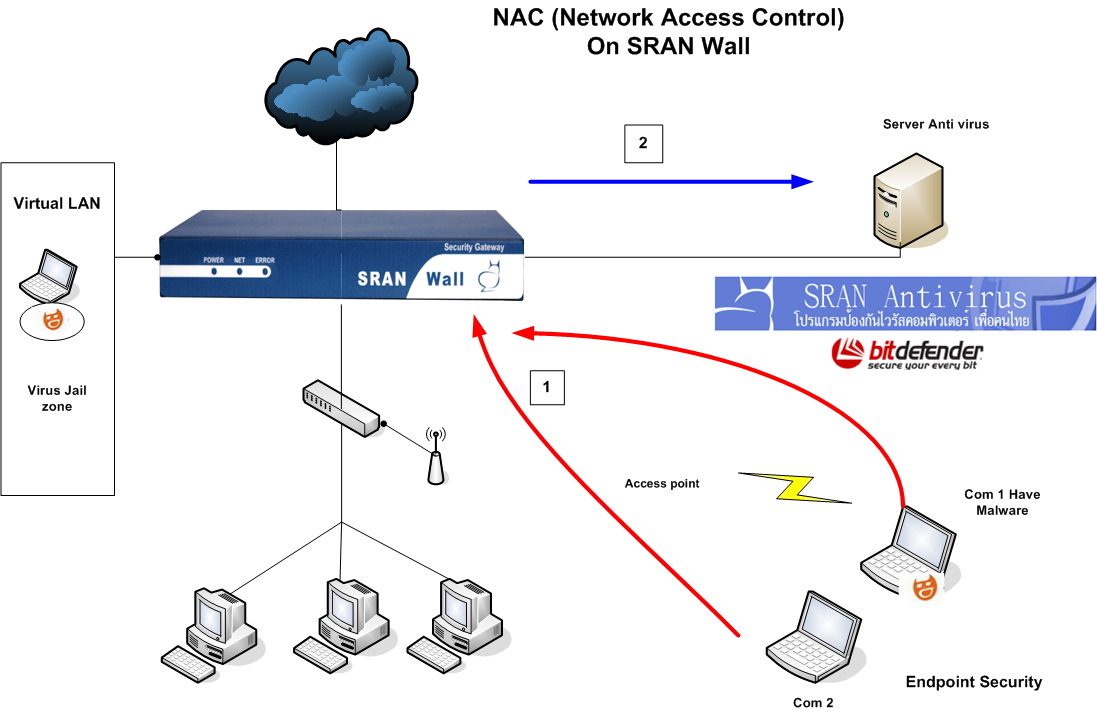
ทุกวันนี้ปัญหาระบบเครือข่ายกับเป็นปัญหาภายในองค์กร และกลายเป็นปัญหาสำคัญที่ยากแก่การควบคุม ปัญหาดังกล่าวคือการแพร่ระบาดไวรัสคอมพิวเตอร์ จากภายในเครือข่ายของตนเอง ทั้งที่เกิดจากเครื่อง client ในองค์กร และ เครื่องพกพาได้แก่ PC Notebook ที่สามารถนำไปใช้งานที่บ้าน หรือ ที่อื่นๆ และติดไวรัสคอมพิวเตอร์ หรือสิ่งผิดปกติอย่างอื่นจากนอกวง LAN องค์กร และเมื่อนำมาใช้งานใน LAN องค์กรแล้ว จึงแพร่กระจายไวรัสคอมพิวเตอร์ไปเครื่องอื่นๆในองค์กรอีกด้วย ปัญหานี้ จะแก้ไขได้ก็ต่อเมื่อมีระบบ NAC (Network Access Control) เพื่อเข้ามาควบคุมการลงทะเบียนเครื่องคอมพิวเตอร์ ทั้งเครื่องที่เป็น PC แบบตั้งโต๊ะ และ PC ที่เป็นเครื่องแม่ข่าย รวมถึง Notebook , PDA เป็นต้น วิธีการป้องกันเครื่องพกพาที่นำมาใช้งานในองค์กร เรียกว่า “Endpoint security”
การสร้าง NAC โดยใช้คู่กับ SRAN Wall ต้องมีอุปกรณ์เสริมดังนี้
- SRAN Wall 1 เครื่อง
- ระบบ แม่ข่ายตรวจไวรัสคอมพิวเตอร์ (Anti virus Server)
- ระบบประเมินความเสี่ยงบนเครือข่ายคอมพิวเตอร์ VA (Vulnerability Assessment)
คุณสมบัติทำ NAC ใน SRAN Wall คือ
- การที่สามารถระบุเครื่องที่ทำการต่อเชื่อมระบบ LAN ในองค์กรได้ โดยที่ให้เครื่องมาลงทะเบียนที่ตัว SRANwall
- สามารถสร้าง Virtual LAN เพื่อทำการกักเครื่องที่ไม่ได้รับอนุญาตให้เข้าสู่ระบบเครือข่ายได้
- ใน Virtual LAN ที่ทำการ กักเครื่อง สามารถ ส่งข้อมูลไปบอกเครื่องแม่ข่ายตรวจไวรัสคอมพิวเตอร์ หรือ ตรวจหาช่องโหว่ในเครื่องได้
ติดตั้งระบบ SRAN Wall ไว้เป็น Gateway ของระบบ และกำหนดค่าดังนี้
ทางผู้ดูแลระบบสามารถเลือกให้ใช้ การ authentication บน User RADIUS Server หรือจะสามารถเลือก add user เครื่องพร้อมค่า MAC address ได้เอง
เพื่อ add ค่า MAC address เครื่อง PC ที่อยู่ในวง LAN
หรือทำการ add user ใน menu users
คลิกที่ menu Allowed IP addresses
คลิกที่เพิ่ม ที่เครื่องหมาย + ใน Web ควบคุม
หรือจะระบุให้เครื่องที่ non- authentication ให้ทำการ scan ไวรัสคอมพิวเตอร์ก่อนถึงจะเข้าสู่ระบบเครือข่ายขององค์กรได้ ก็ตั้งเป็น Direction to …
เมื่อทำการ scan virus ผ่านแล้ว เครื่องปลอดจากไวรัส จึงสามารถเข้าใช้งานในองค์กรได้
หรือจะตั้งค่า Direction to เครื่องที่เป็น VA (Vulnerability Assessment) เพื่อตรวจสอบดูว่ายังขาด patch software และ OS เพื่อให้ update patch เสียก่อนก่อนที่จะเข้าสู่ระบบ LAN ในองค์กร ก็จะทำให้เครื่อง Notebook หรือ PDA ระบบพกพาต่างๆ ปลอดภัยมากขึ้นเมื่อนำใช้กับ LAN ในองค์กร
นอกจากจะสามารถควบคุมการ Access เครื่องในองค์กรได้แล้ว ยังสามารถควบคุมการใช้งาน Wireless LAN หรือพวก Hotspot ได้อีกด้วย โดยใช้หลักการเดียวกันนั้นคือ
หากเครื่องที่ไม่ได้รับ อนุญาติ ก็จะทำการ Redirect ไปที่ URL ให้ลงทะเบียนได้
โดยเราสามารถระบุ content สำหรับ URL ที่ต้องการ Redirection ได้ ตามต้องการ
ทั้งหมดนี้ จะควบคุมเครื่องแปลกปลอม ที่เข้าสู่ระบบเครือข่าย LAN ในองค์กร ได้ หากเราควบคุมเครื่องแปลกปลอมได้ การแพร่ระบาดไวรัสคอมพิวเตอร์ ที่ติดจากที่อื่น และนำแพร่เชื้อในองค์กรจะน้อยลง เครือข่ายคอมพิวเตอร์ก็จะปลอดภัยมากขึ้น
Nontawattana Saraman
วันเสาร์, กันยายน 2
SOC in the Box
ผมจึงได้เสนอแนวคิด การตั้ง ศูนย์เตือนภัยทางเครือข่ายคอมพิวเตอร์ ขึ้น หรือที่เรียกว่า SOC (Security Operation Center) หากแต่ SOC ตามความหมายของคนทั่วไปมักจะมองเป็นห้องบัญชาการขนาดใหญ่ และมีเครื่องคอมพิวเตอร์ไว้สังเกตการจำนวนมาก มีคนปฏิบัติหน้าที่ และค่อยเฝ้าระวังภัยที่อาจจะเกิดขึ้นบนระบบเครือข่าย ทุกคนเห็นว่าการจัดทำ SOC เป็นเรื่องที่ดี และควรจะลงมือปฏิบัติ แต่ไม่รู้จะเริ่มต้นอย่างไร ?
คำถามทั้ง 2 ที่ยังไม่ได้รับคำตอบ เหล่านี้จึงเกิดการลงทุนด้านระบบเครือข่ายความปลอดภัยจำนวนมาก โดยไม่รู้ว่าจะคุ้มทุนที่ใด
คำตอบผมมี ใน 1 Blade server โดยทั้งระบบนี้จะสามารถ compliance ตรงตาม มาตราฐานที่เราต้องการไม่ว่าเป็น ISO17799 , SOX, HIPAA คุณสามารถเลือก compliance และให้ระบบตรวจสอบว่ายังขาดตกในมาตราฐานข้อใดในองค์กรได้
ในส่วนการสร้างมาตราฐานความปลอดภัยข้อมูล บน SOC โดยสรุป สามารถแบ่ง เทคโนโลยี ในการเปรียบเทียบได้ 4 หัวข้อหลักคือ
1. Threat Detection เกี่ยวกับการตรวจตราภัยคุกคามที่อาจเกิดขึ้นบนเครือข่าย ไม่ว่าเป็นแบบ Reactive เช่น log firewall , syslog จาก devices หรือ proactive เช่น IDS/IPS , antivirus แบบ Real time , รวมถึงระบบ Network access control สำหรับ endpoint security สำหรับเครื่องพกพา และเครื่องแปลกปลอมที่เข้าสู่เครือข่าย LAN ในองค์กร
2. Vulnerability Detection / Management เกี่ยวกับการสร้างความปลอดภัยสม่ำเสมอ และการประเมินความเสี่ยงเพื่อป้องกันเครือข่ายคอมพิวเตอร์ รวมถึงเครื่องคอมพิวเตอร์ในองค์กร
3. Remediation คือ การตรวจตรา software การเก็บข้อมูล และแผนฉุกเฉินที่ต้องรองรับเมื่อเกิดสถานการณ์ที่ผิดปกติขึ้นมา
4. Security and Available Management คือ การสร้างระบบความปลอดภัยทั้งเป็นโครงสร้างหลัก และ องค์ประกอบในการบริหารจัดการ เช่น ระบบ core switch , Firewall Gateway , Remote access ,VPN , รวมถึงการทำ System Monitoring Hardware/Software
โดยทั่วไปอุปกรณ์ด้านระบบรักษาความปลอดภัย ที่นำมาใช้งานกันในประเทศไทย มักจะไปอยู่ในข้อ 4 นั่นคือ Security and Available Management และ ในส่วน Threat Detection ก็มีบทบาทมากในปี 2 ปีหลัง
หากเราประเมินดูแล้วการจัดหา เทคโนโลยีให้ตรงตาม compliance ทั้งหมดคงเป็นการลงทุนที่สูงมาก แต่เมื่อเราจับประเด็นใน 4 โหมดนี้ดังกล่าวทำให้เราทราบว่า การจัดหาเทคโนโลยีมาสร้าง SOC ก็ไม่ใช่เรื่องยากเกินไป เราสามารถสร้าง SOC ภายใน 1 ตู้ Rack หรือ 1
Blade Server ได้
ในการออกแบบ SOC ที่เราเรียกว่า "SOC in box" เป็นแนวทางแก้ไขปัญหาภัยคุกคามที่เกิดขึ้นบนการใช้ข้อมูลในองค์กร แบบประหยัดงบประมาณ การลงทุน และได้ผลตามมาตราฐานการรักษาความปลอดภัย ISO17799 ได้
โดยเราสามารถแยกในแต่ละ เทคโนโลยี เพื่อบรรจุลงใน blade server ดังนี้
ส่วนประกอบที่ 1 ใช้ IDS/IPS ใช้ SRAN Security Center , และระบบ FreeNAC
ส่วนประกอบที่ 2 ใช้ VA/VM ใช้ SRAN Security Center
ส่วนประกอบที่ 3 ใช้ NetXMS และ FreeNAS
ส่วนประกอบที่ 4 ใช้ SRAN Wall , OSSIM
ทั้งหมดนี้จะสามารถ comply ตาม ISO17799 ได้อย่างลงตัว
เท่านี้เราสามารถสร้าง SOC บน blade server 1 เครื่อง บนเทคโนโลยี SRAN และ Open source ชั้นนำตรงตาม compliace มาตราฐานที่ ISO17799 รองรับไว้ คุ้มค่าการลงทุนประหยัดงบประมาณ สนองนโยบายเศรษฐกิจพอเพียง ได้
นนทวรรธนะ สาระมาน
Nontawattana Saraman
2/09/49
วันจันทร์, สิงหาคม 28
SRAN กับแผ่นภาพโฆษณาใหม่
เนื้อหาคือ องค์ประกอบด้านระบบรักษาความปลอดภัยข้อมูล ทั้งหมด ไม่ว่าเป็น คน เทคโนโลยี และนโยบาย คำตอบสุดท้ายที่ตอบคำถามองค์ประกอบนี้ได้ คือ “SRAN” แสดงให้เห็นคำพูดที่ว่า “ร่วมกันขับเคลื่อนปัญญาไทย เพื่อสามารถแข่งขันระดับสากล”
สามารถดูรายละเอียดได้ที่ http://gallery.sran.org/main.php?g2_view=core.ShowItem&g2_itemId=221
นนทวรรธนะ สาระมาน
Nontawattana Saraman
สามปีแห่งการพัฒนา SRAN Appliance
ตัวอย่างเหตุการณ์ที่เกิดขึ้นในช่วงที่เราได้พัฒนาอุปกรณ์ตัวนี้ จากอดีต จนถึง ปัจจุบัน
ดู video เส้นทางพัฒนาได้ที่ http://www.gbtech.co.th/video/SRAN_story.html
วันจันทร์, สิงหาคม 14
ทดสอบ Odeo Podcast
ขอทดสอบ SRAN Station คลื่น สำราญ อารมณ์
เพลงที่ชอบครับ
procol harum - a whiter shade of pale
