Pages

วันอาทิตย์, กุมภาพันธ์ 25

กองทัพ Botnet คืออะไร

ธรรมชาติได้สร้างการมีชีวิต และองค์ประกอบของชีวิต คือ ดิน น้ำ ลม ไฟ และ อากาศ เกิดเป็นสิ่งมีชีวิตขึ้น ... ธรรมชาติ ได้สร้างเชื้อโรค ที่ทำให้ สิ่งมีชีวิตบางเผ่าพันธ์ เกิด ล้มเจ็บป่วย และเสียชีวิตได้ เชื้อโรคที่ว่า เรียกว่า "ไวรัส"
ในอีกทางหนึ่งมนุษย์ ซึ่งถือได้ว่าเป็นสิ่งมีชีวิต ที่ธรรมชาติสร้างสรรค์ขึ้น มนุษย์ต้องการชนะธรรมชาติ โดยการสร้างเทคโนโลยี ให้เหนือธรรมชาติ แต่ละด้าน ด้านหนึ่งเพื่อสร้างความเจริญทางอุตสาหกรรม เพื่อสร้างความบันเทิง และเพื่อการสื่อสาร อินเตอร์เน็ท ถือว่าเป็นเทคโนโลยี ที่มนุษย์สร้างสรรค์ขึ้น โยงใยความสัมพันธ์จากที่หนึ่งไปที่หนึ่ง โยงใยเป็นใยแมงมุมขนาดใหญ่ กระจายทั่วโลก ทุกคนสามารถสื่อสาร และรับข่าวสารได้อย่างทั่วถึง ผู้ที่ให้กำเนิด พบภัยคุกคาม เช่นกัน แต่เกิดบนโลกเสมือน ที่ธรรมชาติ ไม่ได้ลิขิตไว้ นั้นคือ ไวรัสคอมพิวเตอร์ แน่นอน ด้วยความหลากหลายพฤติกรรมการใช้งาน ไวรัสคอมพิวเตอร์ในยุคโบราณ พัฒนาความเก่งกาจ เหมือนปรับตัวให้ทันสมัย เพื่อยากแก่การป้องกัน ทำให้เกิดการแพร่กระจายพันธ์ไวรัสคอมพิวเตอร์ได้ ที่เรียกว่า worm หรือ หนอนคอมพิวเตอร์ ที่ความต้องการขโมยข้อมูล และ ความลับการใช้งาน เกิดเป็น spyware ที่ต้องการสร้างความสนใจ และแพร่กระจายข่าวสารที่เป็นขยะข้อมูล เรียกว่า Adware ทั้งหมดที่กล่าว ผมขอใช้ศัพท์ว่า Malware คือภาพรวมภัยคุกคามทางโปรแกรม
ผมเคยให้ความหมายของ Malware ในงานเปิดตัว Cyfence และงาน Netday ที่ มหาวิทยาลัยเกษตร ปีที่แล้ว ว่า
"Malware คือความไม่ปกติทางโปรแกรมมิ่ง ที่สูญเสีย C (Confidentiality) I (Integrity) และ A (Availability) อย่างใดอย่างหนึ่ง หรือ ทั้งหมด จนทำให้เกิดเป็น Virus , Worm , Trojan , Spyware , Backdoor และ Rootkit"

โปรแกรม ที่มีความไม่ปกติ นี้ ต้องการตัวนำทาง เพื่อต่อยอดความเสียหาย และยากแก่การควบคุมมากขึ้น ตัวนำ ที่ว่า นั่นคือ Botnet นี้เอง
Botnet เกิดจาก เครื่องคอมพิวเตอร์ ที่ตกเป็นเหยื่อหลายๆ เครื่องเพื่อทำการใด การหนึ่ง ที่ก่อให้เกิดความเสียหายทางข้อมูล บนเครือข่ายคอมพิวเตอร์ได้ คอมพิวเตอร์ที่เป็นเหยือ เพียง เครื่องเดียว เรียกว่า Zombie ซึ่ง Zombie หลายตัว รวมกันเรียก Botnet

สะพานเชื่อมภัยคุกคามทางเครือข่ายคอมพิวเตอร์ คือ Botnet นั้นเอง

Botnet ทำให้เกิดภัยคุกคามที่ไม่สามารถเกิดขึ้นเองได้ตามลำพัง
ภัยคุกคามที่ไม่สามารถเกิดขึ้นเองได้ตามลำพัง ได้แก่ Spam (อีเมล์ขยะ) ,
DoS/DDoS (การโจมตีเพื่อทำให้เครื่องปลายทางหยุดการทำงานหรือสูญเสียความเสรียฐภาพ) ,
และ Phishing (การหลอกหลวงในโลก Cyber)

ภัยคุกคามดังกล่าว ต้องอาศัย คน ที่อยู่เบื้องหลัง การก่อกวนในครั้งนี้ เป็นผู้บังคับ
เมื่อคนที่รู้เท่าไม่ถึงการณ์ ติด โปรแกรมที่ไม่ปกติ(Malware) จึงทำให้เกิด Zombie
คนรู้เท่าไม่ถึงการณ์ ที่ติด Malware จำนวนมาก กลายเป็น กองทัพ Botnet
ตอนนี้เราทราบถึง การกำเนิดของ กองทัพ Botnet แล้วล่ะ มีคำถามต่อไปว่า Botnet เหล่านี้ เมื่อเกิดขึ้นแล้ว จะสร้างความเสียหาย ได้อย่างไร
Botnet ต้องการที่อยู่อาศัย และที่อยู่อาศัย Botnet หายใจในอินเตอร์เน็ท บนเครือข่ายคอมพิวเตอร์ และรอคำสั่ง จากคนที่มีเจตนา เพื่อ สร้างภัยคุกคามให้เกิดขึ้น ตามจุดหมายที่ ตนต้องการ
แหล่งควบคุม Botnet ส่วนใหญ่เกิดใน IRC เหตุผลที่ส่วนใหญ่เป็น IRC ผมให้ข้อสังเกต ดังนี้ครับ
เหตุผลประการที่หนึ่ง เนื่องจาก Protocol ในการติดต่อ IRC เป็นการติดต่อแบบ UDP ซึ่งมีความเร็ว และไม่ต้องการความถูกต้องนักในการสื่อสาร ทำให้เครื่องที่เป็น Zombie แทบไม่รู้ตัวว่าตนเองได้เชื่อมต่อ Server IRC ที่อยู่ห่างไกล ได้เลย
เหตุผลประการที่สอง IRC เป็นการสื่อสาร ในยุคก่อน ที่ส่วนใหญ่ Hackers ในอดีตมักใช้เป็นแหล่งแลกเปลี่ยนเทคนิค และหลากหลายเรื่อง ที่อิสระมาก เนื่องจากเป็นแหล่งที่ยากในการควบคุม ทราบได้ยากในการค้นหาตัวตนที่แท้จริง
สำหรับมิตรรัก ที่รู้จักผมดี ก็ทราบว่า ตัวผมเองก็เริ่มชีวิตอินเตอร์เน็ท จาก IRC และมีบทความเกี่ยวกับ IRC มาก่อนเช่นกัน เพื่อนเก่า คนคุ้นเคย nickname SAMURAl อ่านว่า "ซามูไร" แต่ในความเป็นจริง ตัว i ตัวหลัง ใช้ตัว L ตัวเล็ก หลีกเลี่ยงพวกชอบ /whois เขียนชื่อผมผิดล่ะก็ whois ไม่เจอ : ) ปัจจุบันไม่มีแล้วครับ ผมไม่ได้เข้า IRC มาหลายปีแล้ว
IRC มีความน่าสนใจ ทั้งการใช้ชีวิต และภัยคุกคามบนโลกเสมือน จากอดีต จนถึงปัจจุบัน และในอนาคต
พื้นฐาน IRC (Internet relay chat) เป็น ติดต่อแบบ Client to Server เพื่อใช้ในการติดต่อสื่อสาร โดยผ่าน Protocol โดยผ่าน ช่วง port 6666 - 7000 อาจจะมากกว่านี้ หรือน้อยกว่า ได้ขึ้นอยู่ผู้ให้บริการตั้งตนเองเป็น IRC Server ส่วน IRC Client เป็นซอฟต์แวร์ที่ติดตั้งในเครื่องผู้ใช้งาน ที่ได้รับความนิยม ได้แก่ Pirch , Mirc , Xchat และอื่นๆ ภัยคุกคามทาง IRC มีมาโดยตลอดไม่ว่าเป็นการหลอกลวงจากคนด้วยกันเอง และ ภัยคุกคามทางเทคนิคชั้นสูง ที่ใช้ Zombie ไปผู้สร้างให้เกิดความเสียหาย
ลักษณะการใช้งาน IRC ประกอบด้วย
Channels หรือเรียกว่า ห้องสนทนา ที่เกิดจากการสร้างของ ผู้ลงทะเบียนสร้างห้อง เมื่อก่อน ก็คือ คนเข้าห้องและตั้งชื่อห้อง คนแรก Server ที่ยังคงอนุรักษณ์วิธีนี้คือ EFnet
และ Server ที่คนไทยนิยม อดีต ปัจจุบัน ได้แก่ dalnet , Webmaster และ Thai IRC เป็นต้น
Nickname ชื่อเสมือน ที่ผู้ใช้ ต้องการให้เป็น จะเป็นชื่ออะไรก็ได้ ตามอักขระ ที่โปรแกรม IRC Server รองรับ
Bot หุ่น คอมพิวเตอร์ Script ที่ใช้ในการเฝ้าห้อง ควบคุม Server แทนผู้ให้บริการ IRC Server หากเป็น Bot ที่มากับ IRC Server มักจะเกิดขึ้นตามคำสั่งที่เขียนไว้พร้อมกับการสร้าง IRC Server แต่หากเป็น Bot ที่เกิดจากสร้างผู้ใช้งานอื่น มักจะเขียนด้วยภาษา TCL/TK หรือ C และอื่นๆ ได้เช่นกัน สมัยก่อนมี Bot สำหรับเฝ้าห้องหลายยี่ห้อ ได้แก่ TNT , Eggdrop และอื่นๆ และกล่าวได้ว่าการสร้าง Eggdrop เมื่อก่อน เกิดเป็นแนวทางการสร้างเครื่องมือบังคับ Zombie ให้ทำตามคำสั่งที่ต้องการ ได้แก่ Agobot, GTBot, SDBot, Evilbot และอื่นๆ


ภาพการทำงาน Botnet เมื่อใช้ IRC Server เป็นช่องทางในการสร้างภัยคุกคาม

http://lockdowncorp.com/bots/a5.jpg
ภาพแสดงถึงการสั่งงาน Zombie ผ่าน IRC โดยผู้สั่งคือ Wh0r3 ซึ่งใช้ชื่อเป็นภาษา Jagon
ลักษณะการสั่ง Zombie ให้ทำการ DDoS ที่อื่นๆ
[###FOO###] <~nickname> .scanstop
[###FOO###] <~nickname> .ddos.syn 151.49.8.XXX 21 200
[###FOO###] <-[XP]-18330> [DDoS]: Flooding: (151.49.8.XXX:21) for 200 seconds
[...]
[###FOO###] <-[2K]-33820> [DDoS]: Done with flood (2573KB/sec).
[###FOO###] <-[XP]-86840> [DDoS]: Done with flood (351KB/sec).
[###FOO###] <-[XP]-62444> [DDoS]: Done with flood (1327KB/sec).
[###FOO###] <-[2K]-38291> [DDoS]: Done with flood (714KB/sec).
[...]
[###FOO###] <~nickname> .login 12345
[###FOO###] <~nickname> .ddos.syn 213.202.217.XXX 6667 200
[###FOO###] <-[XP]-18230> [DDoS]: Flooding: (213.202.217.XXX:6667) for 200 seconds.
[...]
[###FOO###] <-[XP]-18320> [DDoS]: Done with flood (0KB/sec).
[###FOO###] <-[2K]-33830> [DDoS]: Done with flood (2288KB/sec).
[###FOO###] <-[XP]-86870> [DDoS]: Done with flood (351KB/sec).
[###FOO###] <-[XP]-62644> [DDoS]: Done with flood (1341KB/sec).
[###FOO###] <-[2K]-34891> [DDoS]: Done with flood (709KB/sec).
[...]


ภาพโปรแกรม Agobot ที่ใช้สั่งงาน botnet
botnet มีความโปรดปรานเครื่องคอมพิวเตอร์ที่อ่อนแอ ภัยคุกคามสมัยใหม่ เรามักจะเข้าใจผิดว่าต้องป้องกันเครือข่ายชั้นนอกให้ปลอดภัย แต่ลืมว่าสิ่งสำคัญที่สุด คือเครื่องคอมพิวเตอร์ของคุณเอง หากอ่อนแอ และไม่ได้รับการเอาใจใส่ วันหนึ่งอาจกลายเป็น Zombie และเกิดเป็นส่วนหนึ่งของ กองทัพ Botnet ได้เช่นกัน
วิธีป้องกัน Botnet ที่ดีที่สุดคือการป้องกันเครื่องคอมพิวเตอร์ ที่ตนเองรับผิดชอบอยู่ให้ดีที่สุด มาถึงตรงนี้ ขอหยุดพักก่อน พรุ่งนี้เช้า มีบรรยายที่ กสท และจะกลับมาเล่า Botnet กันต่อ เพราะเรื่องยังไม่จบดี โปรดติดตามต่อไป

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันศุกร์, กุมภาพันธ์ 23

เพื่อนเก่า Boston


วันก่อนค้นหาเทปเพลงเก่า ที่บ้านพบ เทปวง Boston สมัยนี้ไม่มีขายเทป กันแล้ว มีแต่ CD แต่รถเก่าผมยังเล่นด้วยเทป อยู่และยังชอบที่ใช้เทป ปกติไม่ค่อยได้ฟังมาก บางเวลาเท่านั้นที่อยากจะฟังเทปเก่าๆ ที่เคยสะสม หยิบเอา Boston มา 3 ชุด Boston เป็นแนวดนตรี Rock & Roll ที่ทันสมัย ก่อตั้งเมื่อปี 1976
Boston ที่พกมา มี
Don't Look Back ชุดที่ 2 Boston เพลงโปรดในชุดคือเพลง Man i'll Never Be Slow Rock ที่ไพเราะดี ความหมายก็ดี
และก็ มี
Third Stage ปี 1986 ที่มีเพลงฮิตอย่าง Amanda และมาชอบมากในชุด Walk On ชุดที่ 4 ออกปี 1994 แต่ละชุดออกห่างกันเกือบ 10 ปี ลองคิดอายุของวงนี้ดูสิครับ ที่มาเขียน ก็เพราะชอบแนวเพลง เมื่อเปิดเพลงในชุด Walk on โดยเฉพาะเพลง surrender to me เปิดให้สุด Volume นะ มันส์อย่าบอกใคร

Boston เป็นวงร๊อค ที่ไม่หนวกหู ครับ ดนตรีแน่น มีการบันทึกเสียงได้ดีทุกชุด และเอกลักษณ์ ปกแผ่นเพลง ที่ออกแบบในรูปแบบการ์ตูนอวกาศ ฝีมือการวาดของ Darvin Atkeson
ชุดล่าสุดออกในปี 2002 ชื่อชุดว่า Corporate America มีเพลงที่ชอบคือ
I Had a Good Time วงดีๆ เพลงดีๆ ที่อยากให้ฟังกัน

รูป Boston กีตาร์จานบิน ล่องลอยไปในอวกาศแห่งเสียงเพลง ..
Rock Never Die
ฝากให้ฟัง เพลง Launch ในชุด
Third Stage


ขอบคุณ Wiki , google และ You ที่เป็นบุคคลแห่งปี ในนิตยสาร Time ทำให้ทราบข้อมูลได้เยอะ ในเวลาอันสั้น


นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันพฤหัสบดี, กุมภาพันธ์ 22

snort มีความเสี่ยงที่ DCE/RPC

โครงสร้าง snort


  • An Event structure containing
  • generator ID
  • snort ID
  • snort ID Revision number
  • classification ID
  • priority
  • event ID
  • event reference
  • event reference time
  • Event packet information containing
  • packet timestamp
  • source IP
  • destination IP
  • source port/Icmp code
  • dest port/icmp type
  • protocol number
  • event flags
ส่วนเพิ่มเติม , flow records from Snort (stream4) look like this:
  • start time
  • end time
  • server (responder) IP
  • client (initiator) IP
  • server port
  • client port
  • server packet count
  • client packet count
  • server byte count
  • client byte count
  • flow start time
  • last packet time
  • initiator packet count
  • initiator bytes
  • responder packet count
  • responder bytes
  • initiator TCP flag aggregate (if any)
  • responder TCP flag aggregate
  • last packet originator (initiator/receiver)
  • alerts on flow (count)
  • flow flags (bitmap)

พบช่องโหว่ DCE/RPC preprocessor ที่รวมใน Snort 2.6.1.
ช่องโหว่นี้พบใน snort version 2.6.1, 2.6.1.1, 2.6.1.2, และ 2.7 beta 1.
เราสามารถดู snort/src/dynamic-preprocessors/dcerpc/ directory of Snort CVS แสดงผล dcerpc.c และ smb_andx_decode.c ทั้ง 2 ส่วนนี้มีช่องโหว่ software snort ที่สามารถเข้าถึงระบบได้


อ่านเพิ่มเติมได้ที่ http://www.snort.org/docs/advisory-2007-02-19.html
link http://taosecurity.blogspot.com/2007/02/snort-dcerpc-vulnerability-thoughts.html

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันอังคาร, กุมภาพันธ์ 20

Open Source Winners


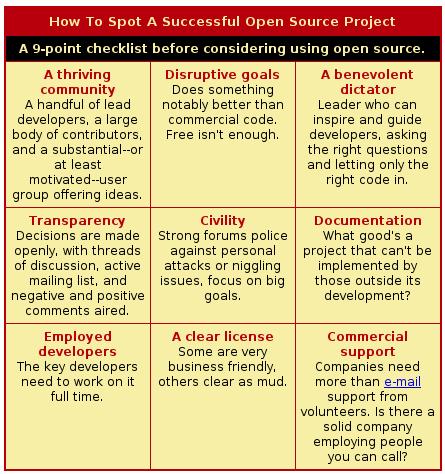
หลักการเลือก Open Source Project ที่ประสบความสำเร็จ

รายละเอียดอ่านเพิ่มเติมได้ที่ How To Tell The Open Source Winners From The Losers
ในอนาคตเราปฏิเสธไม่ได้ว่าเป็นโลกของ Open source ที่คิดอย่างนั้นก็เพราะ เราไม่แน่ใจว่า software Close Source นั้นจะมีการฝัง backdoor หรือไม่ ?

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันอาทิตย์, กุมภาพันธ์ 18

Anonymity Network เครือข่ายไร้ตัวตน (2)


กาลามสูตร กล่าวว่า "อย่าเชื่อ จนกว่าจะได้พิสูจน์ด้วยตนเอง"
Nontawattalk กล่าวต่อว่า "อย่าเชื่อ ต่างชาติให้มากนัก.."

ตอนที่แล้วทิ้งท้ายไว้ว่า จะทำอย่างไร กับการประยุกต์ เครือข่าย Tor เพื่อใช้ในการค้นหาการกระทำผิดทางอาชญากรรมคอมพิวเตอร์ ก่อนไปเรื่องสำคัญ ขอสรรภาพก่อนว่า พักหลังผมให้ความสนใจกับการป้องกันข้อมูลส่วนตัว (privacy and security on the Internet) มากขึ้น และเมื่ออ่านจนถึงบรรทัดสุดท้ายของบทความนี้ แล้ว จะเกิดคำถามตามมาว่า เราจะทำ Privacy Internet เพื่อใคร ? กันแน่

จากองค์ประกอบศัพท์ที่เกี่ยวข้องกับทุกเรื่องบนระบบความปลอดภัยข้อมูล 3 คำนี้
C = Confidentiality
I = Integrity
A = Availability

เครือข่ายที่มีการเข้ารหัสในการรับส่งข้อมูล มีการทำเรื่อง Confidentiality เป็นทางออกของการป้องกันความเป็นส่วนตัวของข้อมูล (privacy) ได้

Anonymity Network ทำให้เราระบุ ตัวตนที่แท้จริงในการเข้าเยี่ยมชม Website , IM , Mail ไม่ได้ และ Tor (The Onion Router) ทำให้เกิดการแชร์ Proxy ขนาดใหญ่ บนวิธีการ Routing ที่กำหนดจากโปรแกรม Tor ที่ลงบน Server เส้นทางการลำเรียงข้อมูล ที่มีการเปลี่ยนแปลงจากเทคนิคเดิมๆ กับเป็น ที่นิยมมากขึ้นเรื่อยๆ ผลที่ตามจากการวิเคราะห์ของตนเองแล้ว พบว่า Tor เกิด Anonymity Network ได้จริง

แต่ที่พบว่าอาจเกิดปัญหาได้ในอนาคต เนื่องจาก Tor อาศัย อาสาสมัคร เพื่อสร้าง Router Tor หรือบางทีเรียกว่า Tor Server จำนวนมาก ที่ไม่มีมาตรฐานในการระบุชื่อ ดูได้จาก Torstat และไม่มีมาตรการกลางที่ใช้ในการเก็บสร้าง Log ของ Router อาสาสมัคร ที่ใช้กันทั่วโลก (ไม่ใช่ ยุโรป และ อเมริกา เท่านั้นนะ)

คำถามว่า Anonymity Network หากได้รับความนิยมมากขึ้น เราจะค้นหาผู้กระทำผิดทางอาชญากรรมคอมพิวเตอร์ได้อย่างไร ?
เป็นเรื่องที่ท้าทายมากครับ สำหรับงานสืยหาผู้กระทำผิด ที่ต้องตรวจหาจากรอยเท้าบนเครือข่ายคอมพิวเตอร์ที่เชื่อมโยงบนโลกอินเตอร์เน็ท ยิ่งอยู่บน Anonymity Network แล้วล่ะก็ ย่อมมีความยากและซับซ้อนมากขึ้น
เมื่อต้นปี 2006 เราคงได้ทราบถึงศัพท์ที่เรียกว่า NSA Spy (National Security Agency spy) บน Code Name ที่ชื่อว่า "Echelon"
website NSA (http://www.nsa.gov)
Echelon มีประวัติเคยใช้ในสงครามเย็น ในยุคสมัยที่ 70s - 90s เพื่อใช้ในการเฝ้าติดตามชาวต่างประเทศที่เข้าประเทศอเมริกา ส่วน Echelon หรือ NSA Spy บนโลกอินเตอร์เน็ทแล้ว ได้รับการสนับสนุนจาก รัฐบาลอเมริกา และ ใช้เทคโนโลยี , ข้อมูล จากบริษัท AT&T และ EFF ผู้สนับสนุนการสร้าง Tor ซึ่งทั้งบริษัท AT&T และมูลนิธิ EFF ก็ยังมีปัญหาในคดีความเรื่องการดักข้อมูล จาก NSA กันอยู่เมื่อปลายปีที่แล้ว รัฐบาลสหรัฐอเมริกา ภายใต้ NSA ได้จัดทำโปรแกรมนี้ขึ้นเพื่อดักข้อมูลบนเครือข่ายคอมพิวเตอร์ เพื่อใช้ในการสืบหาการกระทำที่ผิดปกติที่อาจก่อให้เกิดอาชญากรรมคอมพิวเตอร์ โดยเฉพาะการก่อการร้ายข้ามชาติ ผ่านเครือข่ายคอมพิวเตอร์ (Cyber Crime / Terrorist)ตั้งแต่เหตุการณ์ 9 11 ผ่านไปทางรัฐบาลสหรัฐอเมริกา ให้ความสำคัญเรื่องนี้มาก จนถือได้ว่าเป็นวาระแห่งชาติไป เมื่อปลายปี 2004
การทำงาน NSA Spy Program จะจับข้อมูลที่เกี่ยวกับ e-mail , telephone calls (ข้อมูลบอกว่าใช้สำหรับ American citizens' phone เคยเกิดเป็นข่าวใหญ่เมื่อปีที่แล้ว ว่า NSA ได้แอบรวบรวมระเบียบการโทรศัพท์ของชาวอเมริกันหลายล้านคนอย่างลับ ๆ โดยใช้ข้อมูลที่ได้จาก AT&T, Verizon และ BellSouth จากนั้นจึงนำข้อมูลทีได้มาวิเคราะห์รูปแบบการโทรเพื่อตรวจหากิจกรรมการก่อการร้าย บุคคลที่ไม่เปิดเผยตัวคนหนึ่งเผยว่าฐานข้อมูลดังกล่าวเป็นฐานข้อมูลที่รวบรวมการใช้โทรศัพท์ทั้งหมดที่ใหญ่ที่สุดเท่าที่เคยมีมา ไม่ว่าจะเป็นการโทรข้ามเมือง ประเทศ ไปยังสมาชิกในครอบครัวเพื่อนร่วมงาน หรือคนอื่น ๆ ก็ตาม อ่านเรื่องเต็มได้จาก http://www.usatoday.com/news/washington/2006-05-10-nsa_x.htm ) และการระบุ IP จากผู้ให้บริการ (ISP)
เรื่องใกล้เคียงกัน กับ EFF ผู้สร้างสรรค์ผลงาน Tor
ข่าวจาก SRAN infosec เมื่อ 14 กค 2006 แปลจาก Networkingpipeline

กล่าวว่า "เอฟบีไอของสหรัฐ ฯ กำลังร่างกฏหมายที่บังคับให้ผู้ผลิตฮาร์ดแวร์ด้านเครือข่าย เช่น router และ switch จำเป็นต้องอัพเกรดอุปกรณ์ของตนให้สนุบสนุนการดักข้อมูลทางอินเทอร์เน็ตด้วย นอกจากนี้ผู้ให้บริการอินเทอร์เน็ตต้องยินยอมให้เอฟบีไอสามารถดักข้อมูลแอพพลิเคชั่นต่าง ๆ ได้ ไม่ว่าจะเป็น VoIP ไปจนถึง instant messaging
Brad Templeton ประธานของ Electronic Frontier Foundation (EFF) เปิดเผยว่า Cisco กำลังสร้าง backdoor ที่ใช้เพื่อดักข้อมูลตั้งแต่เดือนมกราคมของปี 2006 , Templeton ยังบอกด้วยว่าผู้ผลิตฮาร์ดแวร์รายอื่น ๆ เช่น Juniper, Acme Packet ก็กำลังสร้าง backdoor เข้าไปในผลิตภัณฑ์ของตนเช่นกัน"

อ่านแล้วลองไปคิดกันต่อเอง ครับ ...

ใครจะรู้ว่า NSA spy อยู่บน Anonymity Network จากการใช้ Tor

หากเป็นเช่นนี้ เรียกการกระทำนี้ว่า เป็น Honeynet แบบ Social Engineering ที่แนบเนียนที่สุดในโลกอินเตอร์เน็ทเลยทีเดียวนะ
เนื่องจาก Tor มันหอมหวนสำหรับ คนคิดไม่ดีนักเหลือเกินครับ แต่หารู้ไม่ว่ามีการดักข้อมูลอยู่บนเส้นทางเดินเครือข่ายนิรนามแห่งนี้เอง

ถ้าเป็นเช่นนี้เราควรใช้ Tor ต่อไปดีหรือไม่ ? คำตอบคือ ใช้ได้แต่ต้องระวังอย่าทำชั่ว เพราะทุกการกระทำที่ผิดจะบันทึกจาก NSA spy ที่สหรัฐอเมริกาเป็นผู้ทำขึ้น

สรุปแล้ว เห็นว่า Tor เป็นเทคโนโลยี ที่ดี เราควรสร้าง Tor แบบเดียวกันที่เป็นอยู่ แต่ใช้เฉพาะประเทศของเราดีไหม ? หากประเทศเรามีเหมือน NSA Spy และกำหนดการใช้งานทุก client ต้องผ่านการใช้ Tor บน Thailand Providers Network แล้ว ทุกการกระทำบนเครือข่ายคอมพิวเตอร์ ในประเทศของเราเอง จะสืบหาที่มาที่ไปได้หมด เชื่ออย่างผมหรือไม่ครับ

ข้อมูลสารสนเทศ คือแนวรบใหม่ ในยุคโลกาภิวัตน์ อย่างปฏิเสธมิได้
และประเทศของเรา จะแกร่งได้ ต้องสร้างภูมิต้านทานด้านเทคโนโลยีให้ทันต่อยุคสมัย พร้อมทั้งควบคุมมันให้ได้เอง โดยไม่พึ่งพาคนอื่น

The image “http://aura.zaadz.com/photos/1/9487/large/computer_Don_t_Spy_on_Me.gif?” cannot be displayed, because it contains errors.

ผมคงไม่มองโลกในแง่ร้ายเกินไปนะ ทั้งหมดที่กล่าวมาเป็นเพียงการแสดงความคิดเห็นจากตัวผมนะครับ ไม่ได้สำคัญเพื่อสร้างความเข้าใจผิดกับการใช้ Anonymity Network แต่อย่างใด เพราะสิ่งนี้ ล้วนเป็นสิทธิ และเสรีภาพ การใช้สื่ออินเตอร์เน็ท ในชีวิตประจำวันของเราต่อไป
ขอบคุณ เจ๊วาส Radioactive เปิดเพลงได้มันส์ดี จนนอนไม่หลับมานั่งเขียนบทความนี้ได้เสร็จเสียที

นนทวรรธนะ สาระมาน
Nontawattana Saraman

Anonymity Network เครือข่ายไร้ตัวตน

พุทธศาสนา กล่าวถึง อนันตา ความว่างเปล่า ไม่มีตัวตน ไม่ยึดมั่นถือมั่น
ส่วน Anonymity Network ไม่เกี่ยวกับพุทธศาสนา แต่เป็นการสร้างเครือข่ายที่ไม่มีตัวตน ที่ไม่ว่างเปล่า บนโลกอินเตอร์เน็ท วันนี้เรามาเรียนรู้กันว่า Anonymity Network เป็นอย่างไร

ทุกวันนี้การติดต่อสื่อสารบนโลกอินเตอร์เน็ท เป็นแบบ "Store and Forward " คือ การเดินทางในการติดต่อสื่อสารเป็นแบบเส้นทางเดินของข้อมูล ที่ได้ปลายทางได้รับข้อมูล จากต้นทางที่ทำการส่งข้อมูล การลำเรียงข้อมูลแบบนี้ จะเกิดขึ้นเป็นทอดๆ ตามโครงข่ายในการรับส่งข้อมูล ตามจำนวน Hop ที่เกิดขึ้นจาก Router ไปยังปลายทางที่ต้องการส่งสารนั้นไปถึง ปัญหาที่อาจเกิดขึ้นได้คือ การดักจับข้อมูลในการรับและส่ง บนเครือข่ายคอมพิวเตอร์ได้เช่นกัน เนื่องจากข้อมูลที่ลำเรียงผ่าน Router ตาม hop นั้นอาจมีเครื่องมือในการดักจับข้อมูล อยู่ที่ใดที่หนึ่ง หรือบน ISP ผู้ให้บริการก็เป็นได้


อินเตอร์เน็ทเป็นโลกแห่งเสรี ด้วยความที่เป็น Freedom Content การปิดกั้นสื่อในการแสดงความคิดเห็นผ่านอินเตอร์เน็ท ในบางประเทศ ทำให้เกิดความคิดที่ว่า จะทำอย่างไร จึงจะสามารถเข้าถึงข้อมูลนั้นๆ ได้ทั้งที่ Gateway บางประเทศได้ปิดกั้นสื่อนั้น ไม่ว่าเป็น Website ที่มีการปิดกั้นในการเข้าถึง Protocol บาง Protocol และอื่นๆอีกมากกมายที่มีการปิดกั้นสื่อจากการเชื่อมต่ออินเตอร์เน็ท แนวคิดที่ว่า อินเตอร์เน็ทควรเป็นการสื่อสารที่มีความเป็นอิสระ และมีเสรีภาพสูง ทำให้มีกลุ่มคนที่พยายามหาทางออกให้ เข้าถึงข้อมูลที่ปิดกั้นขึ้น จึงเป็นที่มาของการทำ Anonymity Network หรือเครือข่ายไร้ตัวตน ขึ้น แนวคิดนี้เริ่มจากการ การรับและส่งข้อมูล ผ่านตัวกลาง (proxy ซึ่งอาจเป็น Server สาธารณะที่อยู่ต่างประเทศ หรือในประเทศ ) ก็จะยากในการตรวจหา ที่มาของการส่งข้อมูลได้ ในโลกความเป็นจริงการติดต่อสื่อสารเช่นนี้เป็นไปได้ ต้องใช้ Proxy Server ที่มีขนาดใหญ่และรองรับกับการรับส่งข้อมูลทั้งหมด จึงมีการทำแชร์เป็น Network Proxy ในสมัยก่อน Proxy Server มีจำนวนมาก แต่ไม่มีแชร์กัน ใครจะติดต่อสื่อสารโดยไม่ให้ทราบถึง IP ตนเองก็เลือกใช้ Proxy สาธารณะ , IP ที่ทำการติดต่อก็จะเป็น IP ที่ไม่ใช่ IP ของตัวเอง เมื่อ Proxy สาธารณะ ไม่ได้ให้บริการ ก็ต้องหาตัวใหม่ นี้เป็นแบบเมื่อก่อน จึงมีแนวคิดว่า หากนำ Public Proxy Server มาแชร์กัน และทำเรื่องของ Routing บนเครือข่ายเฉพาะกิจ ก็จะไม่ต้องค้นหา Proxy สาธารณะอีกต่อไป จึงเป็นที่มา Anonymity Network การติดต่อสื่อสารแบบนิรนามเกิดขึ้น พูดง่ายๆ คือการแชร์ข้อมูล บน Network Proxy ในการส่งสารข้อมูลเหล่านี้จึงต้องทำตัวเป็น Router ไปด้วย ต้นกำเนิดเทคนิคนี้ เรียกว่า "Onion Routing" เมื่อเกิดเป็น Onion Routing และมีการแชร์ข้อมูลที่รับส่งจนเป็น Network Proxy แล้ว มีการคิดต่อยอดมาเพื่อป้องกันในเรื่องความเป็นส่วนตัว (Privacy Information) ขึ้นโดยให้ เครือข่ายนิรนาม แห่งนี้ เกิดมีการเข้ารหัสในการรับส่งข้อมูลขึ้น และการประยุกต์เรื่องการเข้ารหัสข้อมูลบนเครือข่ายนิรนาม เราเรียกว่า TOR (The Onion Router) ซึ่งพัฒนาขึ้นภายใต้การสนับสนุนของมูลนิธิเล็กทรอนิกส์ฟรอนเทียร์ (Electronic Frontier Foundation)

เทคนิคในการเชื่อมต่อเครือข่าย Tor เป็นการติดต่อโดยใช้แบบ Forwards TCP Streams และเปิด SOCKS interface เพื่อใช้เชื่อมต่อกับ Tor Server ที่กระจายตัวอยู่ตามอาสาสมัคร Tor Server (The
Onion Router Volunteer)
เริ่มจากการ Download Tor Software ที่ทำการสร้างเป็น Server
กำหนดที่
File: /etc/tor/torrc
## This is required, but you can choose the port
ORPort 9001
DirPort 9030

## Required: A unique handle for this server. Choose one.
Nickname YourNickName

## The IP or fqdn for this server. Leave commented out and Tor will guess.
## This may be required, if tor cannot guess your public IP.
Address

OutboundBindAddress

## To limit your bandwidth usage, define this. Note that BandwidthRate
## must be at least 20 KB.
BandwidthRate 20 KB # Throttle traffic to 20KB/s (160Kbps)
BandwidthBurst 50 KB # But allow bursts up to 50KB/s (400Kbps)

## If you don't want to run an Exit Node, add this
#ExitPolicy reject *:* # middleman only -- no exits allowed


การใช้งาน Tor เป็นการใช้งานโปรแกรมแบบ Client to Server จำเป็นต้องลงโปรแกรม Tor Client ซึ่งมีหลากหลายรูปแบบ และสามารถใช้ได้บนหลากหลาย OS (Operating System)

Tor Client ที่นิยม ได้แก่
1.
Privoxy + Vidalia เป็นโปรแกรมที่ลงกับเครื่อง Client
2. Torpark เป็น Browser ที่มี Tor + Privoxy และ FireFox สามารถใช้ Torpark บน USB Drive ได้

ประโยชน์ของ Tor ประกอบด้วย
1. ทำให้เกิดความเป็นส่วนตัวในการเชื่อมต่อของข้อมูล เนื่องจากไม่สามารถหา IP ของผู้ใช้งานได้
2. ข้อมูลในการติดต่อสื่อสาร ยากแก่การดักข้อมูล (eavesdrop) เนื่องจากข้อมูลที่ส่งผ่าน เครือข่าย Tor มีการเข้ารหัส
3. ทำให้ระยะทางในการเชื่อมต่อไปถึงเป้าหมายในการติดต่อสื่อสาร อาจจะมีระยะทางที่สั้นลง เนื่องจากจำนวน Hop Router ได้มีระยะทางที่สั้นลง
4. กำหนด Babdwidt Rate
จาก Tor Server และระบุ จำนวน Tor Server เพื่อการสืบค้น IP ที่ติดต่อบริการ ด้วยความร่วมมือจากอาสาสมัครที่ลงโปรแกรม Tor บน server ได้
ดูจำนวนการใช้งาน Tor Network ได้ที่
5. เข้าถึง Website และบาง Protocol ในการเชื่อมต่อ หากมีการปิดกั้นสื่อในประเทศนั้นๆ ได้


คำถามมีอยู่ว่า

แล้วผู้ใช้ Tor จะต้องทำอย่างไร ? และ Tor รองรับ Protocol อะไรบ้าง นี้เป็นคำถาม ที่ต้องหาคำตอบต่อไป

ผู้ใช้ Tor จำเป็นต้องมีโปรแกรม ที่ทำตัวเองเป็น Local Proxy ไว้กำหนดทิศทางการเดินทาง (routing) บนเครื่องคอมพิวเตอร์เราเพื่อออกสู่ อาสาสมัคร Onion Router Volunteer ที่นี้แนะนำใช้ Privoxy + Vidalia
Privoxy เป็นตัว Local Proxy ทำหน้าที่เปิด SOCKS Interface
Vidalia เป็นการหาทิศทาง TOR Volunteer

รูปที่ 1 Bob ติดต่อตรงกับ Server เป้าหมาย และไม่มีการเข้ารหัสข้อมูล หาก Bob เริ่มเปิดโปรแกรม Tor client, โปรแกรมเริ่มค้นหา Tor node แบบอัตโนมัติ

แน่นอน เมื่อเกิดแนวคิดเช่นนี้ เมื่อปลายเดือนตุลาคม ปี คศ 2003 จึงเกิดการแพร่กระจายตัว TOR node ตามประเทศต่างๆ เกิดขึ้นรวมปัจจุบันเกือบ 1250 node การรองรับ Protocol ในการสื่อสารโดยใช้ Tor มีได้มากกว่า HTTP , SMTP , IRC , VoIP และรองรับ Protocol ของ IM และ Protocol ของ P2P บางโปรแกรมได้ เห็นแล้วว่าดีกว่า Proxy รุ่นเก่าเป็นไหนๆ นะ

* กำหนดค่าเพิ่ม หรือ ลด Port Services บน Tor Server ได้จาก File: /etc/tor/torrc

ExitPolicy reject*:25
ExitPolicy reject*:119
ExitPolicy reject*:135-139
ExitPolicy reject*:445
ExitPolicy reject*:465
ExitPolicy reject*:587
ExitPolicy reject*:1214
ExitPolicy reject*:4661-4666
ExitPolicy reject*:6346-6429
ExitPolicy reject*:6699
ExitPolicy reject*:6881-6999
accept*:*


รูปที่ 2 Tor เริ่มลำเรียงข้อมูลเพื่อไปยังเป้าหมายที่ Bob ต้องการโดยข้อมูลมีการเข้ารหัสเรียบร้อย พร้อมทั้งไม่สามารถยืนยันว่า Bob ใช้ IP อะไรอยู่

รูปทั้ง 2 นำมาจาก whitedust net

ศึกษา Tor ได้จาก http://tor.eff.org/


ความน่าสนใจ ยังพึ่งเริ่มต้น เนื่องจาก Tor เป็นการสร้าง การเชื่อมต่อการสื่อสารแบบ Anonymity Network ซึ่งปิดบังความเป็นตัวตนของผู้ใช้อินเตอร์เน็ทได้ ปลอดภัยจากการดักจับข้อมูลบนเครือข่าย เนื่องจากเป็นเครือข่ายคอมพิวเตอร์ที่มีการเข้ารหัส แต่ตัวผมสนใจมากกว่านั้น เพราะ Tor คือกุญแจสำคัญในการตรวจหาผู้กระทำผิดทางอาชญากรรมคอมพิวเตอร์ได้ หากเรานำมาประยุกต์ใช้ และบทหน้า จะกล่าวกันต่อ สวัสดีวันตรุษจีนครับ

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันอาทิตย์, มกราคม 7

Miss.Seenev Interview with SRAN Dev ตอนที่ 2

Miss.Seenev : กลับมาคุยกันต่อ ทำระบบรักษาความปลอดภัยข้อมูลสารสนเทศ มองการตลาดอย่างไรไว้บ้างค่ะ
Nontawattalk : ก่อนอื่นต้องบอกก่อนว่า ผมไม่ได้เรียนทางการตลาดมานะครับ แต่ใช้การตลาดในเชิงสัญชาตญาณ มากกว่า คิดว่าใช่และถูกต้อง จึงทำ พยายามที่จะปรับปรุง จุดด้อยเราอยู่เป็นระยะ ครับ
Miss.Seenev : หมายความอย่างไรเหรอค่ะ เกี่ยวกับสัญชาตญาณเนี้ย ? และมองกลุ่มลูกค้าอย่างไร ?
Nontawattalk : สัญชาตญาณ บนแบบฉบับของเราเอง (หัวเราะ) แต่ก็มีพวกพี่ๆ ที่เป็นมืออาชีพ ด้านนี้มาช่วยดูแล ส่วนนี้โดยเฉพาะนะครับ แบ่งได้ 2 ส่วน เท่าที่ผมทราบแล้วกัน
ส่วนที่ 1 ตลาดในประเทศไทย และส่วนที่ 2 ตลาดในต่างประเทศ
ในส่วนแรก ตลาดในประเทศไทย เราต้องเข้าใจธรรมชาติ คนในชาติ และ กลุ่มคนหรือบริษัทประกอบการด้าน IT รวมถึง กลุ่มคนใช้งานด้าน IT ในประเทศไทย หากเข้าใจได้ จะมองภาพชัดเจนขึ้น
คนในชาติ ร้อยละ 65% ยังเข้าไม่ถึงเรื่องการใช้งาน IT (จากการคาดการณ์ ตนเองนะครับไม่ได้อิงสถิติที่ไหน) ที่ยังไม่เข้าถึง ประกอบด้วย
- สถานที่บางที่ในประเทศไทย ไฟฟ้าอาจยังเข้าไม่ถึงอยู่บางอาจจะน้อยมาก แต่ก็รวมในการคาดคะเนนี้ด้วย
- ความรู้ด้าน IT ในใช้งานชีวิตประจำวัน มีคนใช้งานทั่วประเทศไทย ผมคิดประมาณ ร้อยละ 30% จากประชากรทั้งประเทศ คิดจาก 60 ล้านคน
ถึงแม้จะมีการใช้เทคโนโลยี Hi-Speed มากขึ้น ก็จะกระจุกตัวที่ในเขตในเมือง โดยเฉพาะเมืองหลวง กทม.
ฉะนั้น ตลาด IT ในประเทศไทยค่อนข้างเล็ก แต่ไม่ถึงขั้นเล็กมาก เล็กแบบปานกลาง หากเรามองเฉพาะเจาะจงตลาด IT Security ก็จะมีส่วนตลาดน้อยลงไปอีก ดังนั้นจะเห็นว่าธุรกิจ IT ในประเทศไทย ส่วนใหญ่แล้วจะเน้นการค้าขายแบบกว้าง คือ ขายได้หมด เหมือน IT mall ตั้งแต่สายLAN จนถึงระบบขนาดใหญ่ แต่ มีความน่าสนใจที่ว่า ตลาดมีการเติบโต เร็วมาก เฉพาะนั้นอีกไม่นาน ตลาด IT ก็จะมีความสำคัญในประเทศไทยมากขึ้น
ตลาด IT Security เมืองไทย ในปัจจุบันเป็นตลาดที่เล็ก อยู่ แต่มีการให้ความสำคัญสูง สำหรับ องค์กรขนาดใหญ่ ธนาคาร , และธุรกิจที่มีความจำเป็น ติดต่อสื่อสารตลอด กลุ่มลูกค้าก็มาจากกลุ่มนี้ และส่วนใหญ่เป็นลูกค้าใน กทม. การทำตลาด IT Security ไม่เพียงการขายสินค้า อุปกรณ์ แต่เป็นการ ให้บริการ ทั้งเป็นที่ปรึกษา , ออกแบบระบบ , ติดตั้งระบบ และดูแลรักษาระบบ อีกทั้งยังเป็นงานสอน ได้อีกด้วย จึงกล่าวได้ว่า ตลาด IT Security มีความหลากหลายในตัวเช่นกัน ถึงแม้จะเป็นตลาดเล็ก แต่การได้งานก็มีหลายรูปแบบที่นำเสนอแก่ลูกค้า ส่วนตลาดที่ถึง home user ก็จะมีทั้งที่เป็น software ป้องกันภัยต่างๆ ได้อีกด้วย ดังนั้นอาจกล่าวได้ว่า ตลาด IT Security เป็นตลาดเล็ก แต่ เข้าถึงตั้งแต่ home user จนถึงธุรกิจขนาดใหญ่ ในเมืองไทยได้ แต่เนื่องด้วยเหตุผลการเข้าถึง IT และความรู้ผู้ใช้งาน ยังเป็นอุปสรรคสำหรับตลาด IT Security เมืองไทยอยู่
SRAN กับตลาด IT Security เมืองไทย ตอนแรกเราเน้นกลุ่ม องค์กรขนาดกลาง ถึง ขนาดใหญ่ ปัจจุบัน เรามาทำตลาด SME ด้วยครับ ก็ถือว่าจะเข้าถึง SME ได้ในปี 2550 นี้ เพราะเราผลิตอุปกรณ์ขนาดเล็ก และมีราคาประหยัดเพื่อแข่งขันการตลาด SME มาเมื่อปลายปีที่แล้ว
ส่วน Home use หรือ ผู้ใช้งานตามบ้าน ตอนนี้เราแจกให้ฟรี อยู่ครับหลายๆ software เลยไม่ว่าเป็น Anti virus รวมถึงบริการแนว Web services ที่เจ้าของ web site ไม่ต้องมีต้นทุนในการใช้เทคโนโลยี ครับ
มาถึงตลาดต่างประเทศ ผมมองตลาดโลกเป็นสิ่งที่น่าสนใจมาก เพราะเป็นตลาดใหญ่ ด้วยกำลังทุน ของส่งออกไปขายต่างประเทศลำบาก เพราะต้องทำหลายปัจจัย การเข้าถึงตลาดโลก สำหรับ SRAN ได้คือการแสดงเทคโนโลยี ในแบบฉบับของเราเอง ในปี 2550 ผมจะทำ SRAN Web identity Search และอื่นๆ ที่ยังไม่ออกสู่สายตา จะจัดทำในรูปแบบ Web services ที่ Interactive มากขึ้น มีรูปแบบสวยงาม และรองรับ Web 2.0 + Social Networking เทคโนโลยีนี้ จะเผยแพร่ไปสู่ตลาดโลกได้ ส่วนอัตราค่าบริการ ยังไม่ได้คิดครับคิดว่าให้ฟรี เช่นกัน แสดงศักภาพ คนไทย ก่อน ก็ต้องโปรดคอยติดตามต่อไป

Miss.Seenev : ในส่วน SRAN Web identity Search มีจุดเด่นในแง่ไหนเหรอค่ะ ถึงจะไปตลาดโลกได้
Nontawattalk : เน้นเรื่องการระบุภัยคุกคาม ที่เกิดจากเยี่ยมชม Web ในรูปแบบปัจจุบัน ยังธรรมดาไปหน่อยครับ แต่สิ่งที่ผมและทีมงานพัฒนาอยู่ คิดว่ายังใหม่ และไม่มีใครทำในโลก คิดว่ามันมีประโยชน์ ไม่แพ้ Siteadvisor ของ Mcafee เลยล่ะครับ

Miss.Seenev : แสดงว่าเป็นความหวัง สำหรับการก้าวถึงตลาดโลก แสดงว่าไม่มองตลาดไทยนักหรือเปล่า ค่ะ
Nontawattalk : ตลาดเมืองไทย นี้สำคัญที่สุดครับ เพราะต้องการให้คนไทย ใช้สินค้าที่ สามารถควบคุมได้ ไม่ต้องหวังพึ่งต่างประเทศ โดยเฉพาะ ความมั่นคงชาติ เรายินดี Open Code ที่เขียนเพื่อนำไปพัฒนาต่อเพื่อการใช้ระบบการทหาร หรือ ส่วนราชการที่ต้องการความมั่นคงข้อมูลอีกด้วย เราทำ SRAN ด้วยเจตนา ที่ต้องการให้คนไทยใช้ ทำได้ด้วยครับ ไม่ใช่แค่ใช้ อย่างเดียว

Miss.Seenev : คู่แข่งทางธุรกิจ เยอะไหมค่ะ
Nontawattalk : ปัจจุบันเยอะครับ แต่ส่วนใหญ่ เป็นบริษัทข้ามชาติ
Miss.Seenev : แล้วมีกลยุทธอย่างไร สำหรับแข่งกับบริษัทข้ามชาติ และสินค้าต่างประเทศ ค่ะ
Nontawattalk : ผมมองว่าการแข่งขัน เป็นเรื่องปกติ ส่วนจะแข่งขันอย่างไร ให้ได้เปรียบบริษัทข้ามชาติ ก็ต้องใช้ความเป็นคนท้องถิ่นเราเอง โดยเน้นการให้บริการหลังการขายที่มีคุณภาพ และในอดีตที่ผ่านมาส่วนใหญ่ลูกค้าที่เลือกใช้ อุปกรณ์ SRAN ก็ต่อสัญญาณ ทั้งสิ้น
Miss.Seenev : คุยกันตั้งนาน ไม่ทราบว่าสินค้า อุปกรณ์ SRAN ขายกันกี่รุ่นมีอะไรขายบ้าง ค่ะ
Nontawattalk : ครับ เรามี อุปกรณ์ด้านระบบรักษาความปลอดภัยข้อมูล บน เครือข่ายคอมพิวเตอร์ (Network) มีด้วยกัน 2 ตระกูล คือประกอบด้วย
1. ระบบ Gateway Security ตัวนี้เราเป็นระบบ UTM คุณสมบัติใกล้เคียงกับ UTM สินค้าต่างประเทศ แต่เราเน้นที่ ประหยัดที่ license อุปกรณ์ เนื่อง Feature อย่างเช่น Anti virus/Spam/Spyware/URL Filtering/ ของ SRAN ไม่เสีย license ระบบนี้มีอุปกรณ์ให้เลือกด้วยกันอยู่ 5 รุ่น
2. ระบบ Security Center ตัวเองเราเลยครับ เป็นอุปกรณ์ ผสมระหว่าง IDS/IPS + VA รวมถึงการ comply log ให้สอดคล้องกับ ISO17799 ได้อีกด้วย ประกอบด้วย 5 รุ่นเช่นกัน
3. Security Appliance on Demand แล้วแต่ลูกค้าต้องการเพิ่มอะไร เช่น เพิ่มระบบ NAC , SSL VPN หรือพวก SMS Security Alert เราทำเป็น Plugins บน SRAN Security Center ได้หมดครับ

Miss.Seenev : ถือได้ว่าเป็นจุดเด่นของ SRAN-Dev เลยหรือเปล่า ว่าทำได้เองด้วย
Nontawattalk : ถูกต้องล่ะครับ คือเราทำได้เอง ไม่ต้องพึ่งใคร ถึงแม้เทคโนโลยีหลายๆตัว เราต้องประยุกต์จากสิ่งที่มีอยู่จากต่างประเทศ แต่กระบวนการนี้ผลิตขึ้น ด้วยฝีมือเราเองครับ จนสามารถปรับแต่งให้อยู่ในแบบที่เราต้องการได้ สิ่งที่ได้รับตามมาก็คือ เราสามารถเข้าถึงลูกค้าได้มากขึ้น เพราะความต้องการลูกค้าในตลาด IT Security มีเยอะที่อยากได้โน่นอยากได้นี้ เราจับรวมมาอยู่ในผลิตภัณฑ์เราได้ พร้อมออกแบบระบบเครือข่ายให้ปลอดภัย บนความพอเพียงได้ ครับ
Miss.Seenev : ตามสมัยเลยนะค่ะ เน้นความพอเพียง
Nontawattalk : สำคัญครับ ความพอเพียง เป็นปรัชญา ที่ลึกซึ้ง แต่พอเพียงแบบ SRAN เพราะเรามีภูมิคุ้มกัน และ คุ้มค่าหากเลือกใช้ SRAN ครับ
Miss.Seenev : ในอนาคต คุณต้องการเป็นอย่างไรค่ะ
Nontawattalk : อืม... อนาคต SRAN จะมีสีสันมากขึ้น เราจะทำงาน IT Security แบบสราญอารมณ์ ที่มีคุณภาพ และสร้างขื่อเสียงกับสู่ประเทศไทยในสายตาต่างประเทศ ครับ
Miss.Seenev : แสดงว่าปีนี้ เน้นการทำตลาดต่างประเทศ สิค่ะ
Nontawattalk : จะพยายามครับ ไม่เกิน Q2 ปีนี้อาจได้เห็นอะไรใหม่ๆ SRAN เทคโนโลยี ที่พอให้ต่างชาติรับรู้ได้ว่า เราไม่เบา : )
Miss.Seenev : ก็ขอเป็นกำลังใจให้ แล้วกันนะค่ะ คำถามสุดท้ายค่ะ SRAN จะช่วยเราได้แค่ไหนค่ะ และมีวิธีการสร้างความเชื่อมั่นอย่างไร เนื่องจากเป็นระบบรักษาความปลอดภัยข้อมูล ที่พัฒนาจากคนไทย เอง ปกติแล้ว สีนวลเห็นว่า คนไทยส่งเสริมกัน แต่ในความคิด แต่ในทางปฏิบัติแล้ว ก็ยังกล้าๆ กลัวๆ ที่จะใช้ของคนไทยอยู่
Nontawattalk : ขอบคุณครับ ที่เป็นส่วนหนึ่งในการให้กำลังใจเรา ผมและทีมงานทำ SRAN มีความฝันเดียวกัน เราทำงานกันเป็นทีม Work เป็นการสร้างสีสันหนึ่งให้เกิดขึ้นวงการ IT เมืองไทย ให้สมกับเราได้เกิดมาทำงานด้านนี้ และปวรณาตนด้วยความเพียร เพื่อต้องการให้ เกิดเทคโนโลยีที่สามารถทราบถึงภัยคุกคามจากเครื่อข่ายคอมพิวเตอร์ ที่แก้ไขได้อย่างทันเหตุการณ์ ผมเชื่อว่าไม่มีระบบเทคโนโลยีใดในโลก ที่ดีที่สุด แต่ จะป้องกันมากน้อยแค่ไหน ก็คงต้องพึ่งคน และกระบวนการทำงาน ในส่วนการที่ทำให้เชื่อมั่น SRAN ได้ เกิดจากระยะเวลา ที่เราพิสูจน์ตนเองมากว่า 3 ปี เราได้รับการตอบรับที่ดี ทั้งภาครัฐ และเอกชน กล้าใช้เทคโนโลยีเรา ดูรายละเอียดได้ที่ http://www.gbtech.co.th/customers.html
รวมถึงบทความการให้ความรู้ การจัดงานสัมนาเป็นระยะในปีที่ผ่านมา บอกได้ว่าเราคือคนทำงาน ที่ไม่ต้องการความดังนัก และไม่ค่อยได้เปิดตัวนัก จะรู้จักเราในนาม SRAN ไม่ใช่บุคคล และรู้กันในวงการว่าอยากปลอดภัยสมบูรณ์แบบด้าน IT Security ต้องเรียกหาเรา
บทพิสูจน์ต่อไป เราจะไม่หยุดนิ่ง เราจะก้าวสู่สากล อย่างน้อย ก็เป็น สีสันหนึ่งใน IT Security ระดับโลกในเร็ววันนี้ ให้ได้ จะพยายามทำให้ดีที่สุด ครับ
Miss.Seenev : มีความมุ่งมั่นทีเดียวนะค่ะ อย่างไงขอบคุณมากค๊ะ ที่กรุณาตอบคำถาม ทุกคำถาม และคิดว่าการสนทนาครั้งนี้ เป็นประโยชน์สำหรับ คนอื่น ในการสร้างฝันในการทำงานให้เป็นจริง ดังเช่น SRAN (สราญ) ในทุกวันนี้ที่เราใช้กัน สวัสดีค่ะ
Nontawattalk : ขอบคุณครับ สวัสดีครับ

นนทวรรธนะ สาระมาน
Nontawattana Saraman