Pages

วันศุกร์, พฤศจิกายน 24

เมื่อพ่อค้าคนกลางหายไป อะไรจะเกิดขึ้นบ้าง ?

“เหตุผลที่เศรษฐกิจไม่ดี” สั้นๆ เป็นเพราะโลกเปลี่ยน
และตัวการสำคัญสำหรับผมนั้นคิดว่า
Supply chain ในหลายส่วนธุรกิจได้หายไป
ยกตัวอย่าง ร้านหนังสือ ร้านขายเพลง ธนาคารและในอนาคตอาจจะเร็วๆนี้ ธุรกิจรถยนต์ และธุรกิจอื่นๆ. เปลี่ยนไป ปรับตัวไม่ทัน
เรียกได้ว่าเส้นทางแห่งผลประโยชน์ที่เกิดขึ้นนั้นหายไป
เส้นทางการซื้อ-ขาย สินค้า จาก กทม. ไป ตจว. ใน ตจว. ก็มีร้านขายสินค้า ยกตัวอย่าง ธุรกิจที่ไปแล้วเช่นสิ่งพิมพ์ และเพลง ในห่วงโซ่นี้จะมีการสร้างงานและกระจายรายได้อยู่ แต่...ปัจจุบันหายไป
แล้วธุรกิจอื่น ก็เริ่มเปลี่ยน
ตัวกลาง ... ได้หายไป
เหลือต้นทาง (ต้นทางของการผลิตสินค้า) กับ ปลายทางคือผู้ซื้อสินค้า
และหากพิจารณากันให้ดี ต้นทางที่ว่าส่วนใหญ่มาจากต่างประเทศ มักจะผ่านช่องทาง online / internet และระบบ cloud คือตัวทำให้เปลี่ยน

รูปไม่เกี่ยวกับบทความ  คั้นเพื่อความสบายตา

เงินจึงไหลออก รัฐบาลและคนที่มีหน้าที่กำหนดทิศทางของประเทศขาดการควบคุมและวางแผนมาก่อน (ไม่เคยเจอปรากฎการณ์นี้มาก่อน)
เงินมันเลยไหลออกโดยไร้คนกลาง ที่ควรเป็นคนในประเทศ
ซึ่งก็คือพ่อค้าคนกลางที่จ่ายงาน จ้างงานให้คนชั้นกลาง และล่าง และเกิดการหมุนเวียนเศรษฐกิจในประเทศ
คนกลางหาย มันน่าจะดี ... แต่มันคือสาเหตุ ให้เศรษฐกิจ ของคนชั้นกลาง คนกลางล่าง และคนชั้นล่าง ไม่ดี ซึ่งดันเป็นกลุ่มคนที่มีจำนวนมากที่สุดในประเทศไทย
จะส่งผลดีเฉพาะคนชั้นบน ธุรกิจขนาดใหญ่
แล้วห่วงโซ่ที่หายไป จะทำไงดี ?
***รัฐบาลเจอสิ่งที่รู้สาเหตุแต่แก้ไขไม่ได้***
เพราะชนชั้นสูงคือผู้กำหนดทิศทางรัฐบาล และประเทศ
แล้วคนชั้นกลาง และล่างล่ะ ?
ก็อยู่กับความหวังลมๆแล้งต่อไป...ดังเช่นช่วงนึ้
จะเห็นธุรกิจขายฝัน (ขายตรง) มากขึ้น
เพราะมันคือทางออกสำหรับห่วงโซ่ ที่หายไป

.
แต่มันไม่ได้ช่วย กับซ้ำเติมให้บรรลัยขึ้น เป็นเพราะว่ามัน Fake
เกิดธุรกิจตอแหล ธุรกิจขายฝัน
ทำอะไรผ่านสื่อสังคมออนไลน์แบบ Fakeๆ
ความ Fake มันคือผลกระทบ หรือพิษเศรษฐกิจ ที่ต้องการรักษากำไรให้มาก เพราะไม่รู้ว่าจะได้งานอีกเมื่อไหร่
จนเกิดคุณภาพที่ด้อย เช่น อาหารทุกวันนี้แทบหากินของอร่อยและดีนั้นได้ยาก วัตถุดิบๆดี ก็ต้องแพง เพราะทุกคนควบคุมต้นทุน เมื่อกินแต่อาหารไร้คุณภาพ ก็ทำให้เจ็บป่วย เป็นผลกระทบห่วงโซ่อื่นๆ ที่ทำให้คุณภาพชีวิตเราแย่ลง
.
.
จะแก้ไขสภานการณ์นี้อย่างไง ?
ผมมองว่า .... เราอาจต้องกลับไปสู่ “รัฐสวัสดิการ”
และพยายามสร้างห่วงโซ่ที่หายไปนั้นกลับมา
ในส่วนที่ผมมีความรู้อยู่บ้างก็อยากแนะนำว่า
“ถึงเวาแล้วที่เราจะต้องพาข้อมูลกลับบ้าน”


แล้วว่ากันใหม่
นนทวัตต์ สาระมาน
พ่อบ้าน

วันเสาร์, พฤศจิกายน 4

CIPAT ที่พระจอมเกล้าเจ้าคุณทหารลาดกระบังฯ

นายกสมาคมส่งเสริมนวัตกรรมเทคโนโลยีไซเบอร์ และผู้ร่วมก่อตั้ง SRAN Technology มาแนะนำนักศึกษาเกี่ยวกับนวัตกรรมทางไซเบอร์ในปัจจุบัน ที่คณะวิศวกรรมศาสตร์ สถาบันเทคโนโลยีพระจอมเกล้าเจ้าคุณทหารลาดกระบัง เมื่อวันที่ 1 พฤศจิกายน 2560

ในการนี้ได้อธิบายถึงแนวโน้มและสายงานด้านเทคโนโลยีด้านการวิเคราะห์ข้อมูลจาก Log files ขนาดใหญ่ ที่นำไปสู่การวิเคราะห์ Big data และการสร้างสรรค์นวัตกรรมสำหรับผู้จบการศึกษาใหม่ เพื่อเข้าสู่ Start Up ได้อย่างมีประสิทธิภาพ

วันพุธ, กันยายน 27

บรรยายในงาน Big Bang กับ TFIT

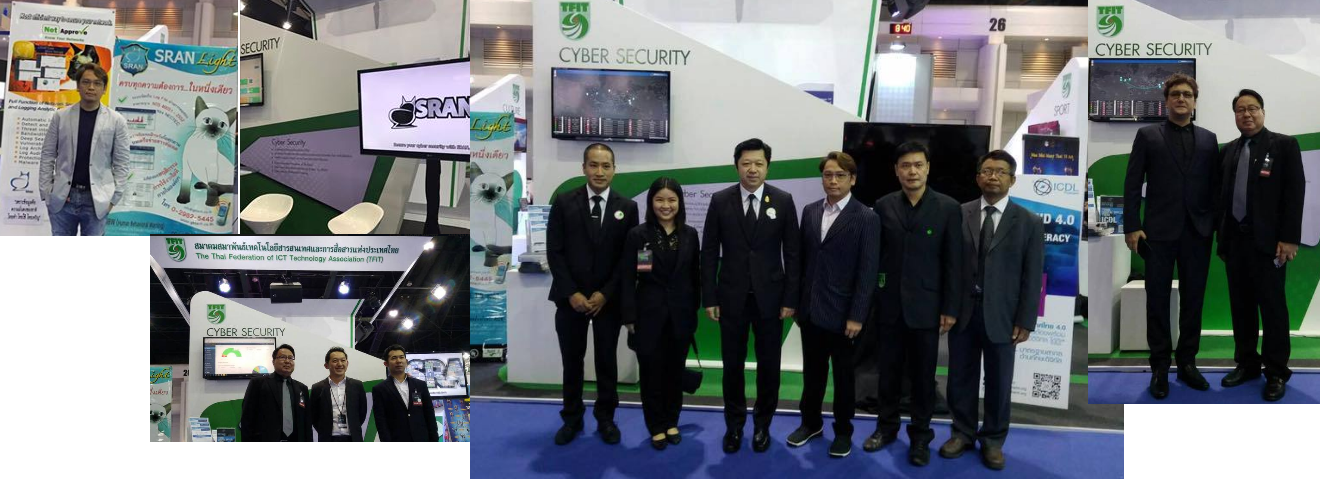
 ร่วมออกบูธในนามของสมาคมสมาพันธ์เทคโนโลยีสารสนเทศและการสื่อสารแห่งประเทศไทย ที่งาน Digital Thailand Bigbang 2017 งานมหกรรมดิจิทัลและเทคโนโลยีระดับนานาชาติ Digital Thailand Big Bang 2017 งานเดียวที่พลิกมุมคิด และต่อชีวิตคุณให้ใกล้ชิดดิจิทัลไทยแลนด์มากยิ่งขึ้น เข้าใจสังคมดิจิทัลเต็มรูปแบบภายใต้แนวคิด Digital Transformation Thailand พร้อมสัมผัสนวัตกรรมและเทคโนโลยีสุดล้ำที่คิดค้นโดยคนไทยและทั่วทุกมุมโลก ที่พร้อมจะขับเคลื่อนเศรษฐกิจ สังคมและวัฒนธรรมของคนไทย สู่รูปแบบชีวิตแห่งอนาคต ร่วมเป็นส่วนหนึ่งของความยิ่งใหญ่และล้ำสมัยได้ระหว่างวันที่ 21 – 24 กันยายน 2560 ณ อาคารชาเลนเจอร์ 1-2 ศูนย์แสดงสินค้าและการประชุมอิมแพค เมืองทองธานี


SRAN ร่วมออกบูธในนามของสมาคมสมาพันธ์เทคโนโลยีสารสนเทศและการสื่อสารแห่งประเทศไทย ที่งาน Digital Thailand Bigbang 2017


วันอังคาร, กันยายน 26

Exploit กระสุนปืนทางไซเบอร์


"ระหว่างเป็นนักฆ่า กับ นักสืบ อันไหนเป็นได้ง่ายกว่ากัน ?"
เป็นคำถามที่ผมได้ตั้งขึ้น เพื่อถามแก่ทีมงานที่กำลังเลือกเส้นทางในอนาคต

- นักฆ่าในที่นี้ คือ เปรียบได้กับนักโจมตีระบบอย่างถูกต้องตามกฎหมาย คืองาน Penetration test หรือ งานทดสอบเจาะระบบในหน่วยงาน องค์กร ยินยอมให้ทำ และมีความประสงค์ให้ไปทดสอบระบบ เพื่อดูช่องโหว่ รูรั่ว ก่อนที่จะเกิดเหตุจริง เปรียบใกล้เคียงกับงาน ตรวจสอบ (Audit) ระบบอย่างหนึ่ง

- นักสืบ คือ เปรียบได้กับคนที่ทำงานด้านการพิสูจน์หาหลักฐาน และแกะร่องรอยการถูกโจมตีระบบ การเจาะระบบจากแฮกเกอร์ หรือการติดเชื้อไวรัส เพื่อพิสูจน์หาหลักฐาน เรียกตามศัพท์คือ "Computer/Network Forensic รวมไปถึงพวกที่ทำ Malware Analysis ก็ถือว่าใช่

ทีมงานผมคนนั้นได้เลือกเส้นทางอย่างหลังและปัจจุบันนี้ก็อยู่ในบริษัทแนวหน้าของประเทศไปเรียบร้อยแล้ว

ผมคิดว่าเขาเดินทางที่ยาก
เพราะทางแรกเป็นเส้นทางที่ง่ายกว่า และต่อไปจะต้องมีคนสนับสนุน แม้กระทั่ง NSA ก็ไม่แน่อาจจะต้องเรียกใช้ นั้นคือนักเจาะระบบที่พัฒนาจากนักฆ่าธรรมดาแบบตรวจสอบระบบในองค์กร แต่กลายร่างเป็นคนเขียน "Exploit"

วันนี้ผมอยากขยายความจากนักฆ่า หรือนักเจาะระบบแบบภาษาทางเทคนิคเรียกว่า Penetration test ว่าทำไมรัฐบาลในยุคหน้าต้องให้การสนับสนุนอย่างเต็มที่ เพราะถือว่าเป็นกองกำลังไซเบอร์ ที่สามารถช่วงชิงพื้นที่การข่าวและข้อมูลได้เป็นอย่างดียิ่งเพราะเป็นสิ่งที่ตาคนเราไม่สามารถมองเห็นได้ และสามารถทำภาระกิจได้จากทุกส่วนของโลกแบบไร้พรมแดน

สิ่งที่ตาเรามองไม่เห็น คือ "ข้อมูล" และเมื่อโลกเรากำลังก้าวไปสู่ ยุค Big data ในทุกมิติ "ข้อมูล" จึงถือว่าเป็นความมั่นคงของชาติ อย่างหนึ่ง

ยามที่ได้มีโอกาสบรรยายหรือสอนหนังสือ
ผมมักจะเปรียบ Exploit คือ "กระสุนปืน"
นักฆ่ามืออาชีพ ต้องเป็นนักสะสมกระสุนปืน เพราะกระสุนปืน แต่ละชนิด มีการทำลายแตกต่างกันไป หากใช้ผิดประเภท ก็ไม่ประสบความสำเร็จในภาระกิจ
ไปไกลกว่านั้น Exploit ที่ยังไร้ยารักษา หรือ เรียกว่า 0-day ปัจจุบันกลายเป็นสิ่งที่มีมูลค่ามาก ถือว่าใครครอบครองแล้วรับรองเนื้อหอม

และ 0-day นี้เองคืออาวุธทางไซเบอร์ ที่ประเทศมหาอำนาจ ใช้เจาะข้อมูลกันเงียบๆกันอยู่ และเมื่อถูกจับได้ หรือเบื่อเมื่อไหร่ มันพร้อมแปลงร่างกลายเป็น virus และแพร่พันธุ์เป็น worm หรือจะสร้างความเสียหาย หยุดการใช้งาน (DDoS/DoS) หรือ เรียกค่าไถ่ (Ransomware) จนเป็นข่าวดัง ถึงจะหยุด ล้าสมัย ตก Trend แล้วแต่สาระพัดชื่อกลุ่มจะปล่อยของออกมา ล่าสุดที่เป็นก็คือกลุ่มที่เรียกตัวเองว่า Shadow Brokers ผู้ปล่อย Wannacry เป็นต้น

ซึ่งเหล่า Anonymous หรือกลุ่มสาระพัดชื่อพวกนี้จะปล่อยของออกมาจากใต้มหาสมุทร (Deepweb) ล่องลอยมาบนพื้นผิวน้ำจน Search engine บนโลกที่คนทั่วไปค้นหาเจอ หรือ ตั้งใจปล่อยให้รั่วก่อนผ่าน wiki leaks นั้นจะเป็นพฤติกรรมแบบนี้ให้เราได้เห็นวัฎจักรเดิมๆ ซ้ำๆ

ปล. เหตุที่เขียนเกิดจากกำลังหา Exploit ตัวหนึ่งแล้วไปค้นพบใน Deepweb จากกลุ่มหน้าเดิม Milw0rm

นนทวัตต์  สาระมาน
Nontawatt Saraman
SRAN dev Team
.

วันเสาร์, สิงหาคม 19

บรรยายการสืบหาผู้กระทำความผิดทางอินเทอร์เน็ต ให้กับ ตำรวจภูธรภาค 4

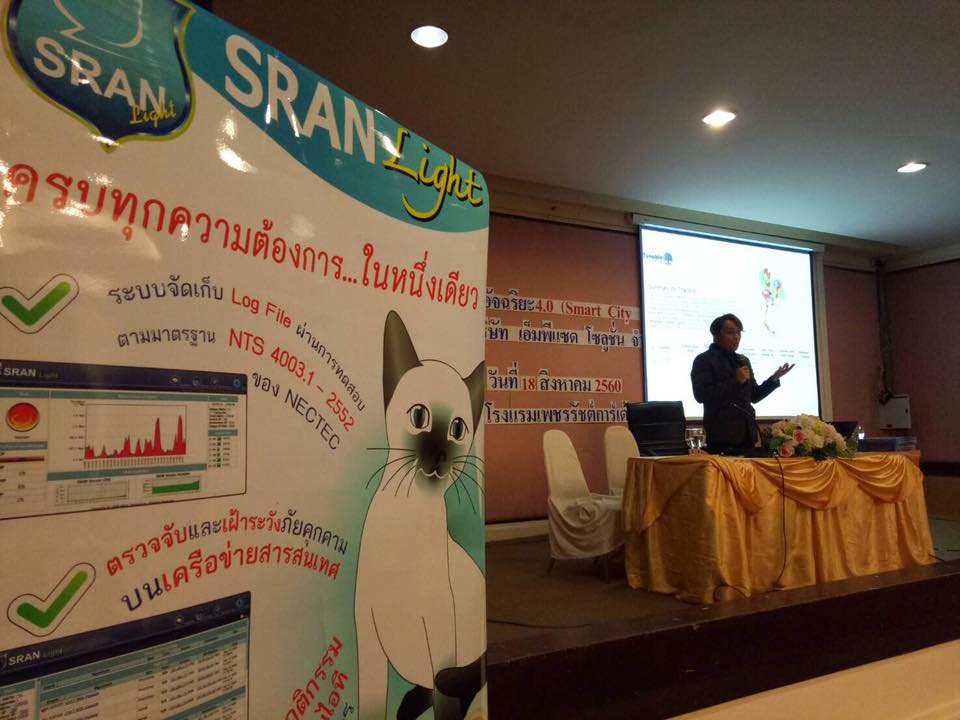
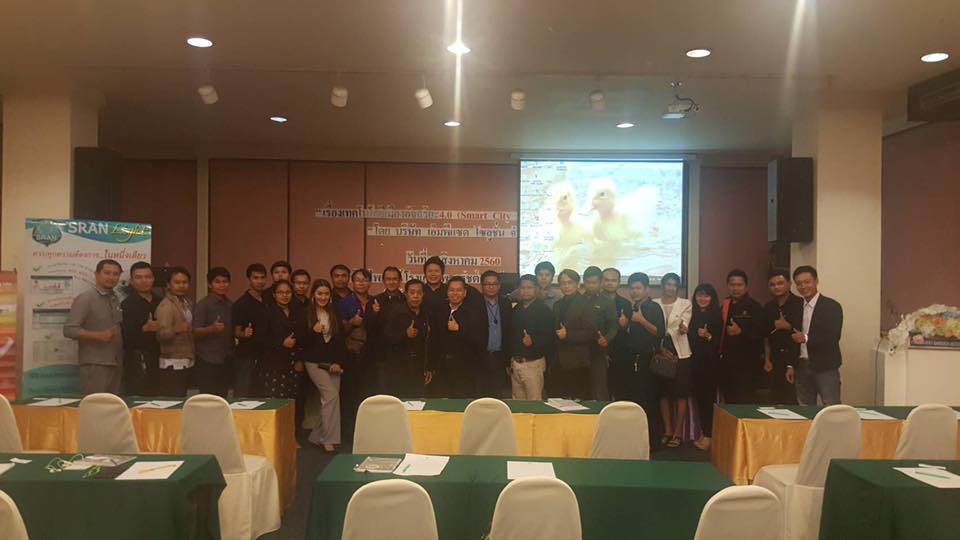
 ในวันที่ 16 – 18 สิงหาคม 2560 ได้มาบรรยายการสืบหาผู้กระทำความผิดทางอินเทอร์เน็ต ให้กับ ตำรวจภูธรภาค 4 และมีการจัด Road Show ให้ความรู้ในงาน Smart City Thailand 4.0  รวมกับบริษัทเอ็มพีเซ็ด โซโลชั่น โดยในส่วนหนึ่งมีการให้ความรู้  พรบ. คอมพิวเตอร์ ฉบับใหม่ โดยทีมงาน SRAN

วันศุกร์, สิงหาคม 18

The Internet of Money

"ปรากฎการณ์ Bitcoin (The Internet of Money)
หากประวัติศาสตร์ คือ การมีส่วนร่วมในเหตุการณ์ที่เกิดขึ้น
ชั่วโมงนี้ เดือนนี้ ปีนี้
ต้องบอกว่าเราต้องสร้างประวัติศาสตร์ (การมีส่วนร่วมในเหตุการณ์) เกี่ยวกับ Cryptocurrency
หรือขอพูดสั้นๆ ว่า "ปรากฎการณ์ Bitcoin" ไม่งั้นตกกราฟกฎของมัวร์

ภาพเส้นตัดจากกฎของมัวร์

.
ที่ต้องเป็น Bitcoin ก็เพราะ ประชาชนสวนใหญ่ ต้องการหารายได้เสริม เพราะคิดว่าเศรษฐกิจไม่ดี ค้นหาและพบช่องทางทำมาหากินใหม่ ไม่ง้อใคร ทำได้ด้วยตัวเอง และเมื่อเกิดรายได้ไม่เสียภาษี
.
Big data จากหนวดกุ้ง ข้างห้องนอนผม มันเป็นเรดาห์อย่างหนึ่งที่จับสัญญาณได้ว่า คลิปที่อัพโหลดบน youtube , ห้องสนทนา Facebook ,Line และอื่นๆ ที่เริ่มมีคนมีส่วนร่วมมากขึ้นที่ไม่ใช่ กลุ่มจัดตั้งแบบ 3.5 แสน Like (SIM ที่พบที่อรัญประเทศ)
แต่เป็นคนจริงๆ คนที่ต้องการขุดเหมืองหาทองในยุคดิจิทัล
มันเริ่มมีการเคลื่อนไหวอย่างต่อเนื่องและ Keyword คือ "Bitcoin"
ทั้งขุด ทั้งเทรด ทั้งปล่อยกู้ และทั้งขายของ มันเริ่มต้นและเติบโตอย่างรวดเร็วตั้งแต่ปลายปีที่แล้วจนปัจจุบันนี้ เดือน มิถุนายน 2560
.
ปรากฎการณ์นี้ รัฐบาลยังตามไม่ทัน และคิดว่าพอบทจะคิดทัน ก็ถึงเวลาตลาดวายไปแล้ว ตามรุ่นพี่ เช่น จตุคามรามเทพ ตุ๊กตาลูกเทพ หรือ Pokemon Go และอื่นๆ ที่เกิดขึ้นและดับอย่างรวดเร็วในดินแดนที่เรียกว่า "สยามเมืองยิ้ม" หรือ หลายคนจะบอกว่าก็นี้แหละ คือ Thailand Only
สำหรับผมว่าปรากฎการณ์นี้อาจจะมีชีวิตรอดยาวกว่าที่พูดมาเพราะมันน่าค้นหาและที่สำคัญมันสร้างรายได้ มันจะเปลี่ยนรูปแบบการใช้เงิน ซึ่งหากมองชั้นของการสร้างรายได้ จะพบว่า คนที่ได้แน่ๆ มีอยู่ในเกมส์นี้
.
ถ้าสังเกตให้ดี หุ้นบางตัวในประเทศไทย ตั้งแต่ปลายปี 59 ถึง Q2 ปี 60 ยังวิ่งไม่หยุด เหตุเกิดจากปรากฎการณ์ Bitcoin ที่เป็นผลกระทบในทางอ้อม
สรุปว่าในเศรษฐกิจที่ว่าแย่ แต่ยังมีบางธุรกิจที่วิ่งได้อยู่เสมอ แล้วแต่ใครจะมองเห็น จริงป่ะ
.
ท้ายสุด อาจจะกล่าวว่า "การขาดทุนของเราคือกำไรของคนอื่น การได้กำไรของเราคือได้มาจากการขาดทุนของคนอื่น" ท่านว่าประโยคนี้จริงไหม ในตลาดการซื้อขายกันเช่นนี้

Nontawatt Saraman
SRAN
27/06/60

วันอังคาร, มิถุนายน 20

โค้ดบรรทัดสุดท้าย : The last Code ตอนที่ 1

DIGITAL HOLE : ดิจิทัลโฮลส์

ตอน "โค้ดบรรทัดสุดท้าย : The last Code"


12 มีนาคม 2560 คุณพลาดอีกแล้วนะ คุณนนท์
ระบบเฝ้าระวังบนเครือข่ายคอมพิวเตอร์ (Intrusion Detection System) ตรวจพฤติกรรมการเข้าถึงข้อมูล ได้พบกลุ่มไอพีที่ไม่ซ้ำเข้ามาปะทะ Server ของเรา แบบพฤติกรรมเดิมๆ โดยสุ่มรหัสผ่าน (Brute Force)เข้าที่ port สำคัญที่เราเปิด NAT ไว้ ไปที่ Server ฐานข้อมูลของระบบสำรวจอุปกรณ์ (Devices) เพื่อออกรายงานข้อมูลเชิงลึกของรัฐบาล

ถึงแม้จากรายงานยังไม่พบว่าถูกแฮกเข้าไปเพราะไอพีเหล่านั้นไม่มีสิทธิ แต่เราก็กังวลอยู่เนื่องจาก Server ของเรานี้ไม่ได้เปิด port มาตรฐาน และเต็มไปด้วยระบบรักษาความปลอดภัยอีกทั้งเรายังปิดการไต่ถึงของ bot ค้นหาทุกชนิด ไม่ว่าจะเป็น Crawler จากอเมริกา รัสเซีย จีน และทางยุโรป ก็ไม่สามารถเข้าถึงได้

แต่ 2 วันมานี้พบสิ่งผิดปกติดั่งกล่าว ซึ่งตั้งแต่เกิดโครงการนี้เรายังไม่เคยพบเหตุการณ์นี้เกิดขึ้น
มันเกิดหลังจากที่ทีมคุณ GBT (Ghostnet Buster Team) ได้รับภาระกิจ "Target exploit" ล้วงข้อมูล email กลุ่มบุคคลสำคัญของรัฐบาล
พจน์ ผู้ดูแลระบบรักษาความมั่นคงปลอดภัยกลางรัฐบาล กล่าว

เปล่าพลาดเลยครับ หากมองให้ดี ไอพีกลุ่มที่เห็นใน Log files นั้นเป็นการ Spoof ทั้งสิ้น คุณแดนเขาแจ้งผมให้ทราบแล้วตั้งแต่เมื่อวาน
แต่ทางผมต้องการรู้ว่า "ศัตรูที่แท้จริงเราเป็นใครกันแน่ ?" นนท์ตอบอย่างมั่นใจ
แดน พูดขึ้นแทรกระหว่างการสนทนาระหว่างพจน์ และนนท์ ว่า "ท่านครับ Crawler ที่เราส่งไปใน Deepweb พบเบาะแสการสร้างอาวุธไซเบอร์ชิ้นใหม่ และมันอาจจะกลายเป็น worm ระบาดในไม่ช้า"

5 กุมพาพันธ์ 2560 23:35 น.
ชั้น 48 คอนโดสยามซิตี้ สาธร ในห้อง 4812 ดูราวไม่ได้ทำความสะอาดหลายเดือน
วุฒ อดีตกลุ่ม Mw0rm ซึ่งเป็นคนไทยเพียงคนเดียวที่เข้ากลุ่มนี้ได้
งานหลักของวุฒ คือรับทำ Pen-test เป็นมือปืนรับจ้าง ถึงแม้เขาแทบจะไม่มี Certificate ในด้านนี้เลย แต่ในวงการรู้กันดีว่า เขาสามารถเขียน exploit เพื่อยิงระบบได้ และเป็นเด็กรุ่นใหม่ที่มีฝีมือ

วุฒ กำลัง Skyp คุยกับเพื่อนชาวฝรั่งเศส ชื่อ ลีออง เขาบอกว่าสิ่งที่เขาค้นพบยิ่งใหญ่มาก มันยังคงเป็น 0day อยู่
ลีออง ต้องการหาคนเขียน exploit และคนที่เขาเลือกคือวุฒ
เมื่อเขียนเสร็จแล้ว ลีออง จะนำ exploit ตัวนี้ขายในตลาดมืด Darknet
"นายค้นพบช่องโหว่นี้ได้ไง ?" วุฒถาม
ลีอองตอบแบบไม่ปิดบัง เขาได้จากการแลกเปลี่ยน email บุคคล ที่ถูก APT (Advanced Persistent Threat ) ใน datknet นี้แหละ และบังเอิญพบเข้าในไฟล์แนบ คิดว่าเป็นทีมที่ทำงานให้กับ NSA หน่วยงานด้านความมั่นคงของสหรัฐอเมริกา เพราะมีร่องรอยการรับส่งเมล์ไปที่ Booz Allen Hamilton ถึงแม้จะมีการเข้ารหัสไฟล์ไว้ แต่ไม่พ้น quantum brute force ที่ Cloud Computing ของฉันได้ถอดรหัสได้
ไฟล์แนบดังกล่าว เหมือนเขียนเพื่อเข้าถึง SMB (Server Message Block) ที่เป็น services หนึ่งของระบบปฏิบัติการ Windows เพื่อใช้สำหรับการแชร์ไฟล์ แต่เหมือนว่า code ยังไม่สมบูรณ์ ส่วนนี้มันรั่วหลุดมา คิดว่าตัวที่สมบูรณ์น่าจะมีการใช้งานจริงไปแล้ว
เท่าที่ดูยังไม่มีขาย exploit ตัวนี้ในตลาดมืด นายลองเขียนต่อสิ
แล้วเรามาแบ่งกัน ฉันตั้งราคาไว้ 50 bitcoin แบ่งครึ่งๆ กัน นายไป 25 bitcoin ลีออง กล่าว เมื่อฉันได้ขาย Exploit นี้แล้ว ฉันและพวกนายทุนใต้ดิน จะเล่นเกมส์ปั่น Bitcoin ให้อัตราแลกเปลี่ยนดันไปสูงกว่าราคาที่เป็นอยู่ตอนนี้ สัก 2 - 3 เท่า คงใช้เวลา 3-4 เดือนต่อจากที่ปล่อย Exploit นี้ นายเตรียมซื้ออัตราแลกเปลี่ยน Bitcoin ได้ หากเป็นไปตามแผนนี้ นายจะได้ 2 เด้ง เด้งสุดท้ายอาจจะได้มากกว่าที่ขาย Exploit ใน Darknet

วุฒ นั่งเทียบราคา bitcoin ตลาดแลกเปลี่ยนเงินตราเทียบเป็นเงินไทยในตอนนั้นคือ 89,500 บาท x 25 ได้ประมาณ 2 ล้านกว่าบาท อืม ... ครุ่นคิดอยู่พัก
เพียงจะอ้าปากตอบ ลีออง ก็เสนอว่า "ถ้านายเขียนไว ไม่เกิน 1 อาทิตย์ เมื่อเขียนเสร็จนายจะได้รับเงินทันที"
วุฒ ตอบว่า ฉันขอดู โค้ดที่นายได้รับมาจาก NSA ก่อน จะให้คำตอบ เช้านี้

ในอดีต วุฒ และ ลีออง เคยร่วมงานกันมาก่อน ในการขาย account yahoo email และ twitter หลังได้รับผลกระทบ SSL heartbleed ในปี 2014 ช่วงนั้นทำให้ทั้งคู่สนิทสนมกัน ขาย account ไปได้หลายตังในตลาดมืด (Darknet Market)

ลีออง ตอบ "OK ตามนั้นนะ" พร้อม ส่งไฟล์ โค้ดช่องโหว่ SMB ผ่าน Telegram ใน account ที่พร้อมใช้และทิ้งไป ผ่าน 10minutemail โดยใช้ Anonymous ตลอดทุกเส้นทาง ผ่าน I2P
พร้อมส่งรหัสผ่านเพื่อเข้าถึงไฟล์ผ่าน link pastebin ตั้งอายุเพียง 2 ชั่วโมงข้อความจะหายไป ทั้ง 2 ส่วนดูเหมือนไม่เชื่อมโยงกันเลย
"แน่มากนะ ที่กล้าใช้ สาธารณะล้วน ทั้ง Telegram และ pastebin" วุฒตอบ
ลีออง หัวเราะแล้วตอบว่า
"ถ้ามันจะกลายเป็นเรื่องใหญ่ จะได้ให้ตำรวจไซเบอร์มีงานที่ท้าทายทำบ้าง"
เพราะปัจจุบันมีแต่คดีด่าพ่อล้อแม่ ไม่ท้าทายนักนะ


14 กุมภาพันธ์ 2560 19:30 น. ร้านอาหารแถวดอนเมือง วุฒ นั่งกินข้าวกับเพื่อนอีก 2 คน คือ พุก ทำงานที่โรงพยาบาลสยามเฮล (ถ้าจำได้ในบท Hacker Here? พุกเป็นตัวละครหนึ่ง) และ ดา ดาเป็น IT Audit บริษัทใน Big 4 ล่าสุด ดา จับงานพวก Audit code ตรวจหาความเสี่ยงจากการเขียนโปรแกรม ด้วยประสบการณ์ ที่มีในงาน Audit นับสิบปี และเคยตรวจสอบระดับ Enterprise มาแล้วหลายงาน ตลอดจนเป็นคนละเอียด ใจเย็น ทำงานผิดพลาดน้อย จึงทำให้ดาถูกโปรโมทจากบริษัท
วุฒ และ ดา กำลังจีบๆ กันอยู่ ดาเป็นผู้หญิงเรียบร้อย บ้านรวยมาก เป็นคุณหนูของบ้าน คุณพ่อและคุณแม่ห่วงมาก แต่ดาเป็นคนชอบทำงานเป็นคนใฝ่หาความรู้และชอบพบปะผู้คน

และดวงชะตาได้พาทั้งคู่มาพบกัน ในหลายงานวุฒรับประเมินความเสี่ยงระบบ โดยเฉพาะงาน Pen-test โดยบริษัทของดา จ้างSub อีกที และมักจะมาลงที่วุฒ
ส่วนพุกเป็นเพื่อนสนิทของดา รู้จักดาตั้งแต่เรียนมหาวิทยาลัย ดาให้ พุกมาป็นเพื่อนไม่กล้าที่จะมากินข้าวลำพังกับวุฒ 2 คน โดยเฉพาะวันแห่งความรักพอดี
คุยกันอยู่พักหนึ่ง ดา ก็เล่าว่า พี่ชายของดา ทำเหมือง Bitcoin โดยใช้ โซล่าเซล มาช่วยประหยัดไฟฟ้า เขาเป็นนักประดิษฐ์ เขาซื้อการ์ด GPU ผ่าน Alibaba และมาประกอบเซ็ตระบบเองหมด เพื่อที่จะทำการขุดเหมือง Server ทั้งหมดวางอยู่ โรงรถข้างบ้าน คือ เปลี่ยนโรงรถ ให้เป็นที่ขุดเหมือง Bitcoin ทั้งที่งานหลักของพี่ชาย คือ หัวหน้าช่างเทคนิคอยู่การไฟฟ้า พี่ชายอยากให้ดา มาซื้อขายอัตตราแลกเปลี่ยนเงินดิจิทัล ผ่านพวก Cryptocurrency จึงถามวุฒว่ามันปลอดภัยแค่ไหน ?
วุฒก็เล่าว่า มีความปลอดภัย และการทำงานแบบ blockchain มันตรวจสอบกันและกันเองได้ ซึ่งมีโอกาสสูงว่าจะเป็นการเปลี่ยนโฉมระบบธนาคารที่เป็นอยู่เดิมได้
พุกกล่าวมาลอยๆ ว่า"เออ ไวรัสคอมพิวเตอร์ มันจะมีผลกับห่วงโซ่ Blockchain ได้ป่ะ"

วุฒ ตอบ "ทำให้มันเกี่ยวกันได้"
แล้ว พูดกับพุกว่า "ฉันรู้จักนายพุก นายเขียนไวรัสได้ นายต่อยอดหน่อยได้ป่ะ ให้มันแพร่กระจายตัวได้เอง"
พุก ตอบ "ทำได้เหมือนกัน ถ้ามีช่องโหว่ (Vulnerability) แล้วอาศัยช่องนั้นเข้าไปยึดเครื่อง จากเครื่องก็จะไปเรื่อยๆ" พุกตอบ
"สิ่งที่ฉันทำได้ ก็ต่อเมื่อมีคนทำ Exploit เพื่อเข้าถึงเครื่องให้ฉันก่อนเพราะฉันไม่คล่องในจุดนั้น จากนั้นฉันจะทำให้เป็น Virus และ Worm ต่อได้ เพราะ ฉันมีวิธีเอาชนะ Process ที่รันบน OS เออต้องดูระบบปฏิบัติการด้วยนะ ถ้าเป็น Windows ฉันพอได้ แหะๆ" พุกตอบแบบอายๆ

ฉายาใน Darknet พุก คือ "mutex expert"


                                             ภาพ Introduction to Mutex objects จาก https://msdn.microsoft.com/en-us/library/windows/hardware/ff548097(v=vs.85).aspx

ดา กล่าวขึ้นว่า "ถึงจะเป็น Worm ได้แล้วมันจะเกี่ยวกับ Blockchain และ Cryptocurrentcy ได้อย่างไง?"

พุก ตอบ "ฉันรู้ล่ะ มันเชื่อมกันได้ถ้ามัน เรียกค่าไถ่ได้"
ทั้ง 3 คนพูดพร้อมกันว่า "Ransomware"
ใช่มันต้องเป็น Ransomware
เพื่อนฉันคนหนึ่ง ชื่อ แดน เขาเคยได้ code Locky Ransomware เคยเอามาอวด ในกลุ่ม พุก กล่าวเสริม
แล้ว วุฒ ถามแล้วติดต่อแดน ได้ป่ะ
พุก ตอบเห็นล่าสุดทำงานเป็น Out source ให้กับหน่วยงานรัฐที่หนึ่งนะ มี Line แดน อยู่ จะลองคุยให้
วุฒ คิดในหัว พร้อมมองไปที่หญิงแท้ (ดา) และ หญิงเทียม (พุก) สงสัยงานนี้มีโอกาส 3 เด้ง

+++++++++++++++++++++++++++++++

20 กุมภาพันธ์ 2560 15:40 น
ลีอองส่งข้อความผ่าน Telegram ขอค่า wallet จากวุฒ ความว่า
"สวัสดีวุฒ ในที่สุดฉันขาย exploit ไปแล้วนะมันยอดมากเลยเพื่อน ฉันขอ wallet address นายทีจะโอนให้"

วุฒ ส่งตอบกลับว่าในเวลาไม่นาน เสียง message ดังขึ้น ติ่งตื้ง "1QAc9S5EmycqjzzWDc1yiWzr9jJLC8sL1Y"

จากนั้นลีออง ก็โทรผ่าน Skyp มาที่วุฒ "เฮ้ นายราคาถูกต่อรองเหลือ 40 bitcoin นะ"
วุฒ ถามกลับว่า "แล้วขายให้ใครอ่า ที่ไหนอ่า"

ลีออง ตอบ "เห็นว่าเป็นอดีตสายลับรัสเซีย ซื้อไป" เดี๋ยวฉันส่ง address ให้นายไป check ดูได้
นายไปที่ Deepweb >> https://mvfjfugdwgc5uwho.onion ถ้านายเป็น member อยู่ก็ login เข้าไปแล้วฉันจะส่ง post ให้ว่ายืนยันฉันขายตามราคาที่บอกจริง"
วุฒ ตอบ "ก็ได้"

++++++++++++++++++++++++++++

อ่านต่อตอนต่อไป ติดต่อมาที่ info@cipat.org เพื่อขอฉบับเต็ม

Nontawatt Saraman
นนทวัตต์  สาระมาน
ผู้เขียน
สงวนลิขสิทธิ์
17 มิถุนายน 2560