Pages

วันพุธ, ธันวาคม 30

ที่ไหนมี Link ที่นั้นมี Bot

นี้เป็นอีกบทความหนึ่งที่สะท้อนให้เห็นว่าไม่มีความเป็นส่วนตัวในโลกอินเตอร์เน็ต
ผมได้ทดลองด้วยตัวเองว่า URL เว็บหนึ่งที่ทำการโพสลงในเว็บไซต์ต่างๆ นั้นจะเกิดอะไรขึ้น ? หลังจากที่เราโพสข้อความเหล่านั้นไป และทำไมผมถึงบอกว่าไม่มีความเป็นส่วนตัวบนโลกอินเตอร์เน็ตนั้น จะเป็นจริงหรือไม่
เรามาลองพิสูจน์ให้เห็นจริงจากการทดลองนี้

step 1 : สร้าง short URL โดยไปที่ http://sran.org ที่เลือกใช้บริการ short URL ของ sran.org ก็เพราะเป็นระบบที่เราสามารถควบคุมการใช้งานได้เองทั้งหมด (เขียนขึ้นจากทีมงาน SRAN Dev) จึงทำให้เรานำมาใช้ในการทดสอบครั้งนี้เพื่อพิจารณาจากข้อสมมุติฐานที่ว่าที่ไหนมี Link ที่นั้นมี bot ได้
โดยเราได้นำ URL http://www.sran.net/archives/341 กลายเป็น http://sran.org/g4
ทำไมต้องทำ Link ก็เพราะต้องการสำรวจ robot ที่เข้ามาตรวจสอบและเก็บเกี่ยวข้อมูลของเรา
ก็เพราะระบบตรวจสอบบน short URL ของ sran.org จะทำให้ทราบถึงแหล่งที่มาของ robot ได้ ถ้าเป็นพวก Web Stats อาจจะไม่เห็น robot ที่เข้ามาเปิดเว็บไซต์เนื่องจาก fingerprint ของ robot มีความแตกต่างจากคนเปิดเว็บมาก

ภาพที่ 1 การสร้าง short URL ที่ http://sran.org


step 2 : ทำการโพสข้อความบน Twitter ไปตอน 10:38 น. ของวันที่ 30 ธันวาคม 2552

ภาพที่ 2 โพสข้อความบน Twitter ที่ account http://twitter.com/SRAN_Lihgt

น่าแปลกผมรอเป็น 10 นาที ข้อมูลบน short URL ที่ทำขึ้นคือ http://sran.org/g4 นั้นไม่ปรากฏ IP จากประเทศไทยคลิกเลย มีแต่ robot เข้ามาดู ก็คงสรุปได้ว่าถ้า account ใน twitter ไหนที่ไม่ดังมากการโพสข้อความลงไปบน twitter นั้นแทบไม่มีเกิดประโยชน์เลย คือ ไม่มีใครเห็นเราบ่นเลย มีแต่ bot ที่คอยเราอยู่ ดังนั้นการที่ใช้ twitter ในเชิงประชาสัมพันธ์แล้วนั้นผมว่าโอกาสมีน้อยมากครับ หรือเรียกได้ว่าอินเตอร์เน็ต โดนเฉพาะ Social Network เป็นเรื่องของความคิดและจินตนาการเสมือน "เราคิดว่าคนอื่นเห็นเรา แต่ในความเป็นจริงเรานั้นโดดเดี่ยว" เหมือนกับ blog ทุกวันนี้มีจำนวนบทความใน blog มากกว่าคนที่อ่าน blog เป็นต้น

step 3 : ดูใน Log ของระบบ short URL

พบข้อมูลดังนี้

คลิกที่รูปเพื่อดูภาพขยาย

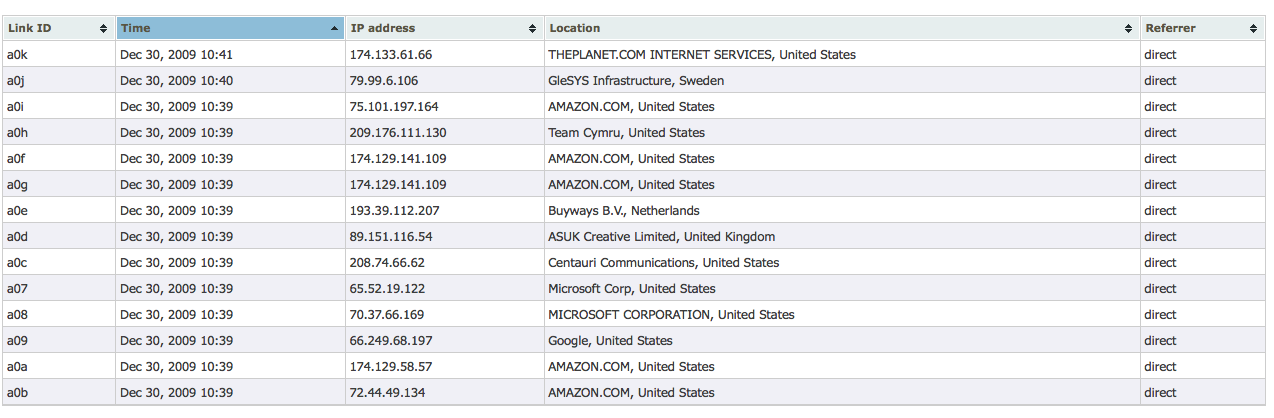
ภาพที่ 3 ข้อมูล Log บนระบบ short URL sran.org

จาก Log พบว่า robot ที่วิ่งเร็วสุดและหาข้อความนี้เจอคือ robot จาก amazon.com IP 72.44.49.134 และ 174.129.58.57 ใช้เวลามาถึงเพียง 1 นาที หลังจากที่ข้อความนี้ได้ปรากฏขึ้นบน twitter คือเวลา 10:39 (โพสข้อความตอนเวลา 10:38) เพียง 1 นาทีก็พบว่ามี bot ที่เจอ Link ของเราและเจอข้อมูลของเราแล้ว ชังรวดเร็วมาก

รองลงมาคือ robot จาก google IP 66.249.68.197 ถ้าดูจากเวลาแล้ว robot จาก amazon , google และ microsoft ใช้เวลาเท่ากัน แต่ระบบ short URL ของ sran.org พบ amazon ก่อน แสดงว่าถึงเร็วกว่าเพียงเสี้ยววินาที

robot ที่มาถึงข้อความนี้บน twitter ได้ช้าที่สุดคือ THEPLANET.COM INTERNET SERVICES ใช้เวลา 3 นาทีในการค้นพบข้อความที่ผมได้โพสลง twitter ตอน 10:38 จากภาพที่ 2

สิ่งที่น่าสังเกตตามมาจากการทดลองในครั้งนี้พบว่า
Robot จาก amazon มีมากที่สุด โดยมีถึง 5 ตัว รองลงมาคือ google และ microsoft คืออย่างละ 2 ตัว

และที่น่าศึกษาคือ robot จาก Team Cymru IP 209.176.111.130 เป็น bot ที่น่าสนใจเนื่องจากทีมงาน Cymru ในวงการ IT Security แล้วเป็นทีมที่คอยเฝ้าระวังเกี่ยวกับ IP ที่เป็นบัญชีดำ (Blacklist) จึงใช้วิธีการส่ง robot ออกไปสำรวจข้อมูลในโลกอินเตอร์เน็ตเหมือนดังระบบ search engine ที่ทำการแล้ว เพื่อเก็บข้อมูลมาวิเคราะห์ทีมงานต่อไป ที่บอกน่าสนใจกับการกระทำของ Team Cymru ก็เพราะควรจะนำเทคนิคของทีมนี้ไปใช้ในหน่วยงานด้านความมั่นคงของประเทศไทย โดยผมยินดีให้ข้อมูลเชิงลึกกว่านี้ ..


ข้อสรุปจากการทดลองครั้งนี้พบว่า ทุกครั้งที่เราโพสข้อความที่มี Link ของ URL ในโลกอินเตอร์เน็ตจะมี robot หรือ bot หรือบางทีอาจเรียกได้ว่าเป็นพวก crawler ที่วิ่งไปมาในโลกอินเตอร์เน็ตจะมาเก็บเกี่ยวข้อมูลจากเราทุกครั้งไป ทำให้ผมมั่นใจว่าในโลกอินเตอร์เน็ตนั้นไม่มีความเป็นส่วนตัวแน่นอนครับ
ในอนาคต robot มีจำนวนมากขึ้น ข้อความที่เราโพสกันในอินเตอร์เน็ต ไม่ว่าผ่านเครื่องคอมพิวเตอร์ตั้งโต๊ โน็ตบุ๊ต หรือผ่านมือถือ ข้อความนั้นจะไม่เป็นความลับสำหรับ robot เหล่านี้ และไม่ช้า ข้อความของเราจะถูกค้นหาเจอจากระบบ search engine ตามลำดับ ดังนั้นโลกอินเตอร์เน็ตที่เต็มไปด้วยข้อมูลและเป็นแหล่งที่เราสะสมการกระทำในอดีต การกระทำของเราจะปรากฏให้เห็นต่อสาธารณะได้ในเวลาอันรวดเร็ว ถ้าคิดจะปิดกั้นไม่ให้เผยแพร่ แน่นอนเราต้องพึ่งบารมีของพี่กัน (USA) เพราะระบบ robot ที่ลงทุนสร้างพวกนี้ส่วนใหญ่แล้วมากจากอเมริกาทั้งนั้นเลย ลองสังเกตภาพที่ 3 ดูสิ จะพบว่ามาจากอังกฤษ และสวีเดน ที่เห็นหลุดมาจากภาพ เท่านั้นเอง นอกนั้นมาจากประเทศอเมริกาทั้งสิ้น

หลายคนอ่านจบอาจคิดว่า "เจอแล้วได้อะไรไม่เห็นมีความลับอะไร" ในวันนี้อาจจะพบว่าเป็นเรื่องเล็กน้อย แต่หากอินเตอร์เน็ตได้ถูกใช้กันมากขึ้นล่ะ จะยืนยันได้ว่าหากเรามี profiles เกี่ยวกับพฤติกรรมการใช้งานอินเตอร์เน็ตบน social network มากเท่าไหร่ ข้อมูลของเราก็จะถูกเปิดเผยได้มากขึ้นเป็นเงาตามตัว ผมขอยกสถิติการใช้งานอินเตอร์เน็ตที่สำรวจขึ้นจาก internetworldstats มาให้ดู

ตอนนี้จำนวนคนที่ใช้อินเตอร์เน็ตใน เดือนกันยายน ปี 2009 นั้นมีอยู่ประมาณ 1,733,993,741 คน

ในทวีปเอเชียมีการผู้ใช้อินเตอร์เน็ตสูงที่สุด อาจเป็นเพราะจีนมีประชาชนมากก็เลยสูงกว่าเพื่อน

ที่หยิบเอาสถิติมาให้ดูก็เพราะ ต้องการแสดงให้เห็นว่าการใช้งานอินเตอร์เน็ตมีอัตราที่สูงขึ้นแบบก้าวกระโดดเมื่อไหร่การใช้งานอินเตอร์เน็ตเป็นที่แพร่หลายมากขึ้นจนเป็นส่วนหนึ่งของชีวิตประจำวัน และการใช้งานการทำธุรกรรมต่างๆผ่านโลกอินเตอร์เน็ต ทุกคนที่ใช้ไฟฟ้า ก็ได้ใช้อินเตอร์เน็ต ทุกคนที่ใช้มือถือรุ่นใหม่ก็ต้องออกใช้บริการอินเตอร์เน็ต ทุกคนที่ต้องการโทรศัพท์ทางไกลหรือใกล้ก็ต้องใช้อินเตอร์เน็ต และทั้งหมดหากใช้อินเตอร์เน็ตลองคิดดูว่า robot ที่ผมกล่าวมาจะมีส่วนสำคัญในการเก็บเกี่ยวข้อมูลของเราผู้ใช้งานอินเตอร์เน็ตมากขึ้นแค่ไหน ไม่ว่าจะเป็นเรื่องสถิติต่างๆ การทำการตลาด ตลอดจนถึงความมั่นคง และเรื่องความมั่นคงนี้เองเป็นเรื่องที่ต้องมาหยิบยกให้ความสำคัญมากขึ้น

เรื่องความมั่นคงทางข้อมูลสารสนเทศ หากประเทศใครคิดได้ก่อน เริ่มทำก่อนก็จะได้เปรียบบนสมรภูมิรบแนวใหม่แห่งนี้ ฝากเป็นการบ้านสำหรับรัฐบาลไทยด้วยว่าเราจะส่งเสริมกันอย่างไรให้ประเทศของเราเติบโตแบบยืนด้วยลำแข้งของเราได้เอง และรู้ทันสถานการณ์บนโลกไซเบอร์ได้มากกว่าที่เป็นอยู่ได้

สุดท้ายผมได้ทำ short URL ของ บทความนี้ไปที่ http://sran.org/g5 และกะว่าจะไม่โพสลง twitter ลองดูสิว่าจะมี bot หรือคนจะเข้ามาเจอ Link นี้ก่อนใคร

นนทวรรธนะ สาระมาน
Nontawattana Saraman
30/12/52

ข้อมูลที่
บทความจาก SRAN : ใครอยากทำ short URL แล้วปลอดภัยเชิญทางนี้เกี่ยวข้อง
ข้อมูลเกี่ยวกับ Web Crawler
ข้อมูลสถิติการใช้งานอินเตอร์เน็ต

วันศุกร์, ธันวาคม 11

เพื่อนแนะนำลองใช้ SRAN สิ

บริษัท XYZ ต้องการหาความผิดปกติที่เกิดขึ้นจากการใช้งานไอซีทีในองค์กร เนื่องจาก 2-3 วันมานี้อินเตอร์เน็ตบริษัทช้ามาก จนถึงขั้นที่ทำงานไม่ได้ เหตุการณ์นี้อาจจะเกิดขึ้นกับหลายบริษัทที่ใช้ระบบไอทีและใช้อินเตอร์เน็ตใน การทำงาน ในบริษัทนามสมุมติจึงขอนำมาสร้างความเข้าใจถึงคุณสมบัติ SRAN ที่เป็นมากกว่าอุปกรณ์เก็บบันทึกข้อมูลจากการใช้งานไอที แต่ยังสามารถที่ใช้ในการวิเคราะห์หาความผิดปกติที่เกิดขึ้นจากการใช้งานไอที ภายในองค์กรและการใช้งานอินเตอร์เน็ตได้อีกด้วย จนเกิดเป็นเหตุให้ต้องเล่าผ่านตัวละครนาย ก. ไก่ เรื่องนี้มีชื่อตอนว่า

เพื่อนแนะนำว่า ..

“ลองใช้ SRAN Light มาวิเคราะห์หาความผิดปกติดูดิ๊”

8 ธ.ค 52 เวลา 09:40 นาย ก.ไก่ เป็นผู้ดูแลระบบเครือข่ายคอมพิวเตอร์ให้กับบริษัท XYZ ตัดสินใจเข้าพบผู้อำนวยการฝ่ายไอทีบริษัทฯ หลังจากโทรไปถามผู้ให้บริการอินเตอร์เน็ต (ISP) แล้วไม่พบความผิดปกติจากสายส่งสัญญาณและอุปกรณ์ส่งสัญญาณ (Router) เลยทำการปรึกษาผู้อำนวยการฝ่ายฯ เพื่อที่จะขอเพิ่ม Link Internet เพิ่มจากเดิมจากเดิม 3 Mbps จะขอเพิ่มเป็น 5 Mbps เพื่อขจัดปัญหาที่ระบบงานด้านไอซีทีบริษัทเวลาใช้งานอินเตอร์เน็ตเกิดความ ล่าช้า จนพนักงานภายในเริ่มมีเสียงบ่นกัน

10:00 ก่อนที่นาย ก. ไก่ กำลังง้างมือเคาะประตูห้องผู้อำนวยการฝ่ายไอที ได้มีเสียงโทรศัพท์เข้ามือถือของนาย ก.ไก่ … กริ๊งๆๆ …

นาย ข. ไข่ โทรมาบอกว่า “เพื่อนรัก ในวันพรุ่งนี้จะแนะนำให้เอา SRAN Light ไปติดที่ บริษัทนายดูเผื่อว่ามันจะช่วยได้”

นาย ก.ไก่ คิด (พรุ่งนี้เลยเหรอ xxx่ะ) นาย ก. ไก่ ถามกลับ “แล้ว SRAN มันนี้ตัวเก็บ Log นี้หว่าจะช่วยอะไรได้หว่าาา”

นาย ข. ไข่ ตอบ “นายเคยกินกาแฟ ป่ะเพื่อน SRAN มันก็เหมือน กาแฟ 3-in -1 ไงเพื่อน”

นาย ก.ไก่ ตอบกลับ “มันปรัชญาอะไรเพื่อน อย่างไงเหรอที่ว่า เหมือนกาแฟ 3-in-1″

นาย ข.ไข่ ตอบด้วยความมั่นใจว่า “ด้วยคุณสมบัติอุปกรณ์ ที่มากกว่า 1 อย่างในเครื่องเดียวกัน อีกทั้ง SRAN สำเร็จพร้อมใช้งานเพียงเสียบปรั๊กเสียบสายแลนเพื่อเชื่อมต่อระบบ และ config นิดหน่อยก็พอใช้งานได้แล้ว ก็เพราะ SRAN เป็น Appliance ไง” Appliance คือ Software + Hardware ที่พร้อมใช้งาน

แล้วนาย ข.ไข่ อธิบายเพิ่มว่า “หลายคนเข้าใจผิดว่า SRAN เป็นเพียงอุปกรณ์ในการเก็บบันทึกข้อมูล Log แต่ในความเป็นจริงแล้วคุณสมบติการนั้นเป็นเพียงคุณสมบัติหนึ่งของตัวอุปกรณ์ เท่านั้นเอง คุณสมบัติที่ยังมีอีกหลายส่วนนะ ได้แก่ การเฝ้าระวังภัยและระบุถึงภัยคุกคาม ระบุผู้ใช้งาน IP Address ต้นทางและปลายทางในการติดต่อสื่อสาร ,ระบุค่า MAC Address เครื่องที่ใช้งานได้ด้วยนะ และยังช่วยวิเคราะห์หาความผิดปกติจากการใช้งานอินเตอร์เน็ตนี้แหละเพื่อน แล้วที่เปรียบเทียบเป็นกาแฟ 3-in-1 ก็เพราะต้องการให้เห็นภาพคุณสมบัติที่คุ้มค่าของ SRAN ได้เห็นภาพชัดเจนขึ้นไงเพื่อน”

“อย่าลืมนะว่า SRAN มันย่อมาจากคำว่า Security Revolution Analysis Network คือการปฏิวัติใหม่ของระบบวิเคราะห์ความมั่นคงปลอดภัยทางข้อมูลสารสนเทศ ไม่เห็นต้องเดินตามแนวคิดฝรั่งเลย เราก็คิดประยุกต์เองได้ ขอให้มันเป็นประโยชน์ต่อสังคมออนไลท์ก็แล้วกัน จนเป็น SRAN ทุกวันนี้ไง”

นาย ก.ไก่ ถามกลับ “แล้วภัยคุกคามที่ SRAN มองเห็นนั้น มีอะไรบ้างหว่า”

นาย ข.ไข่ ตอบ “ภัยคุกคามที่เกิดจากการใช้งานไอทีนี้แหล่ะเพื่อน SRAN มันช่วยวิเคราะห์ให้ได้ เชิงลึกด้วยนะเพราะมีเทคโนโลยี Network Intrusion Detection and Prevention ในตัวด้วยมันดูถึงระดับ Layer 2- Layer 7 เชียวล่ะเพื่อนเอ่ย ไม่ว่าจะเป็นปัญหาไวรัสคอมพิวเตอร์นะ แล้วพวกเราไม่รู้ว่าซ่อนเล้นที่เครื่องคอมพิวเตอร์ไหนภายในองค์กร ทำการแพร่เชื้ออยู่นี้ เราก็แค่ใช้ SRAN ค้นหาได้อีกด้วยนะ ไม่เพียงแค่นั้นเพื่อนเอ๊ย SRAN ยังรวมไปถึงการหาผู้กระทำผิดอื่นๆ เช่นการโจมตีชนิดต่างๆ รวมถึงการ Hacking ด้วย มีอีกเยอะลองอ่านดูคุณสมบัติที่ http://sran.org/q ดูนะเพื่อนไม่อยากโม้มากเดี๋ยวลองใช้จริงดูพรุ่งนี้ดีกว่า”

นาย ข.ไข่ ยังกล่าวทิ้งท้ายต่อเนื่องไปอีกว่า “เราว่านะงานนี้ SRAN อาจจะช่วยนายได้นะ ลองดูสิ”

นาย ก. ไก่ “ได้xxx่ะ ถ้าเพื่อนแนะนำ ดูถ้าจะดีเหมือนกัน ลองดูแล้วกัน วันนี้ก็ปล่อยผี ให้คนบริษัทด่าไปก่อนว่าเน็ตช้าาาาา นึกแล้วเซ็งเป็ด”

เช้าวันใหม่ 9 ธ.ค 52 อินเตอร์เน็ตในบริษัท XYZ ไม่ดีขึ้นเลย

และแล้ว เวลา 11:20 นาย ข. ไข่ มาพร้อมเครื่อง SRAN Light รุ่น LT200 มาถึงบริษัท XYZ “โทษทีเพื่อนมาช้าหน่อย ระบบไอทีและการใช้งานอินเตอร์เน็ตบริษัทนายดีขึ้นยัง”

นาย ก. ไก่ ตอบ “มาช้าดีกว่าไม่มานะเพื่อน เน็ตใช้ได้แต่ช้าเป็นเต่าเลย ให้ ISP ที่เราใช้เน็ตอยู่ ตรวจแล้วไม่พบความผิดปกติ ดู Log Firewall บริษัทแล้ว อ่านไม่ออก พยายามแล้ว เห็นน้องคนหนึ่งที่ไปเรียนด้านนี้มาบอกว่าพบแต่ IP Address ภายนอกองค์กรเลยไม่รู้สาเหตุ xxx่ะ Firewall มันไม่ได้บอกว่ามีปัญหาจากอะไรด้วยแหละ นอกจากนี้เราก็ยังดูที่ Log server บริษัทก็ไม่พบไรมากนะ เห็นบริษัทติดตั้ง Log server เขาทำแค่ส่ง Log Authentication จากระบบ Radius Server ของบริษัท เราเห็นแต่ชื่อ User จนดูแล้วก็ เซ่อร์ตามกันไปหมดแล้วล่ะเพื่อนเอ๊ย เห็นบอกว่าส่ง Log มากกว่านั้นมากไม่ได้เดี๋ยวเครื่องเก็บ Log เต็ม ไม่ครบ 90 วันอีก แล้วเดี๋ยวเสียค่า storage เพิ่มอีก เฮ้อออ ชีวิตคนดูแลระบบเครือข่ายคอมพิวเตอร์มันแสนเศร้าอย่างงี้แหละเพื่อน”

นาย ก. ไก่ ยังถามต่ออีกว่า “เออนี้นายมาคนเดียว เหรอ แล้วงี้จะใช้เวลากี่วัน กี่ชั่วโมงในการติดตั้ง SRAN ล่ะเนี้ย!”

นาย ข. ไข่ เลยบอกว่า “SRAN คนเดียวก็พอ เดี๋ยวนายช่วยบอกตำแหน่ง Switch หลักของบริษัทนายทีสิ แล้วพอหาตำแหน่งติดตั้งที่ถูกต้องได้ใช้เวลาแป๊บเดียว เดี๋ยวรู้เรื่อง”

นาย ก. ไก่ ตอบ “Switch บริษัทเรา เป็นรุ่นพ่อขุนฯ นะโบราณมาก ไม่สามารถทำการ Mirror หรือ SPAN port ได้เลย แตะนิดแตะหน่อยอาจถึงขั้นเดี้ยงได้ ”

นาย ข. ไข่ ตอบ “ไม่มีปัญหาเพื่อน SRAN ทำได้ มี Switch ที่ไหน มี SRAN ที่นั้นแหละเพื่อน นำทางไปหน่อยสิ”

นาย ก. ไก่ “นายนี้โชคดีแล้วเพราะเราเป็นคนหนึ่งที่เข้าห้อง Data Center บริษัทได้ ทั้งบริษัทเข้าได้แค่ 3 คน เรามีน้องอีกคนที่เข้าไปช่วยได้ จะให้เรียกไหม” นาย ข.ไข่ ตอบ “ถ้าน่ารัก ก็เรียกมา ยืนให้กำลังใจก็พอ อิอิ”

“เออ … มันเป็นผู้ชายxxx่ะ” นาย ก.ไก่ ตอบ ,, “แป๋วว” นาย ข.ไข่ อุทาน “งั้นไม่เป็นไรเพื่อน SRAN ติดตั้งสะดวก ง่ายกว่าที่คิดเพื่อนเอย” นาย ก.ไก่ กระพริบตา ๆ แล้วคิดว่าอ้ายเพื่อนข้าพเจ้านี้ทั้งโม้ & มอจริงๆ

เวลา 11:40 นาย ข. ไข่ ทำการติดตั้ง SRAN Light แบบ Transparent mode โดยอยู่ตำแหน่งระหว่าง Switch ภายในองค์กรและ Firewall

เวลาผ่านไป 1 นาที นาย ข.ไข่ กล่าว “สายแลนที่ให้มาหัวไม่ค่อยดี ขอสายใหม่นะ” พร้อมแนะนำนาย ก.ไก่ ถึงเรื่องสายแลนอีกตั้งหาก

เวลาผ่านไป 2 นาที นาย ข. ไข่ ติดตั้ง SRAN เรียบร้อย พร้อมต่อเชื่อมกับ โน๊ตบุ๊ค ตนเองเพื่อปรับแต่งค่าเริ่มต้นเพื่อใช้งาน แล้วเปิดบราวเซอร์ไปที่ https://192.168.1.100 ใส่ User / Password แล้วจากนั้นไม่นาน..

“ติดตั้งอุปกรณ์ SRAN เสร็จแล้วเพื่อน” เสียงตะโกนออกจากตู้ Rack ของนาย ข.ไข่ ดังขึ้น แล้วกล่าวต่อว่า “ทิ้งไว้ให้มันอ่านข้อมูลสักพักแล้ว กลับมาดูกันนะ” นาย ก.ไก่ ตอบ “ก็ดีเหมือนกันนี้มันใกล้พักเที่ยงแล้วเดี๋ยวไปหาอะไรกินกันก่อน แถวนี้ร้านอาหารเพียบ อร่อยๆทั้งน้าน” นาย ข.ไข่ ตอบกลับ “แจ่มเลย” นาย ก.ไก่ ถามกลับ “แล้วนายจะกินไรดีวันนี้” นาย ข.ไข่ ตอบ “ข้าว + ไข่ดาว 2 ฟอง!!” โอ้… สมชื่อจริงๆเพื่อน

หลังจากรับประทานอาหารตาและอาหารกายเสร็จ 13:35 นาย ข.ไข่ รีบเข้าไปดูหน้าจอบนโน๊ตบุ๊คตัวเอง ผ่าน Web GUI ของ SRAN https://192.168.1.100 แล้วใส่ User และ password สำหรับเฝ้าระวัง (Monitoring user) ปรากฏว่า

ภาพที่ 1 รูปหน้าแรก SRAN Light หลังจากการเปิดดูข้อมูลผ่าน Web GUI https://192.168.1.100 บนโน๊ตบุ๊คนาย ข.ไข่

นาย ข.ไข่ ถอนหายใจ แล้วชี้นิ้วไปที่รูปลูกศรที่ปรากฏ (สีเขียว ในรูปที่ 1) แล้วกล่าวว่า “เพื่อนรัก นายแหกตาดูนี้สิว่ากราฟสีชมพู ที่บอกปริมาณ Bandwidth มันเต็ม บ่งบอกว่าเครือข่าย (Network) ของบริษัทนายเหมือนคนกำลังจะขาดลมหายใจ หรือหายใจได้ไม่ทั่วท้องเลยนะ”

นาย ก.ไก่ ตอบกลับด้วยความตื่นเต้น “เฮ้ย ก็แน่ล่ะตอนนี้เน็ตมันช้ามาก ถ้านายจะช่วยได้มากกว่านี้ ช่วยระบุว่าปัญหาที่พบให้มันลึกกว่านี้จะได้ไหมเพื่อน”

นาย ข.ไข่ ได้สิเพื่อน สบายมาก

หลังจากที่นาย ข.ไข่ ได้ทำอะไรบ้างอย่างบนอุปกรณ์ SRAN Light สิที่ปรากฏต่อสายตาคือ

จากภาพที่ 2 หมายเลข 1 แสดงถึงช่วงวัน 9 ธันวาคม 2552 เวลาในช่วง 12:59 – 13:59 ส่วนหมายเลขที่ 2 บอกถึงช่วงเวลาอื่น ซึ่งในที่นี้ นาย ข.ไข่ ได้ทำการติดตั้ง SRAN ไปในเวลา 11:40 น. และปล่อยให้ SRAN ทำการบันทึกข้อมูลไปเรื่อยๆ อย่างต่อเนื่อง ในเวลา 13:35 น. นาย ข.ไข่ เข้าระบบ SRAN เพื่อดูข้อมูล และทำอะไรบ้างนั้นในเวลา 13:47 น. ทำให้ Bandwidth ที่เต็มได้ลดลงอย่างรวดเร็ว และทำให้เครือข่ายบริษัท XYZ กลับเข้าสู่สภาวะปกติได้ ..

13:57 น. ของวันที่ 9 ธันวาคม 2552

"โห" เสียงร้องแสดงความประหลาดใจ ของนาย ก. ไก่ ดังขึ้น แล้วกล่าวว่า "Bandwidth ที่เต็มกลับลดลงอย่างรวดเร็ว นายทำไง และมันเกิดอะไรขึ้นล่ะเนี้ย"

"นายใช้เวลาวิเคราะห์ไม่นานก็รู้ถึงสาเหตุ แถมยังทำให้สถานะการณ์ Bandwidth บริษัทกลับมาใช้งานได้ปกติ ถามจริงๆ เถอะว่านายเก่ง หรือ อุปกรณ์ SRAN มันเก่งกันแน่" นาย ก.ไก่ ถาม

"เก่งทั้งคู่แหละ หุหุ" คือ "เครื่องมือดีอย่างเดียวไม่ได้หลอก เทคโนโลยีมันก็ส่วนหนึ่งที่ช่วยให้เราใช้งานในการวิเคราะห์หาข้อมูลได้สะดวก ขึ้น ถ้าใช้งานเป็นนะก็จะมีประโยชน์มาก แต่ถ้าเครื่องมือดีใช้งานไม่เป็นก็เหมือนเดิมล่ะเพื่อนเอ๊ย" นาย ข. ไข่เสริม

นายดูนี้สิ เสียงแนะนำจาก นาย ข.ไข่ "เวลาเราจะดูข้อมูลจราจร (Traffic Log) บนระบบเครือข่ายคอมพิวเตอร์บริษัทนาย แบบวิเคราะห์เชิงลึกนะ เราก็คลิกไปดูที่เมนู Monitor แล้วคลิกที่ Unique Alerts บนหน้าจอบริหารจัดการเครื่อง SRAN ผ่าน IP Management 192.168.1.100 เราก็จะเห็นว่ามีตั้ง 64 ลักษณะการใช้งานบนเครือข่ายคอมพิวเตอร์นายนะ


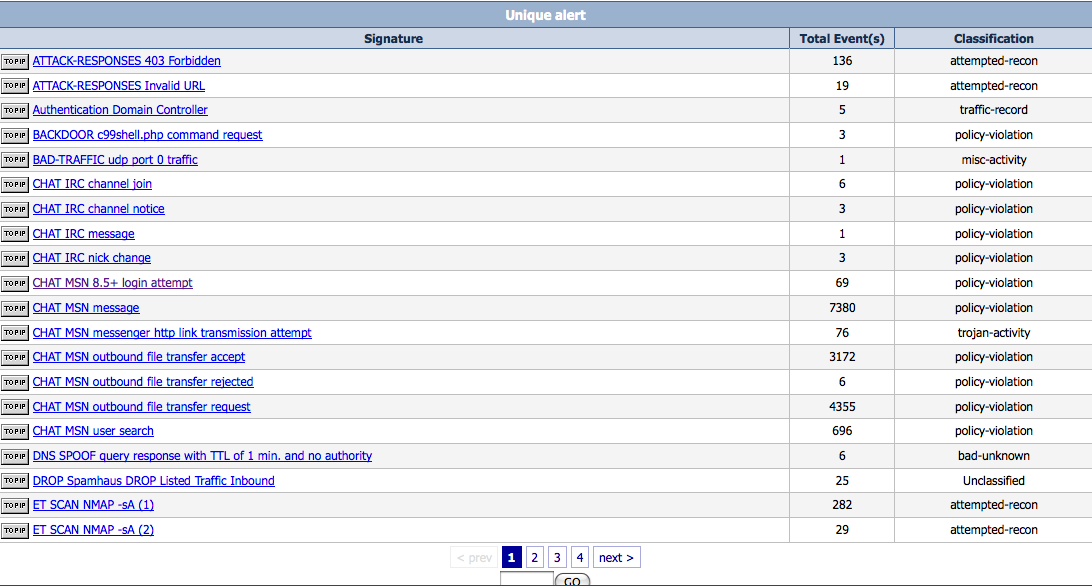
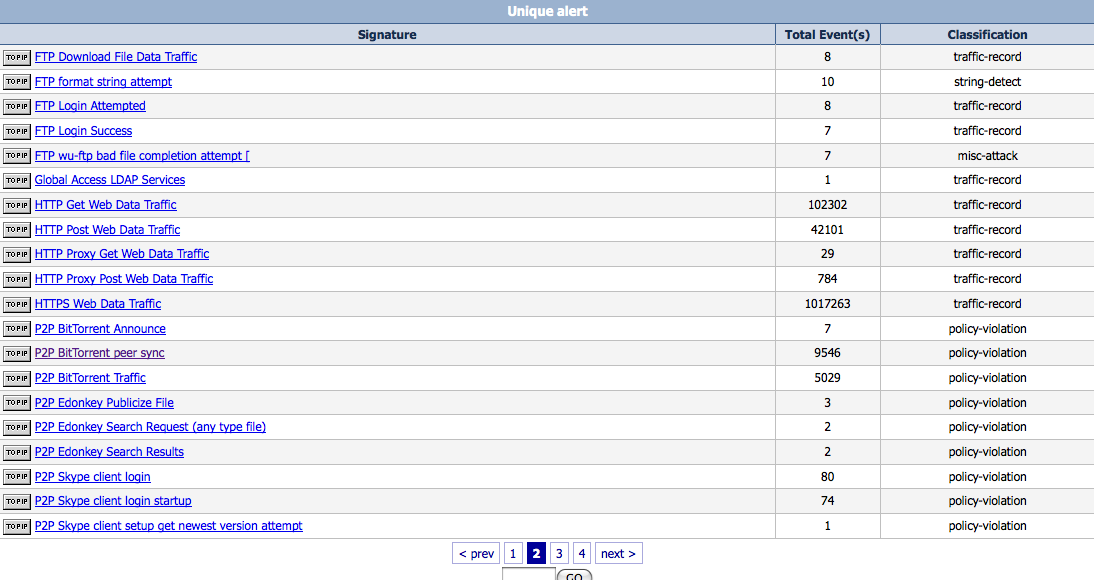
ภาพที่ 3 เหตุการณ์บางส่วนของลักษณะการใช้งานไอทีบนเครือข่ายคอมพิวเตอร์ XYZ มีทั้งหมด 4 หน้าหยิบมาให้ดู 2 หน้าจาก 64 เหตุการณ์

วิธีสังเกตดูตัวเลข ที่อยู่ด้านหลังชื่อ Signature หรือลักษณะการใช้งาน ตัวไหนที่มีตัวเลขมาก แสดงว่าใช้ข้อมูลเยอะ จึงมีเหตุการณ์เยอะตามไปด้วย ในภาพที่ 3 พบว่ามีการเปิดเว็บ ทั้งที่เป็น HTTP GET , HTTP Post จำนวนมาก และใช้ HTTP ผ่าน Proxy มีจำนวนหนึ่ง จากรูปที่ 3 จะเห็นว่ามีการใช้งาน Chat ผ่านโปรแกรม MSN อยู่จำนวนมากเหมือนกัน นั้นไม่แปลกอะไร แต่ที่มีแปลกๆ ก็มี เช่น บริษัทนายมีคนติดพวก Backdoor อยู่ด้วยนะ และมีพวกที่เป็น Bad traffic (ข้อมูลขยะ) จากรูป ก็มี Spam และ DNS ที่มีการ spoof อยู่ ซึ่ง Bad traffic เช่น DNS Spoof ส่วนนี้อาจจะเกิดจากปัญหาของการเชื่อมต่อ หรือการ config อุปกรณ์ เช่น Router , Firewall ไม่เหมาะสม หรือมีการโจมตีจากภายนอกองค์กรเข้ามา เช่นพวก ผีไม่มีญาติ (ไวรัสคอมพิวเตอร์ที่วิ่งวนเวียนบนอินเตอร์เน็ต) และนี้แหละสิ่งพิเศษที่ SRAN มีมากกว่าการเก็บบันทึกข้อมูลจราจรธรรมดาไง มันแยกแยะประเภทภัยคุกคามให้สำเร็จเลย

พวกนี้ภัยคุกคามที่เจอในบริษัทนายนี้นะ อาจจะเห็นมีเหตุการณ์ไม่มากแต่ก็ประมาทไม่ได้ เหตุการณ์ที่กล่าวมานั้น มันก็มีทุกบริษัทนั้นแหละ ขึ้นอยู่กับว่าจะรู้ทันปัญหาพวกนี้ได้แค่ไหน และมีการรองรับปัญหาเหล่านี้ไม่ให้ปานปลายได้อย่างไรมากกว่า

แต่ตอนนี้บริษัทนาย เรียกว่า Bandwidth เต็ม ก็ที่น่าสงสัยมากที่สุดก็เห็นจะเป็นการใช้งาน P2P นี้สิ มันตัวทำให้ Bandwidth ของบริษัทเต็มได้นะ ดังนั้นเราก็มาคลิกดูว่า P2P มีใครใช้อยู่บ้าง


รูปที่ 4 แสดงถึงการใช้ P2P โปรแกรมเพื่อทำการ Sync หาข้อมูลในการ download ข้อมูล

"เนี้ยไง พบปัญหาที่ทำให้ Bandwidth บริษัทนายเต็มแล้ว" นาย ข.ไข่ กล่าว

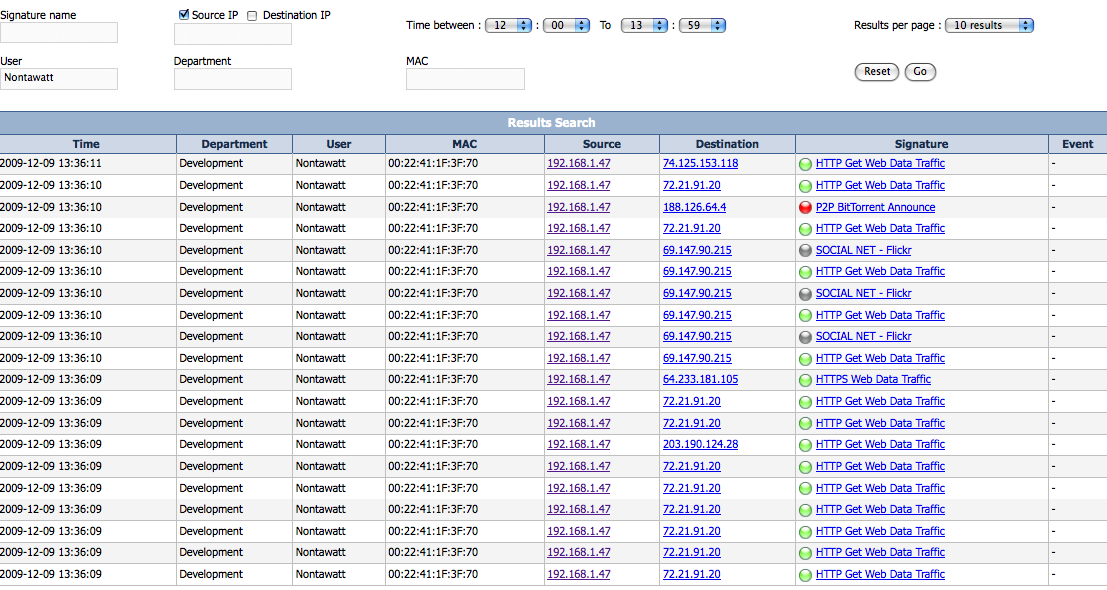
"IP : 192.168.1.47 user ชื่อ Nontawatt กำลังโหลด Bittorrent เต็มข้อเลยเพื่อน ลองสังเกต วัน เวลา และพฤติกรรมการใช้งาน IP 192.168.1.47 นี้สิ ณ เวลาที่เรายังไม่ block สิโหลดเต็มๆๆ เลย (คลิกดูที่ 4 เพื่อดูภาพขยาย)"

"เดี๋ยวเรามาค้นหาดูว่าประวัติการใช้งานของ User Nontawatt ดูนะ" นาย ข. ไข่ กล่าวเสริม ส่วน นาย ก. ไก่ กำลังนั่งเกาหัวอยู่ ด้วยความฉงนสงสัย เหมือนอะไรติดที่ปากว่าจะถามอะไรต่อไป ..


รูปที่ 5 ประวัติการใช้งาน User Nontawatt , IP Address 192.168.1.47 , ช่วงวันเวลา ที่ใช้งาน

จากนั้นเราก็เลยทำการปิดกั้น IP Address และค่า MAC Address ที่ต้องสงสัยโดยเข้าไปที่ เมนู Management แล้วคลิก Protect เพื่อปิดกั้นการใช้งาน เมนู Protect ใช้ได้สำหรับการติดตั้ง SRAN เฉพาะแบบ In-line (ป้องกันเชิงลึกได้) และแบบ Transparent (ป้องกัน IP , MAC ได้) ซึ่งตอนนี้เราติดตั้ง SRAN แบบ Transparent เลยสั่งปิด IP 192.168.1.47 ดูปรากฏว่า Traffic บนเครือข่ายคอมพิวเตอร์บริษัทนายลดลงอย่างเห็นได้ชัด ตามรูปที่ 2 (ตอนที่แล้ว)

ภาพที่ 6 ในเมนู Management --> Protect จะมีช่องให้กรอกข้อมูลเพื่อทำการปิดกั้น IP และค่าอื่นๆที่เกี่ยวข้อง ในที่ นาย ข. ไข่ สั่งปิดกั้น (Block) IP 192.168.1.47 ที่คิดว่าเป็นตัวการที่ทำให้ Bandwidth บริษัท XYZ เต็ม

ข้าว่านะงานนี้ Block แxxx่ง MAC Address เลย SRAN Light บอกค่า MAC Address เครื่องนี้มาแล้วนิ เราก็ไปที่เมนู Management --> Protect ---> Block MAC Address สะเลย อิอิ ..

"นี้แหละที่มาทำไมในช่วงเวลาไม่นาน Traffic บริษัทนายลดลงไปเยอะเลย เพราะเราได้ปิดกั้น IP และ MAC Address ตัวนี้ไป" นาย ข. ไข่ กล่าวอย่างภาคภูมิใจ

"สุดย๊ออด" เสียงจาก นาย ก. ไก่

"เออ เรารู้แล้วว่าจะถามอะไรนาย" นาย ก. ไก่ เอ่ยถามต่อ "นายรู้ได้ไง ว่า IP Address นี้ชื่ออะไร ค่า MAC Address อะไร"

นาย ข.ไข่ ตอบ "ก็ SRAN Light มีเทคโนโลยีที่เรียกว่า HBW ที่ย่อมาจาก Human Behavioral Warning เพื่อเชื่อมโยงการเฝ้าระวังภัยคุกคามภายในเครือข่ายองค์กร เข้ากับงานบริหารทรัพยากรบุคคล พร้อมระบบจัดเก็บคลังข้อมูล รายละเอียดอยู่ที่ http://sran.org/q ซึ่งเป็นส่วนที่ทีมงาน SRAN ได้คิดค้นพัฒนาขึ้นมาเองด้วยนะ ไม่เหมือนที่อื่นๆ"

ส่วนเรื่องที่ได้รายชื่อ User ได้มาจาก น้องที่นายแนะนำก่อนทำการติดตั้ง SRAN ไง ที่จะมาให้ช่วยฉันไง ช่วงหลังจากทานข้าวเสร็จ เราขอรายชื่อพนักงานจากระบบ AD (Active directory) มาบังเอิญบริษัทนายมีคนไม่มาก เราก็เลยให้น้องเค้าทำค่า MAC Address มาด้วย โดยวิธีการเปิดไปที่เมนู Management แล้วเข้าไปที่เมนูย่อย System คลิกไปที่ Inventory

ภาพที่ 7 วิธีการเก็บบันทึกข้อมูลรายชื่อ User คลิกไปที่ Management หมายเลข 1 และคลิก System หมายเลข 2 และคลิก Inventory หมายเลข 3 จากนั้นให้ทำการนำ ค่ารายชื่อ User จากระบบ AD (Active Directory) หรือบนระบบ LDAP หรือบนระบบ Radius Server เข้าทำการ Import File โดยชนิด File ที่ใช้ในการ Import เข้าระบบ SRAN นั้นต้องเป็น file ตระกูล .csv


ภาพที่ 8 การ Import ข้อมูลจาก AD (Active Directory) เลือก file ที่จัดทำเป็น .csv เพื่อทำการ Import เข้าระบบ SRAN จะทำให้สามารถอ่านรายชื่อ User เชื่อมโยงค่า IP Address ได้

"ทั้งนี้นะเพื่อน เวลาทำหากยังไม่ได้ค่า MAC Address ก็ให้เราจัดทำใเสร็จเสียก่อน แล้วจึงนำมาใส่ในระบบ SRAN" คำกล่าวจากนาย ข. ไข่ ซึ่งวิธีนี้ทำให้เราเชื่อมโยงเหตุการณ์ ทั้ง IP , MAC Address และรายชื่อ User ได้อีกด้วยนะ

"เออดีจัง แล้ว SRAN ที่นายเอามา มันมีทั้งหมดกี่รุ่นอย่างไงอ่า เพื่อจะได้ขอผู้อำนวยการจัดซื้อดู" นาย ก.ไก่ กล่าว

มีทั้งหมดอยู่ 3 รุ่น แต่ละรุ่นเหมาะสมกับเครือข่ายคอมพิวเตอร์ที่แตกต่างกันไป มีทั้งรุ่นเล็ก กลาง และใหญ่ บริษัทนายมีคนอยู่ประมาณ 150 คน เราแนะนำรุ่น LT200 นะนี้รองรับการใช้งานได้ แต่ทั้งนี้ให้ตัวแทนขายเค้ามาคุยให้ฟังจะดีกว่า เพราะอย่างไงต้องขอพวก Network diagram บริษัทนายไปดูด้วย เผื่อว่าจะได้ติดตั้งอุปกรณ์ได้อย่างเหมาะสมและมีประสิทธิภาพขึ้น

สำคัญว่าเวลาที่ใช้ SRAN เป็นอุปกรณ์ที่ป้องกันภัยด้วย ต้องดูขนาด Throughput ของบริษัทให้ดี การติดตั้งแบบ In-line ทำได้ถึงขั้นปิดกั้นข้อมูลในระดับเชิงลึกเลยนะ ปิดได้กระทั่งต้องการ download file หรือจะให้ chat ได้ หรือเพียงอย่างใดอย่างหนึ่งก็ได้ การติดตั้ง In-line จะป้องกันได้ในระดับ Layer 2 ถึง 7 เลยนะ ถ้าเทียบก็ได้กับระบบ NIPS (Network Intrusion Prevention System) เลยล่ะ แต่การติดตั้ง In-line มีประโยชน์ก็จริง ต้องพิจารณาเรื่อง Throughput ให้มากกว่าการติดตั้งแบบอื่นเพราะอาจเกิดคอขวด หรืออาการล่าช้าขึ้นจากตัวอุปกรณ์ SRAN ได้นะ ไม่งั้นอาจต้องลงทุนหน่อยคือใช้ SRAN เพื่อป้องกันภัยในการติดตั้งแบบ In-line ต้องมีอุปกรณ์เสริมเช่นพวก Netoptics ถ้าสนใจปรึกษาได้ แต่นี้ราคา Netoptics แพงกว่า SRAN อีกนะ

ภาพที่ 9 อุปกรณ์ Netoptics เหมาะกับการใช้งานร่วมกับ SRAN บนระบบเครือข่ายขนาดใหญ่

เราแนะนำว่าให้ติดตั้งแบบ Transparent และ Passive จะดีกว่า ติดตั้งแบบ Transparent ป้องกันระดับ Layer 2 , 3 และ 4 ได้ ส่วนแบบ Passive ไม่สามารถป้องกันได้เหมาะสำหรับการเฝ้าระวังอย่างเดียว

ถ้าเป็นเครือข่ายขนาดใหญ่ต้องให้ผู้เชี่ยวชาญ เขามาประเมินดูว่าจะติดตั้งกี่ตัว และกี่จุด แนะนำนะปรึกษาตัวแทนขาย SRAN ได้ ที่นี้เลย

http://www.gbtech.co.th/th/about-us/partner

"เออ เพื่อน ว่าแต่ว่า ..." เสียงอำ่อึ้งจากนาย ก. ไก่ ดังขึ้น

"User ที่นาย block IP Addess เพื่อปิดกั้นการใช้งานไป นั้นเป็นของหัวหน้าตูเองล่ะเพื่อนเอ๊ย ก็คนนี้แหละ ที่เมื่อวานตูว่าจะไปขอเพิ่มความเร็วเน็ตบริษัท ก่อนที่นายจะโทรมาหาจนได้อุปกรณ์นี้มาเนี้ยไง ครั้งแรกก็ไม่แน่ใจแต่นี้เห็นชื่อ + IP ด้วย ใช่เลยเพื่อน"

นาย ข.ไข่ "เวงกำ" และกล่าวต่อว่า "ผู้บริหารเล่น Bit เสียเอง เอองี้ เอ๊งไปเครียร์กันเองแล้วกันนะ ข้าน้อยขอกลับบริษัทก่อนล่ะ"

นาย ข.ไข่ "น้องที่ส่งข้อมูลรายชื่อพนักงานจาก AD (Active Directory) ให้ชื่ออะไรนะ" นาย ก.ไก่ ตอบเสียงอ่อยๆ เพลียๆ "ชื่อ ค.ควาย"

“งั้นให้น้อง ค.ควาย พาออกจากตรงนี้ที จำทางเข้าไม่ได้” นาย ข. ไข่ กล่าวต่ออีก แล้วนึกในใจว่า “บริษัทอาราย Data Center อยู่ในซอกน้อยๆทางเข้า-ออกซับซ้อนชิบ….”

เวลาผ่านไปสักเสี้ยวนาที นาย ข.ไข่ ได้ออกไปจากห้องไป กว่าที่ นาย ก.ไก่ จะอ้าปากกล่าวประโยคต่อไปว่า

"เฮ้ย อย่าพึ่งไปดิ แก้ block ออกก่อน ตูทำไม่เป็น"

- the end -

"ยังไม่จบ .. พี่ๆๆ พี่ ก.ไก่ อยากเก่งเหมือน พี่ ข.ไข่ ทาง SRAN มีจัดอบรมนะดูรายละเอียดได้ที่ http://www.gbtech.co.th/th/training" เสียงน้อง ค.ควาย ดังขึ้น ก่อนส่งแขกพี่ ข.ไข่ กลับบ้าน


นนทวรรธนะ สาระมาน
Nontawattana Saraman
11/12/52

วันจันทร์, พฤศจิกายน 2

การตรวจสอบข้อมูลตามกฎหมาย (Lawful interception)


การตรวจสอบข้อมูลตามกฎหมาย หรือ Lawful interception (LI) คือการได้มาซึ่งข้อมูลการสื่อสารผ่านเครือข่าย ดำเนินการโดยเจ้าพนักงานตามกฎหมายเพื่อวิเคราะห์หรือพิสูจน์หลักฐาน โดยทั่วไปข้อมูลนี้ประกอบด้วยสัญญาณหรือข้อมูลการจัดการด้านเครือข่าย หรือ เนื้อหาของการสื่อสารนั้น ถ้าไม่ได้รับข้อมูลนั้นในแบบเรียลไทม์ เราเรียกกิจกรรมดังกล่าวว่า การเข้าถึงข้อมูลที่เก็บรักษาไว้ (access to retained data)

มีหลักการมากมายในกิจกรรมนี้ รวมถึงการป้องกันโครงสร้างพื้นฐานและความปลอดภัยทางคอมพิวเตอร์ โดยทั่วไปแล้ว ผู้ประกอบธุรกิจโครงสร้างพื้นฐานทางเครือข่ายสาธารณะสามารถรับภาระในกิจกรรม LI เพื่อเป้าหมายเหล่านี้ได้ ส่วนผู้ประกอบธุรกิจโครงสร้างพื้นฐานทางเครือข่ายส่วนตัวมีสิทธิโดยปกติวิสัยที่จะคงไว้ซึ่งความสามารถด้าน LI ภายในเครือข่ายของตนถ้าไม่ได้ถูกสั่งห้าม

หลักการพื้นฐานอย่างหนึ่งของ LI คือการลักลอบดักข้อมูลการสื่อสารโทรคมนาคมโดยหน่วยงานบังคับใช้กฎหมาย หน่วยงานที่มีอำนาจควบคุมหรือบริหาร และหน่วยสืบข่าวกรองที่สอดคล้องกฎหมายท้องถิ่น ภายใต้กฎหมายบางระบบ การใช้งานโดยเฉพาะการเข้าถึงเนื้อหาการสื่อสารแบบเรียลไทม์ อาจมีการบังคับใช้ขั้นตอนและการรับมอบการอนุญาตจากเจ้าหน้าที่อย่างถูกต้อง เป็นกิจกรรมที่ก่อนหน้านี้เรียกว่า ไวร์แทพพิง (wiretapping) และมีมาตั้งแต่มีการลักลอบดักข้อมูลการสื่อสารอิเล็กทรอนิกส์

ด้วยมรดกตกทอดของโครงข่ายโทรศัพท์สวิตช์สาธารณะ (Public Switched Telephone Network : PSTN) เครือข่ายไร้สายและสายเคเบิล การลักลอบดักข้อมูลตามกฎหมายมักจะกระทำโดยการเข้าถึงสวิตช์ (switches) ไม่ว่าจะเป็นเครื่องจักรกลหรือดิจิทัลที่สนับสนุนการดักข้อมูลเป้าหมาย การเข้ามาของเครือข่ายแบบแพกเกตสวิตชิง (packet switched networks) เทคโนโลยีซอฟท์สวิตช์ (soft switch) และแอพพลิเคชั่นแบบ server-based ในสองทศวรรษที่ผ่านมาได้เปลี่ยนแปลงพื้นฐานของการดำเนินการเกี่ยวกับ LI ไป

การอธิบายทางเทคนิค

เกือบทุกประเทศมีข้อบังคับเกี่ยวกับความสามารถทาง LI และใช้ข้อบังคับและมาตรฐานที่พัฒนาโดยสถาบันมาตรฐานโทรคมนาคมแห่งยุโรป (European Telecommunications Standards Institute : ETSI) โครงการ 3rd Generation Partnership Project (3GPP) หรือองค์กรต่าง ๆ ของเคเบิลแล็บส์ (CableLabs) ที่รับผิดชอบด้านเครือข่ายไร้สาย/อินเทอร์เน็ต เครือข่ายไร้สาย และระบบเคเบิล ตามลำดับ ในสหรัฐฯ ข้อบังคับที่เทียบเคียงได้ให้อำนาจตามกฎหมาย Communications Assistance for Law Enforcement Act (CALEA) ซึ่งได้ระบุความสามารถเจาะจงโดยการประกาศใช้ ด้วยความร่วมมือของคณะกรรมการกลางกำกับดูแลกิจการสื่อสาร (Federal Communications Commission) และกระทรวงยุติธรรม

เพื่อป้องกันไม่ให้ข้อมูลการสืบสวนถูกบุกรุก อาจมีการออกแบบระบบ LI ในรูปแบบที่ปกปิดการลักลอบดักข้อมูลจากความเกี่ยวข้องของผู้ประกอบธุรกิจการสื่อสารโทรคมนาคม เป็นข้อบังคับหนึ่งของอำนาจศาลในบางแห่ง

เพื่อให้มั่นใจได้ถึงขั้นตอนที่เป็นระบบ แต่ลดค่าใช้จ่ายของโซลูชั่นต่าง ๆ ในการลักลอบดักข้อมูล กลุ่มธุรกิจและหน่วยงานของรัฐบาลทั่วโลกได้พยายามจัดมาตรฐานขั้นตอนทางเทคนิคที่อยู่เบื้องหลังการลักลอบดักข้อมูล องค์การ ETSI เป็นหน่วยงานหลักในการผลักดันมาตรฐานต่าง ๆ ในการลักลอบดักข้อมูล ไม่เพียงเพื่อยุโรปเท่านั้น แต่สำหรับใช้ทั่วโลกด้วย คำอธิบายต่อไปนี้จะกล่าวถึงความคิดเห็นโดยสรุปเกี่ยวกับสถาปัตยกรรมของการลักลอบดักข้อมูลที่เสนอโดย ETSI

สถาปัตยกรรมนี้พยายามกำหนดวิธีการที่เป็นระบบที่สามารถขยายออกได้ ซึ่งผู้ประกอบธุรกิจเครือข่ายและเจ้าหน้าที่บังคับใช้กฎหมายสามารถปฏิสัมพันธ์ได้ โดยเฉพาะอย่างยิ่งเนื่องจากการพัฒนาของเครือข่ายทั้งในแง่ของความซับซ้อนและขอบเขตของบริการ สถาปัตยกรรมนี้ไม่เพียงแต่นำมาใช้กับการสนทนาทางโทรศัพท์ที่สื่อสารผ่านสายและไร้สายแบบดั้งเดิมเท่านั้น แต่ยังรวมถึงบริการแบบ IP-based เช่น วอยซ์ โอเวอร์ ไอพี (Voice over IP) อีเมล อินสแตนท์ เมสเซจจิง (instant messaging) เป็นต้น ได้มีการนำสถาปัตยกรรมนี้มาใช้ทั่วโลก (ในบางกรณีจะมีการเปลี่ยนแปลงศัพท์ที่ใช้เรียกเพียงเล็กน้อย) รวมถึงในสหรัฐฯ ในปริบทของโครงสร้างกฎหมาย CALEA มีสามระยะในสถาปัตยกรรมนี้คือ 1) การเก็บรวบรวมข้อมูลและเนื้อหาที่เกี่ยวข้องกับเป้าหมาย ที่ได้มาจากเครือข่าย 2) สื่อกลางที่จัดรูปแบบข้อมูลดังกล่าวให้สอดคล้องกับมาตรฐานที่กำหนดไว้ และ 3) การส่งข้อมูลและเนื้อหาดังกล่าวให้กับหน่วยงานบังคับใช้กฎหมาย (law enforcement agency : LEA)

ข้อมูลที่ได้จากการลักลอบดักข้อมูล (เรียกว่า Intercept Related Information หรือ IRI ในยุโรปและ Call Data หรือ CD ในสหรัฐฯ) ประกอบด้วยข้อมูลข่าวสารเกี่ยวกับการติดต่อสื่อสารของเป้าหมาย ได้แก่เป้าหมายของการโทรศัพท์ ( เช่น หมายเลขโทรศัพท์ของคู่สนทนา) ที่มาของการโทรศัพท์ (หมายเลขโทรศัพท์ของผู้โทรศัพท์) เวลาที่โทรศัพท์ ระยะเวลาของการโทรศัพท์ เป็นต้น เนื้อหาของการโทรศัพท์คือกระแสของข้อมูลการโทรศัพท์นั้น นอกจากนี้สถาปัตยกรรมนี้ยังมีเรื่องของการจัดการเกี่ยวกับการลักลอบดักข้อมูล ซึ่งครอบคลุมการสร้างและยกเลิกช่วงเวลาของการลักลอบดักข้อมูล กำหนดเวลา การชี้ตัวเป้าหมาย เป็นต้น การสื่อสารระหว่างผู้ประกอบธุรกิจเครือข่ายและ LEA ทำผ่านช่องทางที่เรียกว่าแฮนด์โอเวอร์ อินเทอร์เฟซ (Handover Interfaces : HI) โดยทั่วไปข้อมูลและเนื้อหาของการสื่อสารส่งจากผู้ประกอบธุรกิจเครือข่ายไปยัง LEA ผ่านทางวีพีเอ็น (VPN) แบบ IP-based ในรูปแบบที่เข้ารหัสลับไว้ การลักลอบดักข้อมูลการสื่อสารทางเสียงในแบบดั้งเดิมมักจะอาศัยการสร้างช่องทางสื่อสารไอเอสดีเอ็น (ISDN) ที่สร้างขึ้นในเวลาที่กระทำการลักลอบดักข้อมูลนั่นเอง

จากที่กล่าวไว้ข้างต้น สถาปัตยกรรม ETSI สามารถนำไปใช้กับบริการแบบ IP-based ซึ่ง IRI (หรือ CD) ขึ้นอยู่กับตัวแปรที่เกี่ยวข้องกับข้อมูลจราจรทางคอมพิวเตอร์จากแอพพลิเคชั่นที่กำหนดให้ถูกลักลอบดักข้อมูล ตัวอย่างเช่น ในกรณีของอีเมล ข้อมูล IRI ก็จะคล้ายคลึงกับข้อมูลในส่วนของเฮดเดอร์ (header) ของเนื้อหาอีเมล (เช่น ที่อยู่อีเมลปลายทาง ที่อยู่อีเมลต้นทาง เวลาที่ส่งอีเมลนั้น) เช่นเดียวกับข้อมูลข่าวสารเกี่ยวกับเฮดเดอร์ที่อยู่ภายในแพ็คเก็ตไอพี (IP packet) ที่นำเนื้อหานั้นมา (เช่น ที่อยู่ไอพีต้นทางของเครื่องแม่ข่ายอีเมลที่สร้างเนื้อหาอีเมลนั้น) แน่นอนที่ระบบลักลอบดักข้อมูลจะพยายามเก็บข้อมูลข่าวสารที่มีรายละเอียดมากเพื่อป้องกันการปลอมแปลงที่อยู่อีเมลซึ่งมักจะเกิดขึ้นบ่อย ๆ (เช่น การปลอมที่อยู่ต้นทาง) ในทำนองเดียวกัน วอยซ์ โอเวอร์ ไอพีก็มีข้อมูล IRI ของมันเอง รวมถึงข้อมูลที่ได้รับจากเนื้อหาของโปรโตคอล Session Initiation Protocol (SIP) ซึ่งใช้เพื่อสร้างและยกเลิกการติดต่อผ่านทาง VOIP

ในปัจจุบันคณะกรรมการ ETSI LI Technical Committee เน้นการทำงานไปที่การพัฒนารายละเอียดเกี่ยวกับ Retained Data Handover และ Next Generation Network รวมถึงการปรับปรุงมาตรฐาน TS102232 ให้เหมาะสมกับการใช้งานเครือข่ายในปัจจุบัน

มาตรฐานการตรวจสอบข้อมูลของสหรัฐฯ ซึ่งช่วยให้ผู้ประกอบธุรกิจเครือข่ายและผู้ให้บริการสามารถปฏิบัติตามกฎหมาย CALEA ที่ระบุไว้โดยคณะกรรมการกลางกำกับดูแลกิจการสื่อสาร (ซึ่งเป็นผู้มีอำนาจและเป็นเจ้าหน้าที่ตรวจสอบภายใต้กฎหมาย CALEA) องค์กรของเคเบิลแล็บส์ และสมาพันธ์ Alliance for Telecommunications Industry Solutions (ATIS) มาตรฐานของ ATIS ครอบคลุมถึงมาตรฐานใหม่สำหรับการเข้าถึงอินเทอร์เน็ตบรอดแบนด์และบริการ VoIP รวมถึงมาตรฐาน J-STD-025B ซึ่งเพิ่มข้อมูลใหม่ ๆ ให้กับ J-STD-025A ซึ่งเป็นมาตรฐานก่อนหน้า โดยรวมเอาการลักลอบดักข้อมูลเสียงแบบแพ็คเก็ต และเครือข่ายไร้สาย CDMA มาไว้ด้วย อย่างไรก็ตามกระทรวงยุติธรรมของสหรัฐฯ ระบุว่ามาตรฐานเหล่านี้ทั้งหมดยังมีข้อบกพร่องในการปฏิบัติตามกฎหมาย CALEA อยู่

เครื่องมือทางกฎหมายระดับโลกที่สำคัญที่สุดที่เกี่ยวข้องกับ LI คือ อนุสัญญาว่าด้วยอาชญากรรมทางคอมพิวเตอร์ (Convention on Cybercrime) เกิดขึ้นเมื่อวันที่ 23 พฤศจิกายน ค.ศ.2001 ที่กรุงบูดาเปสต์ สำนักงานเลขาธิการของอนุสัญญาดังกล่าวคือ สภายุโรป (Council of Europe) อย่างไรก็ตามได้มีผู้ลงนามในอนุสัญญาดังกล่าวจากทั่วโลกและมีขอบเขตการบังคับใช้ทั่วโลก

แต่ละประเทศมีข้อบังคับทางกฎหมายที่เกี่ยวกับการลักลอบดักข้อมูลตามกฎหมายที่แตกต่างกันไป ที่ประชุม Global Lawful Interception Industry Forum ได้ลงรายการของข้อบังคับเหล่านี้จำนวนมาก รวมถึงสำนักงานเลขาธิการของสภายุโรป ตัวอย่างเช่น ในประเทศสหราชอาณาจักร กฎหมายดังกล่าวเรียกว่า RIPA (Regulation of Investigatory Powers Act) ส่วนในสหรัฐฯ มีกฎหมายอาชญากรรมของรัฐบาลกลางและรัฐต่าง ๆ ในเครือจักรภพรัฐเอกราช เรียกว่า SORM

ยุโรป

ในสหภาพยุโรป ข้อมติของที่ประชุมคณะมนตรียุโรปเมื่อวันที่ 17 มกราคม ค.ศ.1995 ในส่วนของ Lawful Interception of Telecommunications ได้กำหนดมาตรการที่คล้ายคลึงกับกฎหมาย CALEA สำหรับใช้ทั่วยุโรป ถึงแม้จะมีประเทศสมาชิกของ EU บางประเทศไม่เต็มใจยอมรับมตินี้ เนื่องจากความกังวลเกี่ยวกับการละเมิดความเป็นส่วนตัว (ซึ่งเป็นหลักการที่มีการกล่าวถึงอย่างชัดเจนในยุโรปมากกว่าสหรัฐฯ) อย่างไรก็ตามดูเหมือนว่าในปัจจุบันมันได้กลายเป็นข้อตกลงทั่วไปด้วยมตินี้ น่าสนใจที่ข้อบังคับเกี่ยวกับการลักลอบดักข้อมูลในยุโรปเข้มงวดมากกว่าสหรัฐฯ เช่น มีข้อบังคับให้ผู้ประกอบธุรกิจการสื่อสารทางเสียงและอินเทอร์เน็ตสาธารณะในเนเธอร์แลนด์จะต้องสนับสนุนความสามารถในการลักลอบดักข้อมูลเป็นเวลาหลายปีมาแล้ว นอกจากนี้ สถิติที่เผยแพร่สู่สาธารณะยังชี้ให้เห็นว่าจำนวนของการลักลอบดักข้อมูลในยุโรปมีจำนวนเกินกว่าการลักลอบดักข้อมูลในสหรัฐฯ ถึงหลายร้อยครั้ง

ยุโรปยังคงดำรงไว้ซึ่งการเป็นผู้นำโลกในบทบาทส่วนนี้ โดยในปีค.ศ.2006 รัฐสภาและสภาที่ปรึกษาแห่งยุโรปได้ออกกฎระเบียบว่าด้วยการเก็บรักษาข้อมูล (Data Retention Directive) ข้อกำหนดของระเบียบนี้ครอบคลุมถึงการสื่อสารอิเล็กทรอนิกส์ทางสาธารณะทั้งหมดอย่างกว้างขวาง และบังคับให้มีการดักจับข้อมูลข่าวสารที่เกี่ยวข้องทั้งหมด รวมถึงสถานที่ของการสื่อสารทั้งหมด ต้องเก็บข้อมูลข่าวสารนั้นเป็นระยะเวลาอย่างน้อยสองปี และเตรียมพร้อมสำหรับการเรียกตามกฎหมาย มีประเทศอื่น ๆ ที่เอาอย่างระเบียบนี้อย่างกว้างขวาง

สหรัฐอเมริกา

ในสหรัฐฯ มีข้อบังคับสองฉบับของรัฐบาลกลางที่นำมาใช้กับการลักลอบดักข้อมูลส่วนหนึ่ง อีกส่วนหนึ่งให้ดำเนินการตามกฎหมายท้องถิ่น กฎหมาย Omnibus Crime Control and Safe Streets Act ปีค.ศ.1968 หัวข้อที่สามมีส่วนเกี่ยวข้องกับการลักลอบดักข้อมูลตามกฎหมายเพื่อการสืบสวนอาชญากรรม กฎหมายที่สอง Foreign Intelligence Surveillance Act หรือ FISA ปีค.ศ.1978 แก้ไขโดยกฎหมาย Patriot Act วางระเบียบในการดักข้อมูลเพื่อจุดประสงค์ในการหาข่าวกรอง ประเด็นในการสืบสวนจะต้องเกี่ยวข้องกับชาวต่างชาติหรือบุคคลที่ทำงานเป็นสายลับให้กับต่างชาติ ผู้ดำเนินการรายงานประจำปีของศาลสหรัฐฯ ระบุว่าคดีที่เกี่ยวข้องกับการลักลอบค้ายาเสพติด มักพบว่าโทรศัพท์มือถือเป็นรูปแบบการสื่อสารที่ถูกลักลอบดักข้อมูลอย่างเห็นได้ชัด

เพื่อช่วยบังคับใช้กฎหมายและเอฟบีไอให้บรรลุผลในการดำเนินการดักข้อมูลอย่างมีประสิทธิภาพ และเมื่อพิจารณาถึงการพัฒนาของการสื่อสารเสียงแบบดิจิทัลและเครือข่ายไร้สาย เหมือนกับประเทศส่วนใหญ่ในช่วงทศวรรษ 1990 มีส่วนผลักดันให้รัฐสภาสหรัฐฯ ผ่านกฎหมาย CALEA ในค.ศ.1994 กฎหมายนี้ได้ให้ขอบข่ายตามกฎหมายของรัฐบาลกลางสำหรับผู้ประกอบธุรกิจเครือข่ายในการให้การสนับสนุน LEA ในการจัดเตรียมหลักฐานและข้อมูลข่าวสารด้านยุทธวิธี ในปีค.ศ.2005 ได้มีการนำกฎหมาย CALEA มาใช้กับการเข้าถึงเครือข่ายอินเทอร์เน็ตบรอดแบนด์สาธารณะและบริการวอยซ์ โอเวอร์ ไอพีที่เชื่อมต่อเข้ากับเครือข่ายโครงข่ายโทรศัพท์สวิตช์สาธารณะ (Public Switched Telephone Network : PSTN)

ที่อื่น

ประเทศส่วนใหญ่ทั่วโลกรักษาข้อบังคับด้าน LI คล้ายคลึงกับยุโรปและสหรัฐฯ และได้เปลี่ยนมาใช้มาตรฐานของ ETSI อนุสัญญาว่าด้วยอาชญากรรมทางคอมพิวเตอร์ได้บังคับให้มีความสามารถนี้ด้วย

การใช้ที่ผิดกฎหมาย

นอกจากจะเป็นเครื่องมือบังคับใช้กฎหมายแล้ว ระบบ LI ยังอาจถูกใช้ในจุดประสงค์ที่ผิดกฎหมายด้วย เหตุการณ์นี้เกิดขึ้นในประเทศกรีซ ในระหว่างการจัดการแข่งขันกีฬาโอลิมปิค ปีค.ศ.2004 Vodafone Greece ผู้ประกอบธุรกิจโทรศัพท์ถูกปรับเป็นเงิน 1,000,000 เหรียญสหรัฐฯ ในปีค.ศ.2006 เนื่องจากไม่สามารถรักษาความปลอดภัยให้กับระบบเพื่อป้องกันการเข้าถึงที่ผิดกฎหมาย

นนทวรรธนะ สาระมาน
Nontawattana Saraman & Kiattisak Somwong
เรียบเรียง

วันศุกร์, ตุลาคม 30

สมรภูมิรบบนโลกไซเบอร์ Cyberwar


อินเตอร์เน็ต คือ โครงสร้างพื้นฐานทางข้อมูลข่าวสารอันประกอบขึ้นจากเครือข่ายคอมพิวเตอร์ที่มาเชื่อมต่อกันเป็นจํานวนมากจากทั่วโลก โดย “เครือข่ายแห่งเครือข่าย” (Network of Networks) ที่ว่านี้จะอาศัยภาษาคอมพิวเตอร์กลางร่วมกัน มี มาตรฐานกลาง (Standard Protocol) ในการรับส่งข้อมูลร่วมกัน ทำให้คอมพิวเตอร์ต่างๆ ในเครือข่ายสามารถสื่อสารกันได้ จุดเริ่มต้นของอินเตอร์เน็ต คือ โครงการ ARPANet (Advanced Research Projects Agency Network) ของกระทรวงกลาโหมประเทศสหรัฐอเมริกาในช่วงปลายคริสต์ศตวรรษ 1960 ซึ่งเป็นโครงการทดลองเพื่อค้นคว้าหาต้นแบบของ
เครือข่ายทางคอมพิวเตอร์ที่สามารถจะรับส่งข้อมูลและสื่อสารกันต่อไปได้ แม้เครือข่ายบางส่วนจะล่มสลายหรือถูกทำลายจากการโจมตีทางการทหาร
ถึงแม้ชื่ออินเตอร์เน็ตจะเริ่มเป็นที่ใช้กันตั้งแต่กลางคริสต์ทศวรรษที่ 1980 แต่ก็ ยังไม่เป็นที่ รู้จักแพร่หลายจนประมาณต้นคริสต์ทศวรรษที่ 1980 จวบจนกระทั่งปัจจุบันมีการประมาณการตัวเลขผู้ใช้อินเตอร์เน็ตทั่วโลกว่าสูงถึง 1000 ล้านคน ซึ่งผู้ใช้ส่วนใหญ่ในยุคนี้จะเป็นธุรกิจหรือบริษัทต่าง ๆ ที่ ต้องการประชาสัมพันธ์ตนเองผ่านอินเตอร์เน็ตหรือใช้ประโยชน์ จากเทคโนโลยีสื่อใหม่นี้ในเชิงพาณิชย์ การใช้ประโยชน์จากอินเตอร์เน็ตที่มุ่งเน้นเชิงพาณิชย์เป็นผลจากการที่อินเตอร์เน็ตได้เข้าสู่รูปแบบใหม่ในการนำเสนอเนื้อหาสืบเนื่องจากการพัฒนาเทคโนโลยีไฮเปอร์ลิงค์ (hyperlink) ขึ้นที่ห้องปฏิบัติการเทคโนโลยีเครือข่ายแห่งหนึ่งในยุโรปและการพัฒนาเทคโนโลยีไฮเปอร์เท็กซ์ (hypertext) ที่มหาวิทยาลัย อิลินอยส์ การพัฒนาเทคโนโลยีทั้งสองรูปแบบทำให้เกิดโฉมใหม่ของอินเตอร์เน็ตอย่างที่เรารู้จักกันในปัจจุบันคือ เวิรล์ ไวด์ เว็บ (World Wide Web) และนำไปสู่ลักษณะความเป็นสื่อประสม (Multimedia) อย่างแท้จริง นอกจากนั้นในยุคประมาณราวปี 1990 เองยังเป็นยุคของการถือกำเนิดของภัยคุกคามประเภทใหม่อันเกิดขึ้นเนื่องจากกลุ่มผู้เชี่ยวชาญคอมพิวเตอร์ที่อาศัยข้อได้เปรียบและประโยชน์ของเครือข่ายอินเตอร์เน็ทในการทดสอบ หรือทดลองเทคนิคใหม่ๆ ในการส่ง หรือลักลอบเข้าไปดูและใช้ข้อมูล ซึ่งต่อมาได้พัฒนามาเป็นภัยคุกคามที่ระบาดอยู่ในปัจจุบัน
จากเอกสารผลสำรวจที่จัดทำขึ้นโดยหน่วยงาน คอมพิวเตอร์ ซิเคียวริตี้ อินสติติวท์/สำนักงานสืบสวนสอบสวนกลาง (CSI/FBI) ที่ได้กล่าวอ้างถึงข้างต้น และเอกสารบรรยายโดย CERT® Coordination Center สามารถสรุปประเด็นสำคัญๆ ได้ดังนี้
ความเสียหายที่เกิดขึ้นเนื่องจากการโจมตีจากไวรัสคอมพิวเตอร์คิดเป็นมูลค่ามากที่สุด
การโจมตีไปยังเวบไซต์มีอัตราเพิ่มสูงขึ้นอย่างมาก
หน่วยงานราชการเป็นหน่วยงานที่ลงทุนกับเรื่อง IT Security สูงที่สุด
ครึ่งหนึ่งของหน่วยงานผู้ถูกสำรวจ งบลงทุนทางด้าน IT Security คิดเป็นประมาณ 1-5% ของงบประมาณทางด้าน IT
การคำนวณการลงทุนทางด้านIT Security มีดังนี้
38% ใช้ Return on Investment (ROI)
19% ใช้ Internal Rate of Return (IRR)
18% ใช้ Net Present Value (NPV)
การแจ้งความลดลงอย่างต่อเนื่องทุกปี
87% ของหน่วยงานผู้ถูกสำรวจได้มีการทำ Security Audit เพิ่มขึ้นจาก 82% ในปีก่อนหน้านี้
ผู้ตอบแบบสอบถามส่วนใหญ่ให้ความสำคัญการอบรมเรื่อง Security Awareness

แนวโน้ม
ผู้บุกรุกที่มีความเชี่ยวชาญ/ผู้บุกรุกหน้าใหม่ มีจำนวนเพิ่มสูงขึ้น
ความถี่และผลลัพธ์ในการบุกรุกมีจำนวนสูงและรุนแรงขึ้น
รูปแบบและเครื่องมือที่ใช้ในการโจมตี/บุกรุก มีความซับซ้อนขึ้น
อุปกรณ์และระบบป้องกันมีความซับซ้อนมากขึ้น

ยกตัวอย่างข่าวที่เกี่ยวกับความมั่นคงและอาชญากรรมทางคอมพิวเตอร์ที่ผ่านมาในรอบ 2 ปี
ในปี 2551-2552 ที่เป็นข่าวเกี่ยวกับความมั่นคงทางเศรษฐกิจด้วยการจรากรรมข้อมูล 18 เมษายน 2551 ข่าวในผู้จัดการรายวัน "รวบแฮกเกอร์หนุ่มเจาะข้อมูล-ดูดเงินบัญชีลูกค้าแบงก์ใหญ่เกือบล้าน"
8 กรกฏาคม 2551 ข่าวจาก OKNation "เว็บสภาโดนแฮกเกอร์เปลี่ยนรูปท่านประธานชัย"
24 กรกฏาคม 2551 ข่าวจาก อสมท (MCOT) "จับแก๊งไนจีเรียใช้ไทยตุ๋นคนทั่วโลกผ่านระบบอินเตอร์เน็ต"
30 สิงหาคม 2552 ข่าวจากไทยรัฐออนไลน์ "ไอซีที พบ 16 จุดต่อต่อคลิปเสียงนายกฯ"
14 กันยายน 2552 ข่าวจากมติชนออนไลน์ เปิดปฏิบัติการ"ลับ"สีกากีเจาะข้อมูลป.ป.ช.-โยงอดีต "บิ๊ก ตร." -รัฐมนตรีสังกัดพลังประชาชน
29 ตุลาคม 2552 คดีปล่อยข่าวลือเรื่องหุ้น จนมีผลกระทบต่อนักลงทุน ซึ่งคดีนี้ก็ใช้ พ.ร.บ ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์มาใช้กับการเสนอข้อมูลอันเป็นเท็จซึ่งก่อให้เกิดผลต่อความมั่นคงของชาติ
ในต่างประเทศ
8 พฤษภาคม 2551 ข่าวจาก Cyberbiz ในเว็บไซต์ผู้จัดการ "เว็บไซต์โรคลมบ้าหมูถูกแฮก ทำคนอ่านลมชัก-ไมเกรนกำเริบ"
แหล่งข่าวเดียวกันในวันที่ 13 สิงหาคม 2551 "เว็บประธานาธิบดีจอร์เจียย้ายโฮสไปอเมริกาหลังถูกแฮก"
13 กรกฏาคม 2552 ข่าวจาก คม-ชัด-ลึก สงครามไซเบอร์...ถล่มเกาหลีใต้ส่ง"ซอมบี้" ทำลายระบบสื่อสาร จนระบบล่มไปเกือบ 3 วัน ข่าวนี้ทำให้โลกเริ่มตะหนักถึงภัยคุกคามที่เรียกว่า "botnet" มากขึ้นและมีโอกาสที่เกิดขึ้นได้กับทุกประเทศ
นอกจากนี้ก็ยังมีข่าวการหลอกลวงทางอินเตอร์เน็ตผ่าน social network ทั้งเด็ก ผู้ใหญ่ แม้กระทั่งพระ ซึ่งก็มีอัตราส่วนในการที่เป็นข่าวไม่เว้นแต่ละเดือน
แต่ที่หยิบยกมาเป็นเพียงบางส่วนของข่าวที่ได้รับความสนใจจากประชาชน จะเห็นได้ว่าที่เป็นข่าวพวกนี้มีเรื่องอินเตอร์เน็ตและคอมพิวเตอร์มาเกี่ยวข้องด้วย และมีอัตตราความรุนแรงมากขึ้นด้วย

ดังนั้นเราควรมีวิถีการดำเนินธุรกิจ การดำเนินงานของหน่วยงานราชการ และยุทธศาสตร์ในการป้องกันประเทศ กิจกรรมต่างๆเหล่านี้ล้วนแล้วต้องอาศัยเครือข่ายเชื่อมโยงของเทคโนโลยีสารสนเทศ ที่เรียกว่า ไซเบอร์สเปซ (Cyberspace) ยุทธศาสตร์แห่งชาติในการทำให้ Cyberspace ได้ถูกเตรียมขึ้นเพื่อพัฒนาวิธีการปกป้องโครงสร้างพื้นฐานที่สำคัญต่อเศรษฐกิจ ความปลอดภัย และวิถีการดำเนินชีวิตประจำวัน” จะพบว่ามีหลายประเทศในปัจจุบันนี้ได้บรรจุเรื่องการป้องกันตัวเองจากภัยคุกคามที่มาพร้อมกับ ไซเบอร์สเปซ ซึ่งอาจถือได้ว่าเป็นแนวรบที่สี่ (กองทัพเน็ต) นอกจากกองทัพบก กองทัพเรือ กองทัพอากาศ เข้าเป็นวาระแห่งชาติไปเรียบร้อยแล้ว เช่นตัวอย่างในประเทศอเมริกา อดีตประธานาธิบดี George W. Bush ในเอกสาร National Strategy to Secure Cyberspace ซึ่งถูกจัดทำโดย Department of Homeland Security ในปี 2003 ได้จัดทำเรื่องงานก่อการร้ายภัยคุกคามทางอินเตอร์เน็ตเป็นวาระแห่งชาติ เป็นต้น

ภัยคุกคามที่มาพร้อมกับ ไซเบอร์สเปซ อาจก่อให้เกิดปัญหาสำหรับความมั่นคงภายใน เป็นสิ่งที่หน่วยงานกลางของรัฐบาล หน่วยงานราชการ สถาบันการศึกษา และบริษัทเอกชนรวมทั้งพลเมืองในประเทศต้องร่วมมือกันเพื่อรับมือและแก้ไขเหตุการณ์ที่สามารถเกิดขึ้นได้อยู่ตลอดเวลา จากการสำรวจของคอมพิวเตอร์ ซิเคียวริตี้ อินสติติวท์/สำนักงานสืบสวนสอบสวนกลาง (CSI/FBI) พบว่าในปี 2009 คาดการณ์ว่าจะมีมูลค่าความเสียหายราว 300 ล้านเหรียญสหรัฐ ทั้งนี้เป็นคิดเป็นมูลค่าที่ลดลงมากเมื่อเทียบกับปีที่ผ่านๆมา เพราะหลายๆหน่วยงานในสหรัฐอเมริกา ได้ให้ความสนใจกับปัญหาและร่วมกันป้องกันปัญหาดังกล่าว สำนักข่าวกรองแห่งชาติในหลายประเทศ ได้เพิ่มงบประมาณในการจัดหาเทคโนโลยีเพื่อหาข่าวและสืบค้นหาผู้กระทำความผิดทางอินเตอร์เน็ตไม่ว่าในประเทศอเมริกาหน่วยงานอย่าง CIA หน่วยสืบรายการลับของกลาโหม , NSA และ NRO เป็นองค์กรพันธมิตรด้านงานราชการลับ , FAPSI สำหรับตอบโต้การจารกรรม , ในรัสเซียมีหน่วยงานชื่อ MI5 ในประเทศอังกฤษ มีหน่วยงานชื่อ GCHQ ในฝรั่งเศส ก็มีหน่วยงานชื่อ DGSE ในเยอรมันมี BND ที่ประเทศจีนมีกระทรวงความมั่นคงแห่งชาติ
ส่วนประเทศไทย มีกองบังคับการปราบปรามการกระทำความผิดเกี่ยวกับอาชญากรรมทางเทคโนโลยี สำนักงานตำรวจแห่งชาติ , DSI สำนักคดีเทคโนโลยีและสารสนทเทศ ,
สำนักงานข่าวกรองแห่งชาติ , ศูนย์ iSOC กระทรวงเทคโนโลยีและการสื่อสาร และหน่วยงานด้านความมั่นคงทางทหารอื่นๆ อีกพอสมควร
จากข้อมูลพบว่าหน่วยงานในสังกัดรัฐบาลและหน่วยงานราชการได้ให้ความสำคัญกับการลงทุนด้านบุคคลากรและเทคโนโลยีในการป้องกันภัยในอัตราที่สูงมากที่สุด ข้อมูลเหล่านี้ย่อมสะท้อนถึงสิ่งที่จะเกิดขึ้นกับประเทศไทยอย่างหลีกเลี่ยงไม่ได้เช่นเดียวกัน

สำคัญว่างานด้านความมั่นคงภายในประเทศ เราควรมียุทธศาสตร์ที่ให้การพัฒนาศักยภาพด้านเทคโนโลยีในชาติมากขึ้นโดยพึ่งพาเทคโนโลยีต่างชาติให้น้อยลง เพราะศึกครั้งนี้ถือว่าเป็นอนาธิปไตยที่เราทุกคนในชาติต้องร่วมมือกัน มีคำกล่าวว่าสงครามโลกครั้งที่ 3 ไม่มีแล้ว จะเป็นสงครามทางไซเบอร์ แทนเพราะเราปฏิเสธไม่ได้ว่าในชีวิตประจำวันของเรานั้นล้วนเกี่ยวข้องกับข้อมูลข่าวสารทั้งสิ้น ไม่ว่าเป็น ธนาคารที่มีการทำธุรกรรมผ่านระบบอินเตอร์เน็ต , โรงพยาบาลที่มีการเก็บฐานข้อมูลคนไข้ผ่านระบบเครือข่ายคอมพิวเตอร์ , งานข้อมูลเกี่ยวข้องภาครัฐมีการเชื่อมต่อระบบอินเตอร์เน็ตให้ประชาชนเข้าถึงได้สะดวกขึ้น ไม่ว่าเป็น กรมสรรพกร , ทะเบียนราษฎร์ , ข้อมูลทะเบียนรถ , ข้อมูลเบอร์โทรศัพท์ อื่นๆ รวมถึงการหลุดข้อมูลลับจากการค้นหาผ่าน search engine เหล่านี้ล้วนแต่เราต้องกลับมานั่งคิดไตร่ตรองถึงวิธีการป้องกันภัยที่จะเกิดขึ้นบนความมั่นคงของชาติเราต่อไป

นนทวรรธนะ สาระมาน
Nontawattana Saraman
ข้อมูลข่าว
http://infosec.sran.org/?p=88
http://www.manager.co.th/CyberBiz/ViewNews.aspx?NewsID=9510000053962
http://www.oknation.net/blog/chao/2008/07/08/entry-1
http://www.matichon.co.th/news_detail.php?newsid=1252844935&grpid=no&catid=02
http://www.sran.net/archives/161
http://news.mcot.net/crime/inside.php?value=bmlkPTEyMjcyNSZudHlwZT10ZXh0

วันจันทร์, ตุลาคม 19

3 in 3 out ภาคสืบหาผู้กระทำความผิดทางอินเตอร์เน็ต

ผู้กระทำความผิดทางอินเตอร์เน็ตคอมพิวเตอร์นั้น สามารถแบ่งได้เป็น 2 ส่วนคือ การกระทำความผิดด้วยเจตนา และการกระทำความผิดแบบไม่มีเจตนา
ในโลกความเป็นจริงแน่นอนสิ่งแรกที่เกิดขึ้นย่อมเกิดจากเจตนาของผู้ไม่ประสงค์ดีเสียก่อน และในโลกของการสื่อสารอินเตอร์เน็ตคอมพิวเตอร์นั้นเมื่อต้นเหตุคือผู้ที่เจตนาที่จะโจมตีระบบ สามารถสร้างเหยื่อที่เป็นเครื่องไม่เจตนานั้นมาใช้ในการกระทำความผิดได้ ที่เรียกว่า"การยืมดาบฆ่าผู้อื่น" และมีปริมาณสูงขึ้นพร้อมๆกับความเจริญเติบโตทางวัตถุนิยมและการบริโภคสื่อข่าวสาร

จำนวนเครื่องคอมพิวเตอร์จำนวนมากที่ขายในร้านค้า ในเวลาไม่ช้านานกับพบว่าเป็นเครื่องมือหนึ่งที่ใช้ในการโจมตีระบบหากไม่ระมัดระวังในการใช้ข้อมูลผ่านเครือข่ายอินเตอร์เน็ต ซึ่งเครื่องคอมพิวเตอร์นั้นจะสามารถถูกควบคุมในระยะไกลจากผู้ไม่หวังดีขึ้นเครื่องที่ตกเป็นเหยื่อ ดังกล่าวเรียกว่า ผีดิบ (zombie) ปริมาณของผีดิบมีจำนวนมากขึ้นก็เรียกว่า botnet ตามมา
การที่เราจะหาต้นตอของเครื่องคอมพิวเตอร์ที่กระทำความผิดนั้นเรียกว่า Traceback หรือสืบย้อนกลับไปหาต้นทางที่เป็นสาเหตุของการกระทำความผิดด้านคอมพิวเตอร์

การ Traceback เพื่อหาผู้กระทำความผิดสามารถพิจารณาได้ 2 กรณี

กรณีที่ 1 การหาผู้กระทำความผิดในเครือข่ายภายในองค์กร
ในกรณีนี้ไม่มีอะไรซับซ้อนมากหากเครือข่ายองค์กรนั้นมีการบริหารจัดการระบบไอซีทีที่ดี มีการนำเทคโนโลยีที่เหมาะสมมาใช้ในองค์กร มีการเก็บบันทึกข้อมูลจราจร (Log) มีการจัดทำระบบบริหารจัดการรายชื่อพนักงานในการใช้งานอินเตอร์เน็ต มีคนใช้เทคโนโลยีอย่างมีวินัยและมีมาตราฐาน มีนโยบายควบคุมคน เพื่อให้คนใช้เทคโนโลยีอย่างมีประสิทธิภาพ(อ่านเพิ่มเติมได้ที่ การสร้างเครือข่ายตื่นรู้ )
หากมีการกระทำความผิดภายในเครือข่ายองค์กรนั้นสามาร Traceback สืบค้นย้อนกลับได้จากเทคโนโลยีการเก็บ Log ที่มีไว้ในเครือข่ายนั้นๆ นั้นเอง ในกรณีที่ 1 นี้ยังสามารถแยกเป็น 2 มุมมองได้ดังนี้
มุมมองแรกคือ มีการโจมตีจากภายนอกระบบเครือข่ายองค์กรเข้าสู่ภายในเครือข่ายองค์กร ได้แก่ การแพร่ระบาดไวรัสคอมพิวเตอร์ที่กระจายอยู่ทั่วอินเตอร์เน็ต ที่เป็นลักษณะ DDoS/DoS ได้โจมตีเข้าสู่เครือข่ายองค์กร การที่จะ Trackback หาต้นตอของการแพร่กระจายไวรัสนั้นจำเป็นต้องเข้าใจถึงหลักเกณฑ์การพิจารณาตามหลัก 3 in 3 out เสียก่อน คือพิจารณาตามชั้นของการสื่อสารข้อมูล
ชั้นแรก ข้อมูลที่เข้าและออกในฝั่งชายแดนเครือข่ายองค์กร ชั้นแรกสุด ได้แก่อุปกรณ์ Router , อุปกรณ์ Firewall เป็นต้น ดังนั้น Log ที่เกี่ยวข้องกับการแพร่ระบาดนั้นจะสามารถวิเคราะห์ได้จากทั้ง 2 อุปกรณ์ที่กล่าวมาแล้วเป็นหลัก
ชั้นสอง ข้อมูลที่เข้าและออกในฝั่งเครือข่ายองค์กรภายใน IP Address ภายใน ได้แก่ ข้อมูลที่ผ่านเข้าออก Core Switch , Sub Switch เป็นต้น
ชั้นสาม ข้อมูลที่เข้าและออก ภายในเครื่องคอมพิวเตอร์ภายในองค์กร เช่น เครื่องพนักงานนาย ก , เครื่องผู้จัดการฝ่าย , เครื่องประธานบริษัท เป็นต้น
หากไวรัสคอมพิวเตอร์สามารถหลุดผ่านในแต่ละชั้นเข้ามาภายในเครือข่ายองค์กรลงสู่เครื่องคอมพิวเตอร์ในองค์กรได้นั้น เราก็ยังมีหลักเกณฑ์การในการพิจารณาถึงความสัมพันธ์ข้อมูล และการไหลเวียนข้อมูลเข้าและออก จาก Log flies ที่เก็บเป็นชั้นๆ ตามหลัก 3 in 3 out ได้
มุมมองที่สอง คือ ภัยคุกคามเกิดจากภายในเครือข่ายองค์กรกระจายไปสู่โลกอินเตอร์เน็ต ดังนั้นการ Traceback สืบหาต้นตอนั้นจำเป็นต้องใช้หลัก 3 in 3 out มาพิจารณา โดยเริ่มเป็นชั้นๆ ในการวิเคราะห์ข้อมูลจาก Log files เป็นต้น ซึ่งในมุมมองที่สองนั้น ควรพิจารณาตามกฏหมายคอมพิวเตอร์ด้วยหากมีผู้ได้รับความเสียหายที่เกิดจากการกระทำที่เกิดจากองค์กรของเราเอง ก็จะทำให้มีความผิดตามกฏหมายได้เช่นกัน
(อ่านเพิ่มเติมได้ที่บทความเทคนิคการสืบหาผู้กระทำความผิดเกี่ยวกับคอมพิวเตอร์)

กรณีที่สอง การหาผู้กระทำความผิดจากภายนอก บนโลกอินเตอร์เน็ต
มีหลักการพิจารณาให้สังเกตการส่งข้อมูล ซึ่งการส่งข้อมูลนั้นประกอบด้วย 2 ส่วนคือ
- การส่งข้อมูลภายในประเทศไทย (National Internet Exchage:NIX)
- การส่งข้อมูลออกนอกประเทศไทย (International Internet Gateway:IIG)
ซึ่งทั้ง 2 ส่วนนี้จะเป็น IP Address ที่เป็น Public IP หรือ IP ที่สามารถมองเห็นได้จากโลกภายนอก

จากข้อมูล Internet Map ที่ทาง NECTEC จัดทำขึ้น (internet.nectec.or.th)

ขั้นตอนในการ Traceback
1. ค้นหาการจดทะเบียน (Whois) ของ IP Address หรือ Domain ที่ต้องการค้นหา เช่น 61.47.10.205
whois จากการใช้เครื่องผ่านเว็บไซต์หรือซอฟต์แวร์เสริม ได้แก่บริการ http://sran.org/whois
ส่ิงที่ต้องการพิจารณาเป็นพิเศษคือ ชื่อผู้ให้บริการ (ISP) ชื่อและที่อยู่ผู้ให้บริการ เบอร์โทรศัพท์
2. ค้นหาการเชื่อมโยงค่า AS (Autonomous System) เพื่อดูเส้นทางการไหลเวียนข้อมูลว่าชุด IP Address หรือ Domain ที่ต้องการค้นหาออกไปเส้นทางใด เช่น www.sran.net

จากภาพจะเห็นว่า domain www.sran.net ออกเส้นทาง AS4765 เป็นต้น ข้อมูลจาก robtex

ในบาง domain อาจมีการเชื่อมต่อที่มากกว่า 1 AS number เช่น domain บนเว็บไซต์ที่มีหลาย sub domain หรือมีระบบ e-mail server เป็นต้น

จากภาพ domain ของ gbtech.co.th มีช่องทาง AS number ถึง 3 ช่องทาง ข้อมูลจาก robtex

AS Number จะมีประโยชน์มากหากการรับส่งข้อมูลมีการติดต่อสื่อสารไปยังต่างประเทศ เช่นเราต้องการเปิดเว็บไซต์ที่อยู่ในต่างประเทศ www.google.com เส้นทางการรับและส่งข้อมูลก็จะเริ่มต้นขึ้นจากเครื่องคอมพิวเตอร์ของเราซึ่งอาจจะอยู่ที่บ้านหรือที่ทำงานหรือเป็น smartphone จะส่งข้อมูลไปยัง ISP ผู้ให้บริการในประเทศไทย ถ้าเป็น ISP ที่มีการเชื่อมสัญญาณข้อมูลไปต่างประเทศคือมี IIG (International Internet Gateway) เช่น CAT , TOT หรือ True Internet เป็นต้นการเชื่อมข้อมูล ISP ไปยัง AS router ที่อยู่ IIG ก็จะส่งข้อมูลไปยัง AS Router ที่ต่างประเทศเป็นทอดๆ (สังเกตการเชื่อมต่อข้อมูลจาก internet map ของ NECTEC) เราสามารถทดสอบเองได้ถึงเส้นทางการส่งข้อมูลผ่านคำสั่ง tracert (traceroute) ในเครื่องคอมพิวเตอร์ของเราเอง

การทราบค่า AS (Autonomous System) จะทำให้เราทราบถึงกลุ่ม IP Address

จากภาพจะเห็นว่าความสัมพันธ์ต่างๆ ได้แก่ Member of AS router, Number of originated prefixes , IP numbers เป็นต้น

ค่า AS number ยังมีประโยชน์สำหรับการวิเคราะห์ IP ที่เป็น Spam และ Phishing อีกด้วย ถ้าหากพบว่ามี IP ที่มีลักษณะดังกล่าวก็สามารถปิดการส่งข้อมูลได้ดังนั้น IP ที่อยู่ในบัญชีดำก็มักจะถูกปิดกั้นที่ AS Router ได้เช่นกัน

3. การค้นหา NS Lookup เพื่อดูการเชื่อมต่อของ DNS สำหรับเครื่องเป้าหมายที่มีชื่อ Domain name อยู่แล้วก็ไม่ซับซ้อนในการค้นหาด้วยวิธีนี้นักแต่หากมีแต่ IP Address เราจะทราบได้อย่างไรว่ามี Domain อะไรอยู่ภายใต้ IP Address นี้บ้างซึ่ง 1 IP Address อาจมีได้หลาย Domain ก็ได้ ดังนั้นเราจึงควรใช้วิธีสืบหาด้วยเทคนิค Reverse IP Lookup เช่นในกรณี IP 61.47.10.205 เมื่อทำการ Reverse IP Lookup แล้วจะพบว่ามีทั้งหมด 13 Domain ใน 1 IP ดังภาพข้างล่างนี้


ภาพการใช้เครื่องผ่าน http://sran.org/vhost.php จะทำให้ทราบรายชื่อ domain จากค่า IP Address ได้
การทำ Nslookup ทำให้เราสามารถได้ข้อมูลอื่นที่เกี่ยวข้องกับชื่อ domain ที่ต้องการค้นหาได้แก่ ข้อมูล DNS ของ Mail server เป็นต้น

ภาพตัวอย่างการใช้คำสั่ง Nslookup ผ่านเว็บไซต์ http://www.kloth.net/services/nslookup.php

4. นำ IP / domain name ที่ต้องการเอาไปค้นหาเพิ่มเติมใน Search engine เพื่อเรียนรู้กับข้อมูลที่ปรากฏให้มากที่สุด

5. นำ IP / domain name ที่ต้องการไปตรวจสอบกับเว็บไซต์ที่ใช้ตรวจความผิดปกติ เช่น botnet, spam , phishing , malware เป็นต้น จากแหล่งค้นหาดังนี้ google safe browsing , siteadvisor , phishtank , SANS , Project Honeypot หรือ Team Cymru เป็นต้น เพื่อค้นหาว่า IP / domain นั้นมีประวัติที่เกี่ยวข้องกับภัยคุกคามต่อผู้ใช้งานหรือไม่

หากกล่าวโดยสรุปถึงเทคนิคการสืบหาผู้กระทำความผิดทางอินเตอร์เน็ต สิ่งแรกที่เราต้องทราบก่อนนั้นคือ IP Address เป้าหมาย และตามมาด้วยช่วงวันและเวลาที่เกิดเหตุการณ์ โดยให้วิเคราะห์เป็นชั้นๆ ตาม 3 in 3 out เราจะได้มีกรอบในการปฏิบัติงานมากขึ้น

นนทวรรธนะ สาระมาน
Nontawattana Saraman


วันจันทร์, ตุลาคม 5

การทำ Penetration Test แบบมืออาชีพ ตอนที่ 2

จากตอนที่แล้วเราพบว่าการทำ Penetration test นั้นมีความสำคัญกับการที่จะประเมินหาช่องโหว่ที่เกิดขึ้นจากการใช้งานไอซีที ของบริษัทแล้วนั้น ตอนนี้มาทำความเข้าใจมากขึ้นอีกชนิดหนึ่งของการทำ Penetration test นั้นคือการทำ Penetration test ภายในองค์กร หรือจะเรียกว่า white box ก็ได้ ซึ่งการทำงานประเภทนี้ต้องได้รับความร่วมมือกับผู้ดูแลระบบของฝั่งผู้ใช้บริการ ตั้งแต่การให้แผนผังระบบเครือข่าย จำนวน IP Address ตลอดถึงรายละเอียดประเภทอุปกรณ์เครือข่ายที่เกี่ยวข้อง เป็นต้น เริ่มกันถึงตอนที่ 2 ต่อเนื่องเลยแล้วกันครับ

2. การทำ Penetration test ภายในองค์กรเชิงลึก
เป้าหมายในการทำ Penetration test ภายในคือการทดสอบหาช่องโหว่ที่พบจากการใช้งานไอซีทีในองค์กรเพื่อประเมินช่องโหว่และทำการปิดกั้นช่องโหว่ที่ค้นพบขึ้นเพื่อไม่เกิดปัญหาขึ้นในระยะยาว

มีขั้นตอนการทำงานดังนี้

2.1 สำรวจ : สำรวจผังโครงสร้างงานได้ไอซีทีขององค์กร, แผนผังระบบเครือข่าย, ประเภทอุปกรณ์ประกอบด้วย
- Network Device ได้แก่ จำนวนอุปกรณ์ Router , อุปกรณ์ Switch, อุปกรณ์ Firewall, Network Load balacing, Network VPN, Bandwidth management, อุปกรณ์ Network IDS/IPS
ซึ่งต้องบอกตำแหน่ง (Perimeter zone , DMZ zone) และค่า IP Address เป็นต้น
- เครื่องแม่ข่าย (Server) ได้แก่ Web Server, Mail Server , DNS Server ภายใน, Proxy Server, Authentication Server, ERP Server ซึ่งต้องบอกตำแหน่ง (DMZ zone) และค่า IP Address เป็นต้น
- เครื่องลูกข่าย (Client) ได้แก่ ระบบปฏิบัติการที่ใช้งานได้แก่ Window XP , Linux อื่นๆ ต้องบอกตำแหน่ง (VLAN) และค่า IP Address เป็นต้น

2.2 ตรวจสอบ : ตรวจสอบตามมาตราฐาน Security Checklist ดังนี้
ตรวจสอบความมั่นคงปลอดภัยตามมาตราฐานของ อุปกรณ์ Network Devices ได้แก่ Security Checklist Router , Firewall , IDS/IPS เป็นต้น
ตรวจสอบความมั่นคงปลอดภัยตามมมาตราฐานของ เครื่องแม่ข่าย (Server) ได้แก่ Security Checklist Windwos 2000 server , 2003 server , Linux Server เป็นต้น
ตรวจสอบความมั่นคงปลอดภัยตามมาตราฐานของ เครื่องลูกข่าย (Client) ได้แก่ Security Checklist การใช้งานเครื่องคอมพิวเตอร์ในองค์กรตามมาตราฐาน ISO27001 เป็นต้น

ซึ่งในส่วน security checklist นั้นทางผู้ปฏิบัติงานสามารถนำข้อมูลจาก NIST , NSA หรือ Thaicert ในเอกสารตรวจสอบในแต่ละส่วนได้

2.3 วิเคราะห์ : การวิเคราะห์ช่องโหว่ที่พบจากการสำรวจและตรวจสอบ
ในการวิเคราะห์นี้สามารถใช้อุปกรณ์ หรือ เครื่องมือในการประเมินความเสี่ยงเพื่อตรวจหาความผิดปกติและช่องโหว่ที่พบตามอุปกรณ์เครือข่าย (Network Devices) และเครื่องแม่ข่าย (Server) ที่สำคัญได้
การใช้เครื่องมือในการประเมินความเสี่ยง สิ่งที่ควรตรวจสอบให้มากขึ้นได้แก่

* การวิเคราะห์ในระดับเครือข่ายคอมพิวเตอร์ (Network Analysis)
- ปริมาณการใช้งาน Bandwidth ของระบบเครือข่าย ทั้งข้อมูลขาเข้าและขาออก
- ปริมาณ Throughput ของระบบเครือข่ายทั้งขาเข้าและขาออก แยกตาม Application Protocol ที่สำคัญ
ด้วยเนื่องจากจะช่วยตรวจสอบถึงการใช้งานอันไม่พึ่งประสงค์ของ User ในองค์กร ว่ามีการแพร่ระบาดไวรัสคอมพิวเตอร์ , เครื่อง User เป็น Botnet , การส่งข้อมูลขยะ (spam) หรือมีพฤติกรรมที่ผิดต่อนโยบายบริษัทหรือไม่อีกด้วย ซึ่งในส่วนนี้เราจะสามารถนำไปวิเคราะห์เป็นค่าภัยคุกคามในองค์กร ที่ใช้ประกอบกับขั้นตอนสุดท้ายคือการประเมินได้ต่อไป

** การวิเคราะห์ในระดับอุปกรณ์เครือข่ายและเครื่องแม่ข่ายที่สำคัญ
- ทำการใช้เครื่องมือประเมินความเสี่ยงเพื่อตรวจดู Port Services ที่อุปกรณ์เครือข่าย และ เครื่องแม่ข่ายที่สำคัญเปิดอยู่
- วิเคราะห์ช่องโหว่จากการใช้เครื่องมือหลังจากตรวจ Port Services แล้วจะพบว่า Services ที่ทำการใช้งานอยู่บนอุปกรณ์เครือข่ายและเครื่องแม่ข่ายที่สำคัญ นั้นมีการเปิดใช้งานอยู่ นั้นมีความช่องโหว่ที่เป็นภัยรุนแรงหรือไม่ เช่น เปิด Port services 80 TCP เป็น Application Protocol ของ HTTP ซึ่งในนี้ประกอบด้วย Web Server ที่ใช้งานอยู่ที่เป็น IIS , Apache , หรืออื่นๆ ซึ่งหากเป็น Version ที่มีช่องโหว่ หรือมี code exploit ที่สามารถส่ง command หรือ script จากทางไกลและสามารถยึดครองเครื่องนั้นได้ก็จะถือว่าเป็นระดับภัยคุกคามที่รุนแรง เป็นต้น
- วิเคราะห์หา Security Patch ที่อัพเดทล่าสุดเพื่อเสริมสร้างความมั่นคงปลอดภัยให้กับอุปกรณ์เครือข่าย และ แม่ข่ายที่สำคัญ โดยทั้งนี้ควรทำการเตรียมแผนทดสอบถึงผลกระทบก่อนการอัพเดท Security Patch ก่อน

4. ประเมิน : ขั้นตอนนี้จะเป็นการสรุปผลความเสี่ยงที่พบจากขั้นตอนที่ผ่านมา โดยทำเป็นค่าดัชนีชี้วัดความเสี่ยง และผลการปฏิบัติงาน รวมถึงแนวทางในการปิดกั้นส่วนที่เป็นช่องโหว่ (Hardening) และป้องกันในระยะยาว ซึ่งในส่วนนี้จะเน้นไปทางการทำรายงานผล ในรูปแบบเอกสาร
ขยายความค่าดัชนีชี้วัดความเสี่ยงเกิดจาก Risk = Vulnerability x Threat
ค่าความเสี่ยงที่ประเมินได้ ขึ้นอยู่กับนโยบายขององค์กรด้วย หาดูแล้วไม่กระทบกับธุรกิจมากค่าความเสี่ยงนั้นก็จะแปรผันไปกับการประเมินความเสี่ยงของผู้ปฏิบัติงาน (Penetration tester) ซึ่งในแต่ละที่อาจมีค่าการประเมินไม่เหมือนกัน
เช่น ในกรณีที่พบว่า พบช่องโหว่ Web Server ที่ระบบ IIS 6.0 ที่ยังไม่ได้อัพเดท Patch security เมื่อประเมินแล้วว่า Web Server นั้นไม่สามารถเข้าถึงได้จากอินเตอร์เน็ต และเป็นเครื่องเฉพาะในแผนกใดแผนกหนึ่งดังนั้นระดับความสำคัญที่เป็นภัยคุกคามที่รุนแรงก็จะน้อยกว่าเครื่อง Web Server ที่เผยแพร่ข้อมูลสาธารณะ (Public IP) ได้เป็นต้น ซึ่งค่าดัชนีชี้วัดส่วนนี้ขึ้นกับผู้ปฏิบัติงานในการทำ Penetration Test และประสบการณ์ รวมถึงความเขี่ยวชาญของบุคคลนั้นในการประเมิน บางครั้งการให้บริษัทต่างที่กันมาประเมินหาความเสี่ยง ก็อาจมีค่ารายงานผลไม่เท่ากันเสมอไป ขึ้นอยู่กับทีมปฏิบัติงาน ซึ่งหากในทีมมี Certification ด้าน Security แทบไม่มีผลหากผู้ปฏิบัติงานหากขาดประสบการณ์ในส่วนการวิเคราะห์และประเมินค่าความเสี่ยงนี้ได้

สรุปได้ว่าค่า Vulnerability (ช่องโหว่ที่ค้นพบ จาก อุปกรณ์เครือข่ายที่สำคัญ และเครื่องแม่ข่ายที่สำคัญ) จะมีระดับความเสี่ยง สูง กลาง และต่ำ หรืออาจจะมีรายละเอียดมากกว่านั้น
ค่า Threat (ภัยคุกคาม) ขึ้นกับนโยบายองค์กร และการประเมินค่าจะผู้ปฏิบัติงาน นำมารวมค่ากันแล้วจะได้เป็นดัชนีชี้วัดความเสี่ยงได้ ซึ่งการประเมินส่วนนี้ก็เป็นเทคนิคลับของแต่ละบริษัทที่ใช้ในการประเมินและสามารถวัดผลได้จริงในทางปฏิบัติ

มาถึงตรงนี้บอกได้ว่าการประเมินความเสี่ยงนั้นไม่สามารถที่สิ้นสุดการทำงานได้จากการใช้เครื่องมือ (tools) มาแล้วจะสรุปค่าความเสี่ยงที่เกิดขึ้นจากการใช้งานไอซีทีองค์กรได้จำเป็นต้องอาศัยคนวิเคราะห์ถึงระดับภัยคุกคามและผลลัพธ์รายงานที่มีประโยชน์ต่อบริษัทเพื่อใช้ในการปรับปรุงแก้ไขให้ระบบมีความแข็งแรงและมีความปลอดภัยขึ้น

นนทวรรธนะ สาระมาน
Nontawattana Saraman
05/10/52

การทำ Penetration Test แบบมืออาชีพ ตอนที่ 1

หลายคนคงสงสัยว่า Penetration Test กับ Vulnerability Assessment มันแตกต่างกันอย่างไง วันนี้เราสามารถกระจ่างกับ 2 ศัพท์นี้กัน
คำว่า Penetration test คือการทดสอบเพื่อหาช่องทางในการเข้าถึงระบบ (Exploit) ซึ่งการเข้าถึงระบบโดยผ่านช่องโหว่ที่พบอาจเป็น 0day ที่ยังไม่พบการแจ้งเตือนจากผู้ผลิต (Vendor) และการกระทำใดๆที่อาจทำให้ผู้ว่าจ้างได้ทราบถึงความเสี่ยง เสมือนปฎิบัติจริงการเป็นแฮกเกอร์เพื่อเจาะระบบ

ส่วนคำว่า Vulnerability Assessment คือ การประเมินหาความเสี่ยงที่เกิดจากช่องโหว่ที่ค้นพบ ตามช่องโหว่ที่มีความเสี่ยง ซึ่งส่วนใหญ่แล้วเป็นความเสี่ยงที่ปรากฎต่อสาธารณะแล้วตาม CVE (Common Vulnerabilities and Exposures)
ความแตกต่างทั้ง 2 คำนี้ก็คือ Pen-test นั้นคือการทดสอบเจาะระบบแบบแฮกเกอร์ เพื่อประเมินความเสี่ยงของธุรกิจหรือองค์กรนั้น ส่วน VA จะเน้นตรวจหาช่องโหว่ที่เป็นสาธารณะที่มีการเผยแพร่ช่องโหว่นั้นแล้ว เพื่อไม่ให้ถูกโจมตีจากผู้ไม่ประสงค์ดีได้  ทั้งคู่นี้จำเป็นต้องออกรายงานถึงระดับความเสี่ยงให้ผู้ว่าจ้างนั้นได้รู้ถึงภัยอันตรายที่อาจเกิดขึ้น

ดังนั้นหากเราพิจารณาดีๆ แล้วการทำ Penetration test จะเกิดก่อนการทำ Vulnerability Assessment อยู่ยกเว้นในบางกรณีที่ลูกค้าหรือผู้ใช้บริการทราบถึงช่องโหว่แล้วแต่ยังไม่สามารถประเมินค่าช่องโหว่ได้ตรงนี้ก็จะกระโดดไปทำ Vulnerability Assessment ได้ทันที แต่หากไม่สามารถระบุช่องโหว่อะไรได้เลยสิ่งแรกที่เราควรทำคือการทดสอบเจาะระบบเพื่อหาช่องทางในการเข้าถึงระบบเสียก่อน จึงเกิดเป็นการทำ Penetration test

การทำ Penetration test และ Vulnerability Assessment มีหลักการง่ายๆ ที่ทางทีมงาน SRAN ได้รวบรวมและสรุปเป็นขั้นตอนการปฏิบัติงานที่กระชับขึ้นและสามารถใช้ได้ทุกสถานะการณ์โดยสามารถแบ่งเป็นเนื้องานได้ดังนี้

การทำ Penetration test (การทดสอบเจาะระบบในเชิงลึก) ทั้งที่เกิดจากภายนอกระบบและภายในระบบเครือข่ายองค์กร ซึ่งการทำงานประเภทนี้ควรได้รับการอนุญาตจากบริษัท,องค์กรที่ว่าจ้างและมีการทำสัญญาการไม่เผยแพร่ความลับ และให้ดีกว่านั้นคืออาจต้องมีการเตรียมการกับผู้ดูแลระบบบริษัท , องค์กรให้ทราบถึงช่วงเวลาในการปฏิบัติงานที่แน่นอน เพื่อจะได้ระบุได้ว่าการโจมตีเกิดจากการทดสอบเจาะระบบจากทีมงานไม่ใช่นักโจมตีระบบอื่นที่ไม่เกี่ยวข้องในงาน ซึ่งส่วนนี้หากองค์กรมีระบบตรวจจับผู้บุกรุก IDS (Intrusion Detection System) ไม่ว่าเป็นระดับ Network หรือ Host base ก็จะเห็นความผิดปกติที่เกิดจากการทำการประเมินความเสี่ยงได้จาก Log ที่เกิดขึ้นบนอุปกรณ์ ซึ่งสามารถลัดขั้นตอนการทำประเมินความเสี่ยงโดยใช้อุปกรณ์ประเภทที่สามารถวิเคราะห์ Log files ที่เกิดบนระบบเครือข่ายคอมพิวเตอร์ได้ในที่นี้เราแนะนำใช้ NetApprove

1. การทำ Penetration Test จากภายนอกระบบเครือข่ายองค์กร หรืออาจเรียกว่าการทำ Black Box ก็ได้ คือ การใช้เครื่องคอมพิวเตอร์จำลองเป็นนักโจมตีระบบเพื่อหาทางเข้าสู่ระบบเครือข่ายองค์กรที่ให้ทำการประเมินความเสี่ยง โดยมีขั้นตอนดังนี้

1.1 สำรวจ : ตรวจหาเครือข่ายเป้าหมายในการปฏิบัติงาน เช่นบริษัท XYZ ต้องการให้ทำ Penetration test เพื่อดูว่าเครือข่ายองค์กรบริษัทมีช่องทางใดที่เป็นช่องโหว่และมีโอกาสที่ถูกโจมตีจากภายนอกได้
- การค้นหาข้อมูลบริษัท XYZ กับช่องทางการเชื่อมต่ออินเตอร์เน็ต โดยใช้เครื่องสาธารณะ และซอฟต์แวร์ในการค้นหาข้อมูล ซึ่งประกอบด้วย การค้นหาช่องทางสาธารณะได้แก่การ whois ชื่อ Domain name บริษัท XYZ ที่ทำการเปิดข้อมูลในสาธารณะเช่น เว็บไซต์ บริษัท อีเมลล์บริษัท เป็นต้น สิ่งที่ได้ตรงนี้คือเราจะทราบถึง รายชื่อผู้จดทะเบียนชื่อเว็บไซต์รของบริษัท ที่อยู่ เบอร์โทรศัพท์ที่ใช้ในการติดต่อ วันหมดอายุของ domain เว็บไซต์บริษัทนั้นได้ วิธีอาจจะไม่ได้รับข้อมูลทั้งหมดเนื่องจากสมัยนี้ได้มีการปิดข้อมูลชื่อผู้จดทะเบียนเว็บไซต์ และข้อมูลอีเมลล์ในการติดต่อได้
ผลลัพธ์ที่ได้จากการค้นหาข้อมูลสาธารณะนั้น คือ รายชื่ออีเมลล์ของผู้จดทะเบียนเว็บไซต์ ซึ่งปกติหากมีการจดทะเบียนควรตั้งชื่อเป็น pool e-mail ไม่ควรใช้ชื่อใครคนใดคนหนึ่งในองค์กรเป็นคนจดทะเบียนเว็บไซต์ ก็เพื่อว่าหากมีการโยกย้ายงาน หรือคนที่จดทะเบียนนั้นไม่อยู่ในบริษัทแล้วก็จะทำให้การอัพเดทข้อมูลในการจดทะเบียนเว็บไซต์เป็นไปอย่างยากลำบากขึ้น อีกทั้งหากเป็นชื่อ domain name ของเว็บไซต์ที่มีความสำคัญบุคคลที่จดทะเบียนเว็บไซต์ก็อาจจะมีความเสี่ยงที่นักโจมตีระบบจะใช้ช่องทาง e-mail เป็นการปลอมตัวเพื่อเข้าไปเป็นผู้จดทะเบียนเว็บไซต์ได้จากวิธีการเดา password หรือส่ง Trojan ไปที่ e-mail บุคคลนั้นเพื่อได้มาซึ่ง domain name ที่ได้ลงทะเบียนไว้ ถือว่าเป็นการยึด domain nameได้เช่นกัน ในปัจจุบันก็พบกันบ่อยๆว่ามีการยึด domain name เป็นตัวประกันเช่นกัน ในการค้นหาข้อมูลบริษัท XYZ ยังสามารถใช้เครื่องมือในการเรียกใช้บริการ DNS ที่ผู้จดทะเบียนเว็บไซต์นั้นได้เช่น DNS เชื่อมโยงไปยังที่ใด ฝากไว้กับ ISP หรือตั้ง DNS Server เอง ซึ่งส่วนนี้จะสามารถค้นหาช่องโหว่ที่เกี่ยวข้องกับการใช้บริการ DNS Server ได้โดยตรวจสอบหา Zone Transfer เพื่อดูความสัมพันธ์อื่นจากชื่อ domain อื่นที่พบ เช่น www.xyz.com พบว่ามี DNS ที่เกี่ยวข้องคือ mail.xyz.com , ns1.xyz.com , ns2.xyz.com เป็นต้นก็จะทำให้เครื่องเป้าหมายที่เราจะทำการ Penetration test เพิ่มช่องทางการเข้าถึงได้ถึง 3 เครื่องจากในตัวอย่างนี้ที่กล่าวไป

ในการใช้ข้อมูลสาธารณะนั้นยังมีอีกมากมาย เช่นตรวจสอบสถานะ Link ของเว็บไซต์ เพื่อดูความสัมพันธ์ของข้อมูล , ตรวจสอบหา e-mail ของ domain จากเครื่องมือค้นหา (search engine) เพื่อดูพฤติกรรมการใช้ข้อมูลองค์กร ในกรณีก็ค้นหาคำว่า @xzy.com เพื่อว่าจะเข้าถึงระบบจาก e-mail พนักงานในองค์กรได้อีกทาง ซึ่งหากทำ Penetration test ควรจะแจ้งให้บริษัทรับทราบถึงวิธีการดังกล่าวด้วย ไม่เช่นนั้นอาจผิดตามกฏหมายคอมพิวเตอร์ฯได้เช่นกันหากมีการตรวจสอบพบ

- สำรวจช่องทางการเข้าถึงเครือข่ายองค์กร โดยวิธีการนี้ต่อยอดจากการแบบแรก ซึ่งเน้นไปทางการค้นหาเส้นทางการเดินทางของข้อมูล (Route) ของบริษัท Xyz เพื่อออกสู่อินเตอร์เน็ตภายนอก หากพบว่าช่วง IP Address ที่เป็น Public IP ของบริษัทนั้นที่ค่ามาจาก ISP ก็จะทำให้มีช่องทางการเข้าถึงมากขึ้นจากเดิม ซึ่งจะทำให้นักโจมตีระบบสามารถใช้เทคนิคการตรวจสอบได้มากขึ้นเช่นการทำ DDoS/DoS กับช่วง IP ที่บริษัทได้รับมาเป็นต้น

สรุปได้ว่าในขั้นตอน สำรวจ นั้นจะต้องหาข้อมูลเกี่ยวข้องกับบริษัทที่ให้ประเมินความเสี่ยงมากที่สุด เพื่อหาช่องทางในการเข้าถึงระบบได้หลากหลายช่องทางขึ้น

1.2 ตรวจสอบ : เมื่อเราทำการรวบรวมข้อมูลที่ได้มาจากขั้นตอนสำรวจนั้น ก็จะทำการวาดรูปความสัมพันธ์เครือข่ายองค์กรออกมาพร้อมกำหนดจุดที่ทำการตรวจสอบขึ้น การตรวจสอบมักจะใช้ check list ตามมาตราฐาน หรือใช้เครื่องมือในการตรวจสอบ ในกรณีนี้เป็นการทำ Penetration test จากภายนอก สิ่งที่ตรวจสอบได้แก่
- Information leak จากขั้นตอนที่หนึ่ง เช่น รายชื่อผู้จดทะเบียนเว็บไซต์, e-mail, รายชื่อ DNS ที่มีความสัมพันธ์กับบริษัท, ข้อมูลรั่วจากการใช้งานอินเตอร์เน็ตได้แก่ e-mail พนักงานในการโพสข้อมูล, Link ของเว็บไซต์บริษัทที่ทำให้ได้ข้อมูลอื่นๆเป็นต้น
- Web Application checklist ตรวจสอบช่องโหว่ที่พบจากเว็บไซต์ในกรณีคือ www.xyz.com ว่ามีช่องโหว่ในการเข้าถึงระบบผ่าน Web application จากมาตราฐาน OWASP เป็นต้น รายละเอียดการตรวจสอบเบื้องต้นสามารถอ่านได้ที่ http://nontawattalk.blogspot.com/2009/09/layer-7-3.html

- DNS server checklist ตรวจสอบค่า Domain name server ที่แสดงข้อมูลสาธารณะ
- E-mail Server checklist ตรวจสอบค่าการใช้งาน E-mail server ที่แสดงข้อมูลสาธารณะ เช่นกรณีที่ บริษัท XYZ จัดทำ Mail server เองขึ้นการตรวจสอบจะตรวจว่า Mail server ของบริษัทนั้นจะมีโอกาสจดหมายขยะจะเข้าถึงได้หรือไม่เป็นต้น
- Network Topology checklist ตรวจสอบการเชื่อมต่ออินเตอร์เน็ตบริษัท เส้นทางการ route ข้อมูลจำนวน Linkของ ISP ที่บริษัท xyz ใช้บริการ ซึ่งส่วนนี้จะเน้นไปการทดสอบ DDoS/DoS ว่าทางบริษัท xyz มีการควบคุมการโจมตีชนิดนี้ได้หรือไม่ ซึ่งจะสะท้อนให้เห็นถึงความพร้อมโครงสร้างเครือข่าย (Network) ของบริษัทว่าได้มีการจัดเตรียมเทคโนโลยีด้านความมั่นคงปลอดภัยครบถ้วนในส่วน Perimeter network เช่นได้มีการจัดทำ ACL (Access Control List) ค่า Blacklist ในอุปกรณ์ Router หรือ Firewall , มีอุปกรณ์ Firewall ที่ป้องกันทางเครือข่ายในระดับ stateful inspection หรือไม่ เป็นต้น
- ตรวจสอบ Port services จากข้อมูลในขั้นตอนสำรวจ เช่น เราพบ IP Address ของเว็บไซต์บริษัท , e-mail , DNS server, Router ก็ทำการตรวจสอบว่ามี Port services อะไรที่ทำการเปิดไว้เพื่อจะทำการขยายผลต่อในขั้นตอนต่อไป

1.3 วิเคราะห์ : เมื่อทำการตรวจสอบจากการสำรวจและตรวจสอบ ภายนอกเครือข่ายองค์กรแล้วนำข้อมูลเหล่านั้นมาทำการวิเคราะห์เพื่อศึกษาว่าพบช่องโหว่และการเข้าถึงข้อมูล เช่น จากการตรวจสอบ Port services พบว่ามีการเปิด Port ที่มีช่องโหว่และสามารถเข้าถึงระบบจากภายนอกได้ ผ่านการให้บริการ Web server port 80 ช่องโหว่ที่พบคือ มีการใช้ Web server version เก่าและมี tools ในการเข้าถึงระบบ (Exploit) ผ่านช่องโหว่นี้ได้ หรือ ใน Web server เปิด port 1433 เป็นการเปิด port SQL server เป็น Data base บนเครื่อง Web server และมี exploit ที่เข้าถึงระบบได้ เป็นต้น
ในขั้นตอนวิเคราะห์จะลงรายละเอียดถึงการเข้าถึงระบบจากภายนอก เป็นส่วนๆจากขั้นตอนสำรวจและตรวจสอบ เช่น ส่วนของ Web server , ส่วนของ E-mail Server , ส่วนของ DNS server และส่วนของ Router เป็นต้น

1.4 ประเมิน : ในส่วนนี้ผมขอเรียกว่า Vulnerability Assessment เมื่อทำการวิเคราะห์ถึงช่องโหว่ที่พบแล้ว ถึงขั้นตอนสุดท้ายคือการประเมิน ว่าช่องโหว่ที่พบนั้นมีความเสี่ยงและมีผลกระทบต่อธุรกิจองค์กรอย่างไร
ส่วนใหญ่เป็นเอกสารการแนะนำและการปิดช่องโหว่ที่พบ
สูตรการหาค่าความเสี่ยงต่อธุรกิจองค์กร Risk = Vulnerability x Threat หรือบ้างครั้งอาจจะเห็นเป็นสูตร
Risk = Vulnerability x Threat x cost การประเมินความเสี่ยง (Risk Assessment) สามารถมองได้ 2 แบบคือด้านมหาภาคภาพรวมองค์กร ที่ต้องดูถึง 3P คือ
Vulnerability คน กระบวนการ และเทคโนโลยี
Threat จากคน กระบวนการและเทคโนโลยี
และ จุลภาคคือทางด้านเทคนิคอย่างเดียว คือมอง Vulnerability และ Threat เฉพาะทางเทคโนโลยี
และทั้งหมดผมขออธิบายก็เป็นเฉพาะส่วนของเทคนิคอย่างเดียว ยังไม่มองแบบครบ 3P
คือการประเมินหาความเสี่ยงจาก
ค่าความเสี่ยง (Risk)ที่พบ จะเกิดจาก ช่องโหว่ที่พบ (Vulnerability) คูณกับค่าภัยคุกคาม (Threat) ลักษณะภัยคุกคามที่พบก็มีความเสี่ยงสูง กลาง และต่ำ ซึ่งส่วนนี้ขึ้นอยู่รูปแบบผู้ทำเอกสารว่าจะจัดทำค่าการประเมินความเสี่ยงจากอุปกรณ์หรือเครื่องมือในตรวจวิเคราะห์ (Tools) มาสรุปความเสี่ยง สูง กลาง และต่ำ ก็ได้

และจัดทำค่าดัชนีชี้วัดความเสี่ยงที่มีผลกระทบต่อธุรกิจทางด้านเทคนิค ซึ่งเอกสารในผลลัพธ์ของแต่ละบริษัทที่จัดทำอาจจะมีรูปแบบที่แตกต่างกันได้เช่นกัน

ในตอนหน้าเรามาพูดถึงการทำ Penetration test และ Vulnerability Assessment ภายในองค์กรกันต่อไปครับ


เขียนโดย
นนทวรรธนะ สาระมาน
Nontawattana Saraman
4 / 10 /52