Pages

วันศุกร์, พฤศจิกายน 29

Pony botnet : บ็อทเน็ตขโมยรหัสผ่าน

แฮกเกอร์ได้ขโมยชื่อผู้ใช้และรหัสผ่านเกือบสองล้านบัญชีของ Facebook, Google, Twitter, Yahoo และอื่น ๆ ตามรายงานที่เผยแพร่เมื่อไม่นานนี้กลุ่มนักวิจัยสามารถเข้าถึงแผงควบคุมของผู้ดูแลระบบ (control panel) สำหรับเซิร์ฟเวอร์ที่เป็นส่วนหนึ่งของบ็อตเน็ตที่เรียกว่า "Pony" ที่เก็บรวบรวมข้อมูลที่สำคัญจากผู้ใช้มากถึง 102 ประเทศ รวมทั้งประเทศไทยของเราด้วย จึงจำเป็นต้องนำเสนอบทความนี้เพื่อเตือนผู้ใช้งานอินเทอร์เน็ตให้มีความระมัดระวังและเป็นข้อมูลไว้ศึกษาต่อไป

ภาพประกอบที่ 1 แสดงจำนวนเหยื่อของ botnet Ponyจากประเทศต่าง ๆ  จะเห็นได้ว่าประเทศไทยอยู่ในอันดับ 2 ของ Pony botnet ที่ได้รหัสผ่านไป

บอทเน็ตนี้แอบดักจับข้อมูลล็อกอินของเว็บไซต์ที่สำคัญ ๆ ในช่วงเดือนที่ผ่านมา และส่งชื่อผู้ใช้และรหัสผ่านเหล่านั้นไปยังเซิร์ฟเวอร์ที่ควบคุมโดยแฮกเกอร์และติดตามเซิร์ฟเวอร์ที่ตั้งอยู่ในประเทศเนเธอร์แลนด์ พวกเขาค้นพบบัญชีผู้ใช้เว็บไซต์ต่าง ๆ รวมถึง

• Facebook ประมาณ 318,000 บัญชี
• Gmail, Google+ และ Youtube ประมาณ70,000 บัญชี
• Yahoo ประมาณ60,000 บัญชี
• Twitter ประมาณ22,000 บัญชี
• Odnoklassniki (เครือข่ายสังคมของรัสเซีย) ประมาณ9,000 บัญชี
• ADP (บริษัทชั้นนำ 500 อันดับในสหรัฐอเมริกา โดยนิตยสารฟอร์จูน 500) ประมาณ8,000 บัญชี
• LinkedIn ประมาณ8,000 บัญชี


ภาพประกอบที่ 2 แสดงจำนวนของบัญชีผู้ใช้ของเว็บไซต์ที่ถูกขโมยในจำนวนประมาณสองล้านบัญชีที่ถูกขโมย เมื่อแบ่งตามประเภทของบริการแล้ว ประกอบด้วย
• ประมาณ 1,580,000 เป็นบัญชีผู้ใช้เว็บไซต์
• ประมาณ 320,000 เป็นบัญชีผู้ใช้อีเมล
• ประมาณ 41,000 เป็นบัญชีผู้ใช้ FTP
• ประมาณ 3,000 เป็นบัญชีผู้ใช้ Remote Desktop
• ประมาณ 3,000 เป็นบัญชีผู้ใช้ Secure Shell
มีไวรัสแพร่บนเครื่องคอมพิวเตอร์ส่วนบุคคลจำนวนมากได้อย่างไร แฮกเกอร์อาจใช้ซอฟต์แวร์บันทึกการกดคีย์บอร์ดของผู้ใช้ที่ตกเป็นเหยื่อ (keylogger) แล้วส่งข้อมูลผ่าน proxy server ดังนั้นจึงเป็นไปไม่ได้ที่จะติดตามหาเครื่องคอมพิวเตอร์ที่ติดเชื้อ
ปฏิบัติการนี้แอบเก็บข้อมูลรหัสผ่านตั้งแต่ 21 ตุลาคมที่ผ่านมา และอาจจะทำงานอย่างต่อเนื่อง แม้ว่า จะค้นพบ proxy server ที่ตั้งอยู่ในเนเธอร์แลนด์ มิลเลอร์จาก Trustwaveกล่าวว่า มีเซิร์ฟเวอร์อื่นที่คล้ายคลึงกันหลายแห่ง ที่พวกเขายังไม่ได้ค้นพบยังเปิดเผยเกี่ยวกับการใช้รหัสผ่านของผู้ใช้ที่ตกเป็นเหยื่อว่า เกือบ 16,000 บัญชีใช้รหัสผ่าน “123456” อีก 2,212 บัญชีใช้รหัสผ่าน “password” และ 1,991 บัญชีใช้รหัสผ่าน “admin” มีเพียงร้อยละ 5 ของรหัสผ่านเกือบสองล้านรหัสที่ถือว่าดีเยี่ยม ใช้อักขระทั้งสี่รูปแบบและยาวมากกว่า 8 ตัวอักษร อีกร้อยละ 17 อยู่ในขั้นดี ร้อยละ 44 อยู่ในระดับปานกลาง ร้อยละ 28 อยู่ในขั้นเลว และ ร้อยละ 6 อยู่ในขั้นแย่มาก

ภาพประกอบที่ 3 รหัสผ่านที่ใช้มากที่สุด สิบอันดับ

ภาพประกอบที่ 4 ความแข็งแกร่งของรหัสผ่านที่พบ

จะพบว่าบริษัทเหล่านี้ทราบถึงการถูกละเมิดข้อมูล หลังจากนั้น พวกเขาประกาศการค้นพบของพวกเขาต่อสาธารณชนADP, Facebook, LinkedIn, Twitter และ Yahoo บอกนักข่าวว่า พวกเขาได้รับการแจ้งเตือน และการรีเซ็ตรหัสผ่านของผู้ใช้ที่ถูกบุกรุกแล้ว ส่วน Google ปฏิเสธที่จะแสดงความคิดเห็น
หากคุณอยากรู้ว่าคอมพิวเตอร์ของคุณติดเชื้อหรือไม่ การค้นหาโปรแกรมและไฟล์จะไม่เพียงพอ เพราะไวรัสทำงานซ่อนตัวอยู่เบื้องหลัง ทางออกที่ดีที่สุดของคุณคือ การปรับปรุงซอฟต์แวร์ป้องกันไวรัสของคุณ และดาวน์โหลดแพทช์ล่าสุดสำหรับเว็บเบราว์เซอร์ รวมถึงAdobe  และ Java โปรแกรมในเครื่องของคุณให้ทันสมัย


29/11/56

SRAN Dev Team

วันอาทิตย์, กันยายน 22

อุปกรณ์ป้องกันข้อมูลและการสอดแนมทางอินเทอร์เน็ต UN-Tracked

จุดกำเนิดของการทำ UN-Tracked ขึ้นก็ตอนที่นายเอ็ดเวิร์ด โจเซฟ สโนว์เดน อดีตนักวิเคราะห์ข่าวกรอง ชาวอเมริกัน ซึ่งได้ปล่อยข่าวรายละเอียดของการสอดแนมข้อมูลจากสำนักงานความมั่นคงแห่งชาติ (NSA) ของสหรัฐ ให้กับหนังสือพิมพ์เดอะการ์เดียนของอังกฤษ ว่าทาง NSA ได้มีการดักฟังรายการทางอินเทอร์เน็ตของผู้นำรวมถึงประชาชนทั่วโลกจากเนื้อหาข้อมูลที่ได้รับจากบริษัทใหญ่ชั้นนำของโลกไม่ว่าเป็น Google , Microsoft , Facebook , Yahoo , Youtube เป็นต้น

อีกทั้งการรุดหน้าของเทคโนโลยีสื่อสารและการเชื่อมต่อโครงข่ายอินเทอร์เน็ตอาจมีการดักรับข้อมูล (Sniffing) ทั้งในองค์กร ผ่านระบบ LAN และ Wireless LAN หรือ Wi-Fi และนอกองค์กรจากฝั่งผู้ให้บริการ อินเทอร์เน็ต (ISP) โดยอาจใช้เครื่องมือ (Tools) ที่สามารถอ่านวิเคราะห์เนื้อหาของข้อมูล (Payload) จากการรับ-ส่งข้อมูลผ่านช่องทางอินเทอร์เน็ตได้  ดังนั้นจึงได้มีการออกแบบฮาร์ดแวร์ที่สะดวกในการใช้งาน

คุณสมบัติ

1. เป็นอุปกรณ์ที่เข้ารหัสเส้นทางในการติดต่อสื่อสาร (Encryption Routing)
2. ป้องกันการดักฟังผ่านโครงข่ายภายในและอินเทอร์เน็ต (Anti Sniffer)
3. ป้องกันการตรวจตาม่ร่องรอยค่าไอพีแอดเดรสจาก Log file ของระบบ (Don't Tracking)
ด้วยคุณสมบัติทั้ง 3 รวมเรียก "UN Tracked" Defend Privacy Data and against Internet Surveillance

สิ่งที่ได้รับจากการใช้ "UN Tracked"
1. เมื่อใช้อุปกรณ์ UN-Tracked คุณจะปลอดภัยจากการดักข้อมูลไม่ว่าเป็นการดักข้อมูลจากเครือข่ายภายในองค์กร  เครือข่ายสาธารณะแบบไร้สาย  รวมถึงเครือข่ายอินเทอร์เน็ตที่ได้รับการให้ค่าไอพีแอดเดรส (Public IP) จากผู้ให้บริการ (ISP : Internet Services Provider)
2. มีความมั่นใจในการใช้ทุก Application บนสมาร์ทโฟนว่าจะมีการดักอ่านข้อมูลกลางทาง (MITM : Man In The Middle attack) ไม่ว่าเป็นการใช้งาน Browser IE , Chrome , Firefox , โปรแกรม Chat LINE , Whatapps MSN และการติดต่อสื่อสารผ่านเครือข่ายสังคมออนไลน์ ได้แก่  Facebook , Twitter , Instargram , youtube  เป็นต้น
3. Log file ที่ปรากฏในเว็บเซิร์ฟเวอร์ หรือเซิร์ฟเวอร์บริการอื่นๆ ที่เราเข้าไปใช้บริการจะไม่สามารถตรวจหาค่าไอพีแอดเดรสที่แท้จริงของเราได้
4. ป้องกันภัยจากโปรแกรมสคิปเพื่อติดตามตัวตนจากเราจากการเปิดบราวเซอร์ ประเภทพวก Java Script , ajax (เช่นพวก Web Analytic , Web Stats เป็นต้น หรือเป็นการป้องกันประเภท malicious exploit จากฝั่ง Server ที่ต้องการติดตามร่องรอยค่าไอพีแอดเดรสจากเรา โดยที่เราไม่จำเป็นต้องลงโปรแกรมเสริมใดๆ ก็สามารถป้องกันสิ่งเหล่านี้ได้จากการใช้ UN-Tracked

จัดเป็นฮาร์ดแวร์ที่พร้อมใช้งานและสะดวกในการติดตั้งขนาดกะทัดลัดและสามารถรองรับการใช้งานได้หลายๆเครื่อง Client พร้อมกัน


ภาพที่ 1 UN-Tracked Hardware ขนาดเท่าของจริง

ภาพที่ 2 การติดตั้ง UN Tracked บนเครื่อข่าย
การติดตั้ง UN Tracked สามารถติดตั้งได้ทั้งที่บ้านและที่ทำงาน การติดตั้งเหมือนกันคือฮาร์ดแวร์ UN-Tracked จะมีการ์ดแลน 10/100/1000 จำนวน 4 Port   ประกอบด้วย
Port ที่ 1 ETH0  ติดตั้งไปกับ Router  หรือ Switch  เพื่อรับค่า DHCP จาก Gateway ได้ส่วน Port 3 , 4 คือ ETH2, ETH3  สามารถติดตั้งรับ VLAN หากเป็นระบบเครือข่ายขนาดกลางและใหญ่  
ส่วน ETH1 ใช้สำหรับ UN-Tracked Interface  เพื่อใช้อำพรางตัวตนเพื่อป้องกันการดักฟังทุกกรณีและมีการเข้ารหัสบนเส้นทางการติดต่อสื่อสาร


ภาพที่ 3 คุณสมบัติฮาร์ดแวร์ของ UN-Tracked ด้วยรุ่นที่ทำขึ้นสามารถรองรับการใช้งานพร้อมกัน
ได้ถึง 50 เครื่อง

อีกหนึ่งการพัฒนาจาก SRAN Team สนใจเพื่อสอบถามรายละเอียดเพิ่มเติม ติดต่ออีเมลที่ info at gbtech.co.th

วันพุธ, กรกฎาคม 24

ตามล่ามัลแวร์

บทความนี้ไม่มีเจตนาทำให้หน่วยงานใดหน่วยงานหนึ่งเสื่อมเสียแต่อย่างใด แต่ต้องการเขียนเพื่อเป็นกรณีศึกษาจากเหตุการณ์จริง กับการติดเชื้อมัลแวร์ที่เป็นโครงข่ายอาชญากรรมข้ามชาติ (Cyber Crime) ที่ทำให้หน่วยงานภาครัฐ เอกชน รวมถึงสถาบันการศึกษาของประเทศไทยต้องตกเป็นเหยื่อกับเครือข่ายองค์กรอาชญากรรมคอมพิวเตอร์นี้

จึงตั้งใจเพื่อเขียนขึ้นเพื่อเป็นการสร้างความตระหนักถึงผู้ดูแลระบบถึงปัญหาเครื่องแม่ข่ายที่มีช่องโหว่และมีการเข้าถึงระบบโดยแฮกเกอร์สามารถนำมัลแวร์มาแพร่เชื้อได้ ดังนั้นหากเป็นเว็บไซต์ที่สามารถเข้าถึงได้ทั่วไปอาจทำให้ผู้ใช้งานทั่วไปติดเชื้อตามกันได้

อีกทั้งเป็นแนวสืบสวนหาร่องรอยเส้นทางของมัลแวร์ถึงผลกระทบในการติดเชื้อรวมถึงช่องโหว่ที่ทำให้มัลแวร์เข้ามาติดในเครื่องคอมพิวเตอร์
อ่านเพื่อความบันเทิงและได้ความรู้

++++++++++++++++++++++++++
มัลแวร์ คืออะไร
++++++++++++++++++++++++++
คือ โปรแกรมไม่พึ่งประสงค์ที่ทำให้เครื่องคอมพิวเตอร์ผู้ใช้งาน (รวมถึงอุปกรณ์มือถือสมัยใหม่ ได้แก่ สมาร์ทโฟน) ต้องสูญเสียความต่อเนื่องในการใช้งาน (Availability) , ความถูกต้องของข้อมูลและการสื่อสาร (Integrity) และสูญเสียความลับของข้อมูล (Confidentiality)

+++++++++++++++++++++++++++++++
เริ่มต้น จากการพบข้อมูล
+++++++++++++++++++++++++++++++


+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
เริ่มการวิเคราะห์
+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
http://school.obec.go.th/trimitvararam/picture/
และ
http://school.obec.go.th/pikul/2-%A2%E9%CD%C1%D9%C5%BA%D8%A4%A4%C5/23-%BA%D8%A4%C5%D2%A1%C3.html

(อันตรายหากเครื่องคอมพิวเตอร์คุณไม่มีระบบป้องกันที่อัพเดทเพียงพอไม่ควรเข้าลิงค์ดังกล่าว)

++++++++++++++++++++++++++++++++++++++++++++
ประวัติการติดเชื้อ
++++++++++++++++++++++++++++++++++++++++++++

ดูค่าการจดทะเบียนโดแมน


เมื่อทำการค้นหาประวัติการติดเชื้อพบว่า

พบ
ประวัติที่เคยติดเป็นเว็บหลอกลวง Phishing เริ่มตั้งแต่ปี 2009 จนถึง 2012 ส่วนใหญ่เกิดขึ้นบนเว็บบอร์ด

ประวัติการติดเชื้อมัลแวร์

Malicious and Suspicious URLs

URLFirst Detected
http://school.obec.go.th//banmuangsuang/important.html2009-11-13 11:56:58
http://school.obec.go.th/amnuaykan3/2010-03-15 22:18:29
http://school.obec.go.th/anbs_saraburi/2009-05-03 16:45:54
http://school.obec.go.th/anubanbanmoh/2012-06-07 18:59:43
http://school.obec.go.th/artprathane2013-05-01 03:05:05
http://school.obec.go.th/banbangchang/mawnarak/pa2.htm2013-05-21 13:10:05
http://school.obec.go.th/bandonlao2013-05-07 01:55:14
http://school.obec.go.th/bandonlao/2009-09-26 06:24:49
http://school.obec.go.th/bankaengnabon/important.html2009-11-12 07:47:24
http://school.obec.go.th/bankhoadaeng2013-05-07 18:45:04
http://school.obec.go.th/banklongkhong/House.htm2013-07-17 21:20:08
http://school.obec.go.th/bankokenonglom2013-06-27 00:10:07
http://school.obec.go.th/bankokenonglom/2013-05-22 21:15:05
http://school.obec.go.th/banmuangsuang/important.html2009-11-12 10:02:02
http://school.obec.go.th/banpakae/important.html2009-11-11 07:04:28
http://school.obec.go.th/banrubprak/important.html2009-11-11 06:33:18
http://school.obec.go.th/bansanschool/da.html2012-06-08 08:01:07
http://school.obec.go.th/bnkham/DATA_SCHOOL/admin.html2013-05-27 15:30:11
http://school.obec.go.th/bnws2013-04-20 00:15:46
http://school.obec.go.th/bokluea/2013-01-29 04:45:06
http://school.obec.go.th/bokluea/?name=boss2013-03-18 23:35:08
http://school.obec.go.th/bsms/parvud.html2013-02-16 00:00:53
http://school.obec.go.th/hauykrai/2013-01-04 21:00:04
http://school.obec.go.th/hinkleung/test9.htm2013-01-26 00:09:25
http://school.obec.go.th/huakhao2013-07-03 00:34:30
http://school.obec.go.th/huayaungkk2/2009-09-29 06:00:49


ดูค่า MD5 ของไฟล์ที่ติดเชื้อเพื่อนำมาวิเคราะห์ (Malware Analysis)


URLMD5IPThreat
2013-07-23 19:12:53http://school.obec.go.th/nongpangtru_kan1/index3.htm...C0C5A98D3A155E58018D0648792C8873210.1.20.7THJS/TrojanDownloader.Iframe.NHP trojan
2013-07-23 05:03:53http://school.obec.go.th/donthongwittaya...939709D74D64CCB2FCCFE0691588364B210.1.20.7THTrojan-Downloader.JS.Agent.feo
2013-07-23 04:56:28http://school.obec.go.th/ns/pn22554.htm...888AFD2FE9F83A5D385A8A435ECCEDB5210.1.20.7THJS/Kryptik.BC trojan
2013-07-22 23:38:21http://school.obec.go.th/borihan/...FB0BD87A9D893E5CD9230D95DACC6D6F210.1.20.7THJS/TrojanDownloader.Shadraem.A trojan
2013-07-21 17:01:02http://school.obec.go.th/khaokling/data_bankhaokling/Food_Project_50.html...0A96F0D2843FFB46697031EDBAF70B89210.1.20.7THHTML/TrojanDownloader.IFrame trojan
2013-07-21 14:57:21http://school.obec.go.th/payakwit/scoutsimina52.html...F7C30FD9F865B4557BE1A31FDEA40527210.1.20.7THJS/Kryptik.CK trojan
2013-07-21 06:23:52http://school.obec.go.th/bukitjerae...5DBD43A93EB86D5B6A0840FFC355317E210.1.20.7THJS/IFrame.BH.gen
2013-07-20 21:41:59http://school.obec.go.th/suksapiset/tourchiengmai1.htm...E5EEAC34BB2F6E97774580045FEC0910210.1.20.7THJS/TrojanDownloader.HackLoad.AG trojan
2013-07-20 20:28:23http://school.obec.go.th/chauatschool...0F6FB069A9E258C069C49FB93B4DA468210.1.20.7THJS/TrojanDownloader.Agent.NTW trojan
2013-07-20 11:22:54http://school.obec.go.th/scispk/newsacti01.htm...52E080A5EBCC3F65769D84E3C7ED52EB210.1.20.7THHTML/IFrame.L

ประวัติการติดเชื้อมัลแวร์เมื่อทำการเรียกดูชื่อไฟล์ที่ติดเชื้อ


+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
วิเคราะห์การเชื่อมโยงระบบเครือข่ายเพื่อทำให้เกิดการติดเชื้อมัลแวร์
+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++

เมื่อมีทำการเรียกค่าโดแมนดังกล่าวจะมีการติดต่อสื่อสารไปยังโดแมนที่สร้างขึ้นเพื่อการโจรกรรมข้อมูล


ภาพช่องสี่เหลี่ยมสี่เหลืองคือโดแมนที่ถูกสร้างขึ้นมาเป็นมัลแวร์ ซึ่งเป็นโครงข่ายของอาชญากรรมทางโลกไซเบอร์ (Cyber Crime) ประกอบด้วย
gxjamuwp .cz.cc
shkoztdm .cz.cc
qjpbdbmd .cz.cc
ziejpzrv .cz.cc
lfmzwijq .cz.cc
และตัวอันตรายที่จะวิเคราะห์อย่างละเอียดอีกทีคือ marbit  dot com 

เมื่อทำการเรียกค่าเพื่อดูการตอบสนองข้อมูลฝั่งเว็บไซต์ให้บริการ


มีการตอบค่ากลับและมีการเปลี่ยนเส้นทางข้อมูลดังนี้


เมื่อทำการตรวจสอบการเรียกค่าเว็บไซต์จะพบการเชื่อมโยงติดต่อไปยังโดแมนที่ถูกสร้างขึ้นเป็นมัลแวร์เพื่อทำให้เครื่องคอมพิวเตอร์ที่อ่อนแอติดเชื้อได้

+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++

ตัวอย่างการเรียกค่าที่ติดเชื้อ
+++++++++++++++++++++++++++++++++++++++++++++++++++
+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
ช่องโหว่ที่พบทำให้มีการติดเชื้อ
+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
1. มาจาก Office Snapshot Viewer
- คำนิยามการเข้าถึงระบบ The Microsoft Office Snapshot Viewer ActiveX control allows remote attackers to download arbitrary files to a client machine 
- ช่องโหว่ CVE-2008-2463

2. MsVidCtl OverflowOverflow 
- คำนิยามการเข้าถึงระบบ in Microsoft Video ActiveX Control via specially-crafted data parameter
- ช่องโหว่ CVE-2008-0015

3. Adobe getIconStack-based buffer overflow 
- คำนิยาม in Adobe Reader and Acrobat via the getIcon method of a Collab object
- ช่องโหว่ CVE-2009-0927

4. Adobe util.printf overflowStack-based buffer overflow 
- คำนิยาม in Adobe Acrobat and Reader via crafted format string argument in util.printf
- ช่องโหว่ CVE-2008-2992

5. Adobe Collab overflow
- คำนิยาม Multiple Adobe Reader and Acrobat buffer overflows
- ช่องโหว่ CVE-2007-5659


++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
รายชื่อไฟล์ที่พบประวัติการติดเชื้อ 
ชื่อ "donthongwittaya"
+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
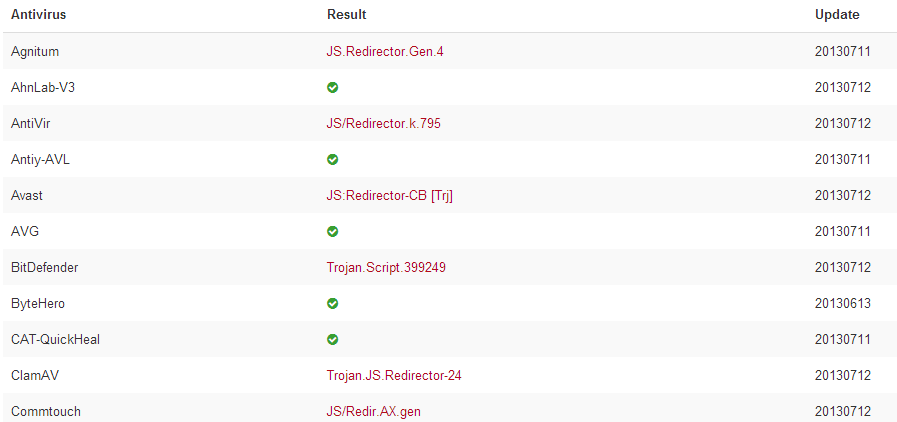
ซึ่งมีการตรวจสอบจากโปรแกรมแอนตี้ไวรัสได้ผลลัพธ์ดังนี้ https://www.virustotal.com/th/file/939709D74D64CCB2FCCFE0691588364B/analysis/

การแสดงอัตลักษณ์ไฟล์มัลแวร์ที่พบ

ตัวอย่างการแสดงผลของโปรแกรมแอนตี้ไวรัสกับไฟล์ donthingwittaya


ข้อมูลเพิ่มเติมที่
http://checkip.me/whomap.php?domain=school.obec.go.th
http://www.sran.net/statistic?q=school.obec.go.th
http://urlquery.net/report.php?id=3963804
https://www.virustotal.com/th/file/939709D74D64CCB2FCCFE0691588364B/analysis/
http://wepawet.iseclab.org/view.php?hash=41a7ee22c704e708cdb57362372c1699&t=1374610813&type=js
http://anubis.iseclab.org/?action=result&task_id=162d0bbf11f5d90d47de47d9e87f8eff7&format=html


23/07/56
Nontawattana  Saraman
SRAN Dev Team

วันเสาร์, กรกฎาคม 20

"รู้เขา รู้เรา" ใครโจมตีเรา และเราโจมตีใคร

เราเคยเสนอระบบเพื่อให้รู้ทันภัยคุกคามจากการโจมตีบนโลกไซเบอร์ให้กับรัฐบาลไทย เพื่อให้ภาพรวมการโจมตีที่เกิดขึ้นในประเทศไทย เพื่อการป้องกันภัยอย่างยั้งยืน แต่ด้วยว่าเป็นเรื่องที่อธิบายลำบากเนื่องด้วยเป็นภาษาทางเทคนิคจึงทำให้โครงการยังไม่เกิดเป็นชิ้นเป็นอัน  ด้วยความฝันส่วนตัวของกลุ่มเราจึงอยากทำระบบดังกล่าวให้เป็นความจริงโดยไม่ต้องสนใจว่าใครจะให้ทำ เงินลงทุนมาจากไหน ? หรือระบบนี้จะเป็นว่าต้องการหรือไม่ก็ตาม เราได้ดำเนินการด้วยเงินทุนตัวเองสร้างระบบขึ้นมาจนเราได้เก็บเกี่ยวข้อมูลได้ระดับหนึ่งเป็นข้อมูลที่น่าสนใจ  และเป็นพื้นฐานที่ดีในการจะ "รู้เขา รู้เรา" หากนำไปใช้จริงจะช่วยลดปริมาณข้อมูลจราจร (Data Traffic) ที่เป็นภัยคุกคามไม่ว่าเป็นภัยทางอาชญากรรมคอมพิวเตอร์ที่แฝงมากับการสร้างบอทเน็ต การหลอกลวง การแฮก การขโมยข้อมูลเป็นต้น จะทำให้อินเทอร์เน็ตในประเทศไทยมีความมั่นคงปลอดภัยขึ้นโดยเฉพาะประชาชนผู้ใช้งานอินเทอร์เน็ตทั่วไปในประเทศไทย ที่อาจมีความรู้ทางด้านเทคนิคการป้องกันตัวและเป็นผู้ใช้งานทั่วไปที่ไม่มีความรู้ทางเทคนิคในการป้องกันตัวจะได้รับประโยชน์กับการใช้งานอย่างปลอดภัยขึ้น

ในอดีตจนถึงปัจจุบันเรายังไม่เคยมีการจัดทำข้อมูลเชิงสถิติเพื่อให้ทราบถึงภัยคุกคามที่เกิดขึ้นในประเทศไทย เหตุผลหนึ่งที่เกิดการจัดทำระบบ SRAN [in] block นี้ขึ้นก็มาจากคำพูดที่กล่าวว่า “รู้เขา รู้เรารบร้อยครั้งชนะร้อยครั้ง” มาใช้ในการประเมินสถานการณ์ด้านภัยคุกคามบนโลกไซเบอร์สำหรับประเทศไทยเรา พบว่าเรายังไม่มีข้อมูลเพียงพอสำหรับการประเมินได้เลย เราแทบไม่รู้ว่า เราไปโจมตีใครบ้างในโลกไซเบอร์ และ มีใครโจมตีเราบ้างในโลกไซเบอร์ ซึ่งวิธีการทำให้รู้เขารู้เรานั้นจำเป็นต้องมีการจัดทำระบบและข้อมูลในเชิงรุกขึ้น 

เมื่อเปรียบเทียบการโจมตีที่เกิดขึ้นบนโลกไซเบอร์นั้นอาจแบ่งได้เป็น 2 ประเภทใหญ่ได้แก่

(1)  Client Compromise คือ เครื่องลูกข่ายที่ถูกควบคุมจากแฮกเกอร์ไม่ว่าเป็นการถูกทำให้ติดเชื้อหรือการถูกทำการใดการหนึ่งที่มีผู้ควบคุมจากทางไกล ซึ่งเครื่องลูกข่ายที่กล่าวถึงนั้น ได้แก่ คอมพิวเตอร์ที่ใช้ตามบ้าน, คอมพิวเตอร์ที่ใช้ในสำนักงาน หรือเครื่องทำงานของพนักงาน , โทรศัพท์มือถือ เป็นต้น ซึ่ง Client Compromise หากจัดทำข้อมูลขึ้นและระบุประเทศไทยได้ก็จะทำให้ทราบถึงการรู้ว่าเครื่องคอมพิวเตอร์ในประเทศเราไปโจมตีที่ใดอยู่บ้าง ตัวอย่างเครื่อง Client ที่ถูก Compromise จากการจัดทำข้อมูลจากทีมงาน SRAN ผ่านเทคโนโลยี Honey pot สามารถดูได้ที่ http://www.sran.org/attack จะทำให้เห็นภาพรวมเครื่องลูกข่ายที่ติดเชื้อและพยายามโจมตีเครื่องคอมพิวเตอร์ไปยังที่ต่างๆทั่วโลก ซึ่งบางเครื่องมาจากคอมพิวเตอร์โน้ตบุ๊ค (Notebook) ตามบ้านที่ใช้บริการอินเทอร์เน็ต แม้กระทั่งเครื่องมือถือที่ใช้บริการอินเทอร์เน็ตผ่านโครงข่ายมือถือ 2G และ 3G เป็นต้น 


ภาพที่ 1 ข้อมูลใน www.sran.net/attack แสดงข้อมูลเครื่องคอมพิวเตอร์ในประเทศไทยที่พยายามโจมตีบนโลกไซเบอร์ ซึ่งการโจมตีที่พบนั้นอาจจะโจมตีทั้งในและต่างประเทศ โดยที่เครื่องเหล่านี้ไม่รู้ตัวว่ากลายเป็นนักโจมตีระบบไปเสียแล้ว และเมื่อเราระบุแหล่งที่มาของค่าไอพีแอดเดรสลงบนแผนที่สารสนเทศ (GeoIP) แล้วจะพบว่าคอมพิวเตอร์เกือบทุกจังหวัดในประเทศไทยเป็นนักโจมตีระบบทั้งสิ้น

ภาพที่ 2 การแสดงข้อมูลเฉพาะประเทศไทยในวันที่ 20 กรกฏาคม 2556 เวลา 19:20 พบว่าส่วนใหญ่เครื่องคอมพิวเตอร์ในประเทศไทยที่โจมตีระบบที่อื่ๆ ทั่วโลกจะโจมตีบริการ SSH มากที่สุด 

ภาพที่ 3 ตัวอย่างการแสดงผลเครื่องคอมพิวเตอร์ในประเทศไทยที่กลายเป็นนักโจมตีระบบทั้งที่ตนเองอาจไม่รู้ตัว ซึ่งหากตรวจสอบดูแล้วส่วนใหญ่เป็นผู้ใช้งานตามบ้าน / ผู้ใช้งานมือถือ มีทั้งการติดเชื้อเป็นบอทเน็ต และเป็นนักโจมตีรหัสผ่าน (Brute force password) รวมทั้งการส่งข้อมูลขยะ (Spam)

***** สรุปในข้อ 1 คือเครื่องคอมพิวเตอร์ในประเทศไทย ไปโจมตี ชาวบ้าน (ทั้งในประเทศและต่างประเทศ) ตกเป็นเหยื่อ โดยส่วนใหญ่ไม่รู้ตัว

(2) Server Compromise คือ เครื่องแม่ข่ายที่ถูกควบคุมจากแฮกเกอร์ ไม่ว่าเป็นการถูกทำให้ติดเชื้อหรือการถูกทำการใดการหนึ่งที่มีผู้ควบคุมจากทางไกลได้ ซึ่งเครื่องแม่ข่ายที่กล่าวถึงนั้นมักจะเป็นเครื่องที่ออนไลน์ตลอดเวลา 24x7 ได้แก่ เว็บเซิร์ฟเวอร์ , เมล์เซิร์ฟเวอร์ , ดาต้าเบสเซิร์ฟเวอร์ และเครื่องแม่ข่ายอื่นๆ ที่ค่าไอพีแอดเดรส หรือ โดเมนแนม สาธารณะที่สามารถเข้าถึงได้ผ่านทางอินเทอร์เน็ต ส่วนนี้เป็นการรู้เขา ใครโจมตีเราที่ไหนบ้าง หน่วยงานไหนบ้าง ตัวอย่างเครื่อง Server ที่ถูก Compromise เฉพาะในประเทศไทย ที่ทีมงาน SRAN ได้เก็บรวบรวมข้อมูลมาพบว่า


ภาพที่ 4 สถิติภาพรวมการตรวจจับการถูกที่อื่นโจมตีที่เกิดขึ้นกับเครื่องแม่ข่าย (Server) ในประเทศไทย ซึ่งภาพนี้เป็นการแสดงข้อมูลเครื่องแม่ข่ายในประเทศไทยที่ถูกโจมตี ทั้งถูกแฮกเว็บไซต์ (Web Attack) , การยึดเครื่องเพื่อสร้างเป็นเครื่องหลอกลวงข้อมูล (Phishing) และ เครื่องแม่ข่ายที่ติดเชื้อมัลแวร์ (Malware)   รวมถึงสถิติช่องโหว่ และเครื่องคอมพิวเตอร์ที่เปิดบริการ Proxy เพื่อการอำพรางไอพีแอดเดรส เป็นต้น ข้อมูลที่แสดงจากวันที่ 19 กรกฏาคม 2556  ด้านล่างเป็นจำนวนสถิติผู้ให้บริการอินเทอร์เน็ตในประเทศไทยเรียงตามตัวเลขการถูกโจมตี ซึ่งจะพบว่า ASN หมายเลข 9931 ของ CAT Telecom ถูกโจมตีมากที่สุดถึง 5,284 ครั้ง เฉพาะการถูกแฮกหรือเปลี่ยนหน้าเว็บเพจ (Web Attack)

ภาพที่ 5 การค้นพบเครื่องแม่ข่ายในประเทศไทย ที่ถูกแฮก และเปลี่ยนหน้าเว็บเพจ

ภาพที่ 6 การค้นพบเครื่องแม่ข่ายในประเทศไทย ที่ถูกสร้างเป็นเว็บไซต์หลอกลวง (Phishing) 

ภาพที่ 7 การค้นพบเครื่องแม่ข่ายในประเทศไทย ที่ติดเชื้อมัลแวร์ (Malware) ซึ่งมีโอกาสแพร่เชื้อให้กับผู้ใช้งานที่เปิดหน้าเพจนั้นๆ

ซึ่งทั้งหมด สามารถดูรายประเภทได้ที่ http://www.sran.net/statistic?q= ซึ่งจากข้อมูลพบว่าประเทศไทยของเรานั้นประสบปัญหาการที่เครื่องแม่ข่ายถูกควบคุมจากแฮกเกอร์ ไม่ว่าเป็นการถูกทำให้ติดเชื้อหรือถูกทำการใดการหนึ่งที่ทำให้สามารถควบคุมระยะไกลได้เป็นจำนวนมาก จากสถิติในเว็บไซต์ www.sran.net/reports เมื่อพิจารณาย้อนหลังไป 3 ปี คือปี พ.ศ. 2554 – มิถุนายน 2556 (ค.ศ. 2011 – 2013) พบว่ามีเครื่องคอมพิวเตอร์ในประเทศไทยที่ทั้งติดเชื้อมัลแวร์ (Malware) , การถูกโจมตีเว็บไซต์จากแฮกเกอร์ (Web Attack) และการตกเป็นเครื่องในการเผยแพร่ข้อมูลหลอกลวง (Phishing) ซึ่งเหล่านี้ล้วนเป็นเครื่องแม่ข่าย (Server)


ภาพที่ 8 สถิติการถูกโจมตีตั้งแต่ปี ค.ศ 2011 - 2013 (ปัจจุบัน) ตามประเภทเครื่องแม่ข่ายที่ถูกโจมตีทั้งการถูกแฮก การตกเป็นเครื่องหลอกลวง และการติดเชื้อ


ภาพที่ 9 เมื่อมีการแบ่งประเภทตามหน่วยงานที่มีเครื่องแม่ข่ายที่ตกเป็นฐานในการโจมตีก็พบว่าหน่วยงาน ปี 2011 ภาครัฐบาลถูกโจมตีมากที่สุด ปี 2012 ภาครัฐบาลถูกโจมตีมากที่สุด
ปี 2013 ประเภทเอกชน (Commercial) ถูกโจมตีมากที่สุด รองลงมาคือภาคการศึกษา (Academic) เป็นต้น

จากข้อมูลย้อนหลัง 2 ปีกับอีก 6 เดือนพบว่าแนวโน้มการที่เครื่องแม่ข่าย (Server) ในประเทศไทยจะติดเชื้อมัลแวร์และการตกเป็นเครื่องมือในการเผยแพร่ข้อมูลหลอกลวง (Phishing) มีอัตราเพิ่มสูงขึ้น ซึ่งจะส่งผลทำให้มีการแพร่กระจายไวรัสและข้อมูลหลอกลวงไปสู่ประชาชนมีค่อนข้างสูง เพราะจากสถิติในปีล่าสุดพบว่ามีเครื่องแม่ข่าย (Server) ที่ติดเชื้อไปแล้ว 10,652 ครั้ง ซึ่งปริมาณมากกว่าสิ้นปี 2555 และ 2554 เสียอีก ดังนั้นจึงเป็นที่มาของภารกิจในการ ”ลดความเสี่ยง” และประหยัดงบประมาณ สำหรับเครื่องแม่ข่ายที่ยังขาดระบบรักษาความมั่นคงปลอดภัยทางข้อมูลไม่ให้ตกเป็นเป้าในการโจมตีของแฮกเกอร์และการติดเชื้อมัลแวร์จากการใช้งานอินเทอร์เน็ต นั้นทีมงาน SRAN พัฒนาได้คิดค้นเทคนิควิธีที่ช่วยในการลดความเสี่ยงต่อภัยอันตรายต่างๆ ด้วยการนำข้อมูลจราจรที่ผ่านการใช้งานเว็บเซิร์ฟเวอร์ผ่านมาช่องดีเอ็นเอสผ่านคลาวด์คอมพิวติ้ง ที่ทางทีมงาน SRAN ได้จัดทำขึ้น และช่วยป้องกันภัยคุกคามผ่านการเฝ้าระวังภัยและการป้องกันภัยแบบรวมศูนย์ ซึ่งจะทำให้เรารู้ทันภัยคุกคามที่เกิดขึ้นกับตนเองและป้องกันภัยได้แบบ Real Time เพื่อลดความเสี่ยงอันจะก่อให้เกิดความเสียหายต่อไป


วันพุธ, มิถุนายน 19

การป้องกันเว็บไซต์ผ่านระบบ SRAN IN Block

SRAN iBlock เป็นบริการหนึ่งของบริษัทโกลบอลเทคโนโลยี อินทรีเกรดเทค (www.gbtech.co.th) จัดทำขึ้นมาเพื่อวัถตุประสงค์ป้องกันเว็บไซต์ในประเทศไทยให้ปลอดภัยจากภัยคุกคามทางไซเบอร์ อีกทั้งเสริมประสิทธิภาพให้เว็บไซต์ที่ใช้บริการมีการเข้าถึงข้อมูลได้อย่างรวดเร็ว ด้วยนิยามที่ว่า “Fast and Secure” โดยการให้บริการผ่านระบบคลาวด์คอมพิวติ้ง (Cloud Computing) โดยผู้ใช้งานไม่ต้องลงทุนด้านฮาร์ดแวร์และซอฟต์แวร์ และใช้งานได้ทุกระบบปฏิบัติการ ไม่ต้องเปลี่ยนค่าโค้ดของเว็บไซต์ เพียงแค่ปรับเปลี่ยนค่าดีเอ็นเอส (DNS) ในเครื่องเว็บเซิร์ฟเวอร์ ใช้เวลาไม่เกิน 10 นาที เว็บไซต์ของหน่วยงานท่านก็จะมีความมั่นคงปลอดภัยทางข้อมูลมากขึ้น หลีกเลี่ยงภัยคุกคามที่เข้าถึงเว็บไซต์ได้อย่างมีประสิทธิภาพ ประหยัดงบประมาณในการลงทุนป้องกันภัย
ด้วยเทคโนโลยีเครือข่ายอัจฉริยะที่ทางทีมงาน SRAN ได้พัฒนาขึ้นจะทำให้เว็บไซต์ที่ใช้บริการ iBlock สามารถหยุดยั้งภัยคุกคามที่เกิดขึ้นจากการโจมตีผ่านช่องทางเว็บแอฟลิเคชั่น (Web Application hacking) ไม่ว่าเป็นการโจมตีที่พยายามเข้าถึงระบบฐานข้อมูล , การโจมตี DDoS/DoS และอื่นๆ รวมมากกว่า 1,000 รูปแบบการโจมตี รวมถึงมีการให้บริการเสริมเพื่อทำการปิดกั้นการเข้าถึงข้อมูลด้วยชุดไอพีแอดเดรสแบบอำพรางตนเอง (Tor Network)  ซึ่งทำให้เว็บไซต์ของหน่วยงานมีความปลอดภัยจากนักโจมตีระบบมากขึ้น 


ภาพแสดงขั้นตอนการทำงานของ IN Block Services
ขั้นตอนที่ 1 ก่อนใช้บริการ SRAN IN Block เว็บไซต์ทั่วไปได้ถูกออกแบบมาให้มีการติดต่อสื่อสารแบบ Client – Server กล่าวคือมีการติดต่อผ่านอินเทอร์เน็ตแล้วเข้าเยี่ยมชมเนื้อหาบนเว็บไซต์ได้โดยตรง  เมื่อมีการจดทะเบียนชื่อโดเมนแนม และค่าไอพีแอดเดรสที่ได้จากผู้ให้บริการอินเทอร์เน็ต (ISP : Internet Services Provider) ซึ่งเป็นการติดต่อสื่อสารเว็บไซต์ทั่วไปโดยผู้ใช้งานจะสามารถเรียกข้อมูลได้โดยตรงโดยที่ไม่สามารถแยกแยะได้ว่าผู้ใช้งานดังกล่าวติดเชื้อหรือมีลักษณะถึงการโจมตีเว็บไซต์ เจาะระบบข้อมูล ซึ่งจะเห็นได้ว่าวิธีนี้ไม่ได้ช่วยในการป้องกันภัยที่อาจเกิดขึ้น ต่อมาได้มีการคิดค้นวิธีการป้องกันโดยนำเอาอุปกรณ์ป้องกันหรือเรียกว่า Web Application Firewall ที่เป็นฮาร์ดแวร์ Appliance มาติดตั้งอยู่หน้าเว็บไซต์ซึ่งกรณีนี้จะทำให้ผู้ใช้งานต้องลงทุนในการติดตั้งและซื้ออุปกรณ์มาป้องกันภัยด้วยงบประมาณสูง เป็นเหตุผลให้เกิดบริการ SRAN IN Block ขึ้นมาเพื่อให้เว็บไซต์มีความปลอดภัยและเข้าถึงข้อมูลรวดเร็ว อีกทั้งประหยัดงบประมาณไม่ต้องลงทุนซื้อฮาร์ดแวร์และซอฟต์แวร์

ขั้นตอนที่ 2 เมื่อใช้บริการ SRAN IN Block ผู้ให้บริการเว็บไซต์ต้องทำการเปลี่ยนค่า DNS ในเครื่องเว็บเซิร์ฟเวอร์ เพื่อชี้ค่าไปที่ SRAN IN Block Center ซึ่งจัดทำบนระบบคลาวด์คอมพิวติ้ง (Cloud Computing) เมื่อมีการอัพเดทค่า DNS ใหม่ ผู้ใช้งานทั่วไปเมื่อเปิดหน้าเว็บเพจที่ใช้บริการ SRAN IN Block ก็จะเข้าถึงข้อมูลได้อย่างปกติ แต่เพิ่มการป้องกันภัยและมีความรวดเร็วขึ้น “Fast and Secure”

ขั้นตอนที่ 3 ด้วยคุณสมบัติในการป้องกันการโจมตีระบบ (Web Application Firewall) , การอำพรางค่าไอพีแอดเดรสเพื่อวัตถุประสงค์โจมตีเว็บไซต์ ก็จะไม่สามารถทำได้โดยสะดวก ด้วยเทคโนโลยี SRAN IN Block จะทำให้ลดความเสี่ยงที่จะเกิดขึ้นต่อเว็บไซต์หน่วยงานของท่านได้ และมีการจัดเก็บค่า Log File เพื่อให้สอดคล้องกับกับกฎหมายในประเทศไทยตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์อีกด้วย


วันพฤหัสบดี, พฤษภาคม 23

ตามล่ามัลแวร์ iframe injection เว็บไซต์ในไทย

ตรวจมัลแวร์ Redkit exploit kit iframe injection
++++++++++++++++++++++++++++++++++++++++++++++
พบเหตุการณ์
++++++++++++++++++++++++++++++++++++++++++++++
ที่ http://www.cru.ac.th/cru_web/
ตรวจสอบจากเครือข่ายแม่ข่าย
++++++++++++++++++++++++++++++++++++++++++++++
Nmap scan report for 110.77.220.122
Host is up (0.31s latency).
Not shown: 992 filtered ports
PORT    STATE  SERVICE  VERSION
20/tcp  closed ftp-data
21/tcp  open   ftp      vsftpd (before 2.0.8) or WU-FTPD
|_banner: 220 Welcome to CRU FTP services.
22/tcp  open   ssh      OpenSSH 4.3 (protocol 2.0)
|_banner: SSH-2.0-OpenSSH_4.3
25/tcp  closed smtp
80/tcp  open   http     Apache httpd 2.2.3 ((CentOS))
| http-headers: 
|   Date: Tue, 23 Jul 2013 06:40:32 GMT
|   Server: Apache/2.2.3 (CentOS)
|   Last-Modified: Wed, 10 Jul 2013 07:45:56 GMT
|   ETag: "1426800c-1556e-4e12377bfb500"
|   Accept-Ranges: bytes
|   Content-Length: 87406
|   Connection: close
|   Content-Type: text/html
|   
|_  (Request type: GET)
| http-title: xE0xB9x82xE0xB8xA3xE0xB8x87xE0xB9x80xE0xB8xA3xE0xB8xB5xE0xB8xA2xE0xB8x99xE0xB8x8AxE0xB8xA5xE0xB8xA3xE0xB8xB2xE0xB8xA9xE0xB8x8FxE0xB8xA3xE0xB8xADxE0xB8xB3xE0xB8xA3xE0xB8xB8xE0xB8x87 xE0...
|_Requested resource was http://110.77.220.122/cru_web/
110/tcp closed pop3
143/tcp closed imap
443/tcp open   ssl/http Apache httpd 2.2.3 ((CentOS))
| http-headers: 
|_  (Request type: GET)
| ssl-cert: Subject: commonName=Chon1/organizationName=Chonradsadornumrung School/stateOrProvinceName=Chonburi/countryName=TH/emailAddress=cru_school@hotmail.com/localityName=Chonburi/organizationalUnitName=Chonchai
| Issuer: commonName=Chon1/organizationName=Chonradsadornumrung School/stateOrProvinceName=Chonburi/countryName=TH/emailAddress=cru_school@hotmail.com/localityName=Chonburi/organizationalUnitName=Chonchai
| Public Key type: rsa
| Public Key bits: 1024
| Not valid before: 2012-05-14T14:37:18+00:00
| Not valid after:  2032-05-09T14:37:18+00:00
| MD5:   394a 5a16 1dfb f58a 3705 69dc 47a5 4908
| SHA-1: 57c1 542d 00cd 6554 b04d 3d54 13ff bec0 d3fd d194
| -----BEGIN CERTIFICATE-----
| MIICvTCCAiYCCQDdu+DGElp74DANBgkqhkiG9w0BAQUFADCBojELMAkGA1UEBhMC
| VEgxETAPBgNVBAgTCENob25idXJpMREwDwYDVQQHEwhDaG9uYnVyaTEjMCEGA1UE
| ChMaQ2hvbnJhZHNhZG9ybnVtcnVuZyBTY2hvb2wxETAPBgNVBAsTCENob25jaGFp
| MQ4wDAYDVQQDEwVDaG9uMTElMCMGCSqGSIb3DQEJARYWY3J1X3NjaG9vbEBob3Rt
| YWlsLmNvbTAeFw0xMjA1MTQxNDM3MThaFw0zMjA1MDkxNDM3MThaMIGiMQswCQYD
| VQQGEwJUSDERMA8GA1UECBMIQ2hvbmJ1cmkxETAPBgNVBAcTCENob25idXJpMSMw
| IQYDVQQKExpDaG9ucmFkc2Fkb3JudW1ydW5nIFNjaG9vbDERMA8GA1UECxMIQ2hv
| bmNoYWkxDjAMBgNVBAMTBUNob24xMSUwIwYJKoZIhvcNAQkBFhZjcnVfc2Nob29s
| QGhvdG1haWwuY29tMIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQDUNiDSmaZ3
| neIoKKaDubNIT3tKHx8y84L7bfs+xC319iNtgHFv/DsnaQS4tjPVrI3jorK8FDzV
| K9n5TNLIEarayHft7HOzToerNcwYshrArb8qpXrRD7SJoHfmMH5z+CE9TqFQEh22
| fDssKN0+/mA2/GMsxX7P1D5VbAm+BdM95QIDAQABMA0GCSqGSIb3DQEBBQUAA4GB
| AG051xp8Q6hvcW+IhJRXAanVKtod7TXG4ZVQ0Elx8AxsnGdk4rD0mvPXE7vWf7bG
| onvP8eBQKv4SvHLDzee9qxRxwcZAGXsI80TagIG0ekI4q03Nk3RiaycWDgP7kR48
| BOhMR+pMi8RQfZTdjBK14GOD/wgpBVlA2ycvg+87ZOwg
|_-----END CERTIFICATE-----
Aggressive OS guesses: Linux 2.6.18 (92%), Linux 2.6.32 (92%), FreeBSD 6.2-RELEASE (91%), Linux 2.6.9 - 2.6.18 (91%), Cisco UC320W PBX (Linux 2.6) (90%), Linux 2.6.9 (90%), Linux 2.6.22.1-32.fc6 (x86, SMP) (89%), Linux 2.6.5 (89%), Linux 2.6.11 (89%), Linux 2.6.28 (89%)
No exact OS matches for host (test conditions non-ideal).
Service Info: Host: CRU

Host script results:
| asn-query: 
| BGP: 110.77.220.0/24 and 110.77.208.0/20 | Country: TH
|   Origin AS: 131090 - CAT-IDC-4BYTENET-AS-AP CAT TELECOM Public Company Ltd,CAT
|_    Peer AS: 4651
| dns-blacklist: 
|   SPAM
|_    l2.apews.org - SPAM
| hostmap-ip2hosts: 
|   hosts: 
|     cru.ac.th
|_    www.cru.ac.th

+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
การเชื่อมโยง
+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++

+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
พบสิ่งผิดปกติ
ที่เกิดจาก iframe ซ่อนโดแมนมัลแวร์ในเว็บ
+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
 width="210" height="210" src="source/swf/clock.swf" quality="high"
pluginspage="http://www.adobe.com/shockwave/download/download.cgi?P1_Prod_Version=ShockwaveFlash"
type="application/x-shockwave-flash">


width="864" height="354" src="source/swf/banner.swf" quality="high"
pluginspage="http://www.adobe.com/shockwave/download/download.cgi?P1_Prod_Version=ShockwaveFlash"
type="application/x-shockwave-flash">


+++++++++++++++++++++++++++++++++++++++++++++++++++++++
ตรวจการเรียกข้อมูล
++++++++++++++++++++++++++++++++++++++++++
URLStatusContent Type
http://www.cru.ac.th/302text/html
 http://www.cru.ac.th/cru_web/200text/html
 http://www.cru.ac.th/cru_web/js/jquery.js200application/x-javascript
 http://mybodybuildingjourney.com/oeef.html?j=3267321301text/html
 http://mikeborge.com/oeef.html?j=3267321200text/html
 http://mikeborge.com/0o4.jar200application/zip
 about:blank200text/html
 http://www.cru.ac.th/cru_web/js/easySlider1.7.js200application/x-javascript
 http://www.cru.ac.th/cru_web/Scripts/AC_RunActiveContent.js200application/x-javascript
 http://www.cru.ac.th/cru_web/source/swf/banner.swf200application/x-shockwave-flash
 http://www.cru.ac.th/cru_web/source/swf/clock.swf200application/x-shockwave-flash
 http://artisticgenepool.com/oaaf.html?j=3267321301text/html
 http://mikeborge.com/oaaf.html?j=3267321404empty
 http://mybodybuildingjourney.com/oeef.html?i=3267321301text/html
 http://mikeborge.com/oeef.html?i=3267321404empty
 http://www.cru.ac.th/cru_web/css/mainMenu.css200text/css
 http://www.cru.ac.th/cru_web/css/screen.css404text/html
 http://www.cru.ac.th/cru_web/css/topMenu.css200text/css
 http://www.cru.ac.th/cru_web/css/personMenu.css404text/html
Redirects
FromTo
http://www.cru.ac.th/http://www.cru.ac.th/cru_web/
http://mybodybuildingjourney.com/oeef.html?j=3267321http://mikeborge.com/oeef.html?j=3267321
http://artisticgenepool.com/oaaf.html?j=3267321http://mikeborge.com/oaaf.html?j=3267321
http://mybodybuildingjourney.com/oeef.html?i=3267321http://mikeborge.com/oeef.html?i=3267321
ActiveX controls
  • D27CDB6E-AE6D-11CF-96B8-444553540000
    NameValue
    Attributesmovie
    source/swf/clock.swf
    jQuery1366577423256
    147.0
    1022.0
    quality
    high
  • =================================
  • ตรวจ HTTP
  • =================================
  • โหลด HTTP Capture แบบ Proxy Request จะเห็นการติดต่อไปที่ เว็บมัลแวร์ mybodybuildingjourney.com

==============================================================
ตรวจ Whois
==============================================================
Domain name: mybodybuildingjourney.com
Registrant Contact:
Pete81
Petri Olsson ()
Fax:
Saarenvainionkatu 15 D 57
Tampere, FIN 33710
FI
Administrative Contact:
Pete81
Petri Olsson (holaluna81@yahoo.com)
+358.405079703
Fax: +1.5555555555
Saarenvainionkatu 15 D 57
Tampere, FIN 33710
FI
Technical Contact:
Pete81
Petri Olsson (holaluna81@yahoo.com)
+358.405079703
Fax: +1.5555555555
Saarenvainionkatu 15 D 57
Tampere, FIN 33710
FI
Status: Locked
Name Servers:
ns3321.hostgator.com
ns3322.hostgator.com
Creation date: 15 Oct 2009 16:41:05
Expiration date: 15 Oct 2013 16:41:05


+++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++

Link 
https://www.virustotal.com/th/url/e23ec6b60262684212b39c1751a04d5fe8c573beb91826b30c50684c257ee39f/analysis/
http://wepawet.iseclab.org/view.php?hash=66100e0d535a4c1119acb647613b4b70&t=1366577405&type=js
http://urlquery.net/report.php?id=2104305
http://checkip.me/whomap.php?domain=mybodybuildingjourney.com