Pages

วันพุธ, ธันวาคม 20

0 day Exploit Microsoft Word

ข่าวจาก Infosec.sran.org กล่าวว่า

US-CERT เตือนถึงช่องโหว่ที่สามใน Microsoft Word ที่แตกต่างจากช่องโหว่สองประเด็นก่อนที่มีรายงานก่อนหน้านี้ ช่องโหว่นี้เกิดจาก memory corruption error เมื่อจัดการกับเอกสาร Word ที่ผิดรูปแบบ โดยการหลอกล่อให้ผู้ใช้เปิดเอกสาร Word ที่สร้างขึ้นมาพิเศษ ผู้โจมตีสามารถเอ็กซิคิวท์โค้ดที่ต้องการหรือโจมตีแบบ denial of service ได้

US-CERT เตือนให้ผู้ใช้ Microsoft Word ไม่เปิดเอกสาร Word หรือไฟล์ที่แนบมาพร้อมกับอีเมลที่มาจากแหล่งไม่น่าเชื่อถือ หรือได้รับอย่างไม่คาดหวังจากแหล่งที่น่าถือ และใช้ซอฟท์แวร์แอนตี้ไวรัสสแกนไฟล์ที่แนบมาก่อนเปิดทุกครั้ง

รายละเอียดเกี่ยวกับโค้ดทดสอบช่องโหว่

http://www.us-cert.gov/current/current_activity.html#mswd3vl
http://www.eweek.com/article2/0,1895,2072969,00.asp

เหตุการณ์จริงที่พบ
ใน site หนึ่งที่พบ Exploit นี้
ระบบ SRAN Security Center จับบันทึกได้
เรามาผ่าพิสูจน์ (Forensic) Payload ของ Exploit ตัวนี้กัน
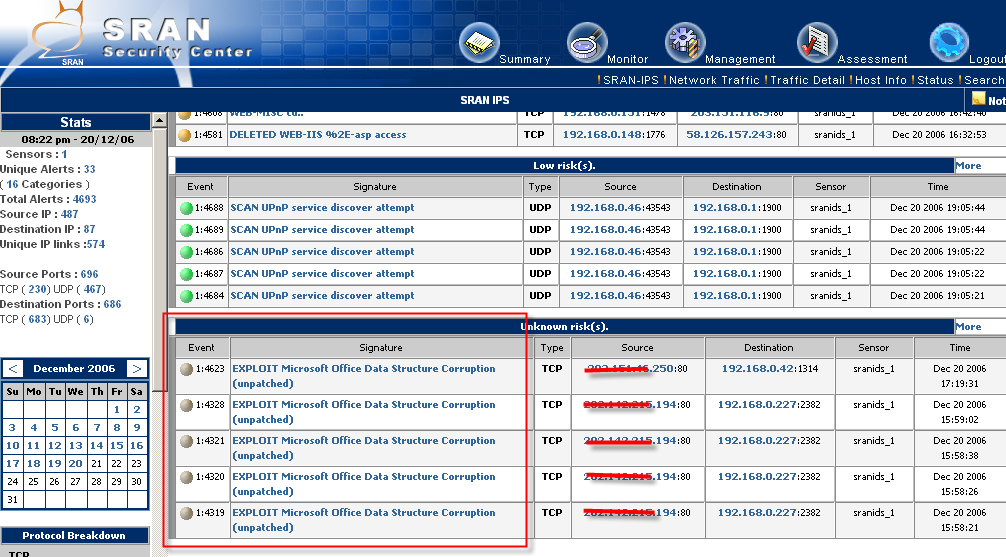
คลิกที่รูปเพื่อดูภาพใหญ่
การจับ SRAN ตาม Signature พบว่า "EXPLOIT Microsoft Office Data Structure Corruption" เป็น Unkown Risk เนื่องจากเข้ากลุ่ม 0 day attacks
ติดตาม Protocol แบบ TCP โดยมีการเชื่อมโยง จาก Source IP port 80 ไปยัง Destination port 2382 คงที่
เมื่อทำการ zoom ลงไปเพื่อดูค่า payload โดยใช้เทคนิค Deep packet Insepection จะเห็นได้ดังนี้
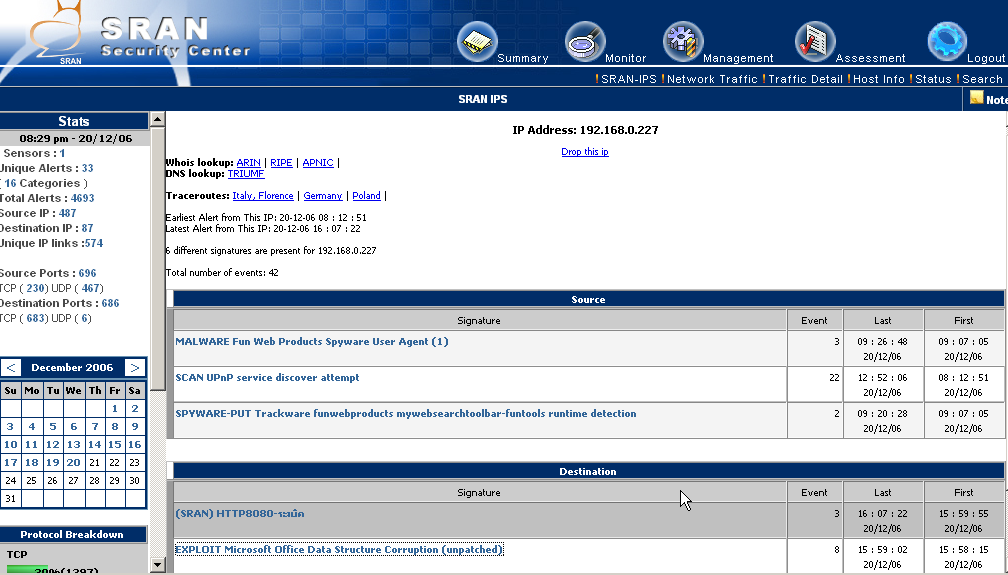
คลิกที่รูปเพื่อดูภาพใหญ่
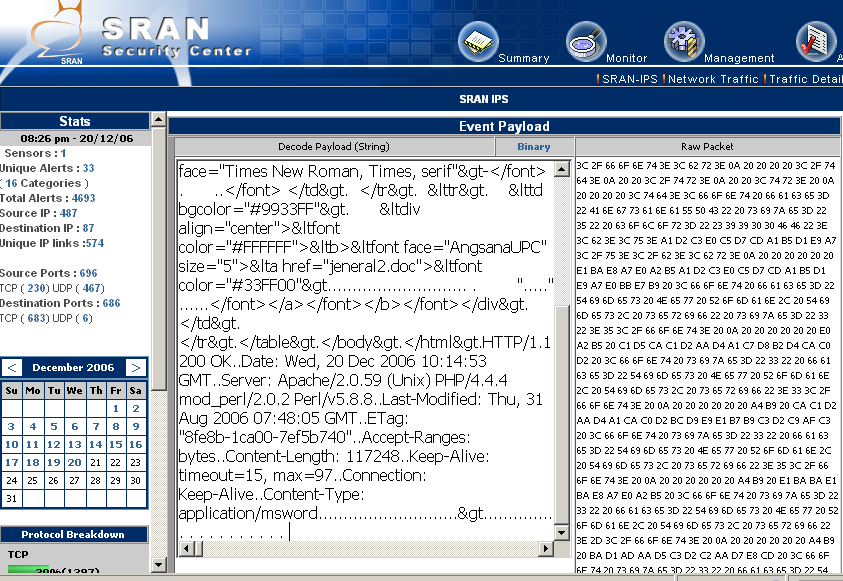
คลิกที่รูปเพื่อดูภาพใหญ่
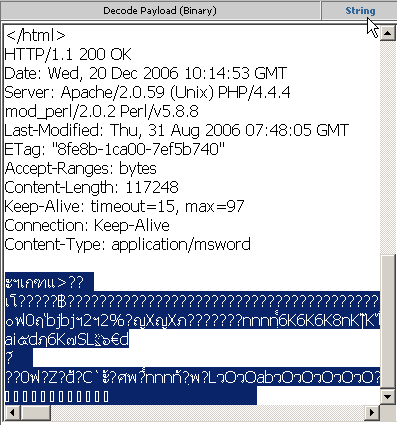
สังเกตว่าค่า Payload เมื่อทำเป็นค่า Binary จะเห็นเหมือนกันคือตามแทบสีน้ำเงินที่ได้ทำไว้ และ Raw Packet จะมีการเรียงตัวตามกรอบสีแดงที่เขียนไว้ ลักษณะเช่นนี้คือ 0 day Exploit Microsoft Word ซึ่ง ณ เวลาที่เขียนยังไม่มี Patch รักษา และมีโอกาสกลายเป็น Worm ได้ในช่วงเวลาอันใกล้

ตรวจจับโดยใช้ การเขียน signature snort สามารถใช้ได้ใน snort 2.4.x - snort 2.6.x

ขอบคุณ Shirkdog ผู้เขียน signature นี้ในวันที่ 14 ธันวาคม 2549 วันเดียวกันที่พบ 0 day นี้
alert tcp $EXTERNAL_NET $HTTP_PORTS -> $HOME_NET any (msg:”BLEEDING-EDGE EXPLOIT Microsoft Office Data Structure Corruption (unpatched)”; flow:established,to_client; content:”|CF 11 E0 A1 B1 1A E1|”; content:”|00 00 00|”; distance:617; within:3; byte_test:4,>,1677
215,0,relative,little; sid:2003212; rev:1;)


นนทวรรธนะ สาระมาน
Nontawattana Saraman
่

วันเสาร์, ธันวาคม 16

8 ปี Siamhelp จากวันนั้น ถึง วันนี้


ใกล้จะสิ้นปีอีกแล้วนะครับ .. เวลาสิ้นปีที่ไร ผมมักจะมองย้อนลงไปว่าปีนี้เราทำอะไรไปบ้าง เราทำอะไรให้ส่วนรวมไปบ้าง และเราทำอะไรให้ตนเองไปบ้าง ตนเองในที่นี้ คือ คิดอะไรทำอะไร อย่างที่คิดไว้หรือเปล่า หรือได้แต่คิด ไม่ได้ทำเสียที คิดย้อนกับไปแล้วปรากฏว่าได้แต่คิดเสียมากกว่า
เอาเถอะ ผมเป็นอย่างงี้แหละ ม้าตีนปลายประจำ ถึงอย่างไรเราก็ได้คิดและทำมาบ้างไม่น้อย ถึงแม้จะเป็นเพียงสิ่งเล็กๆ แต่ก็มีประวัติศาสตร์อยู่เช่นกัน
ณ ตอนนี้ย่างเข้าวันที่ 17 ธันวาคม 2549 ผมไม่ลืมย้อนหลังไปในปี 1999 หรือ ปี 2541 ผมได้เปิด Siamhelp ขึ้นมา เป็น Community เล็กๆ ที่ช่วยเหลือคนที่ติดไวรัสทางอินเตอร์เน็ต จากผมคนเดียว รวมตัวกันเป็นกลุ่ม มีอาสาสมัครมาช่วยกัน จัดทำ web site เผยแพร่ความรู้ จัดทำความรู้บนระบบ IRC และทำ Bot (script automate) เพื่อรักษาคนติดไวรัสทาง IRC ดูแล้วล้ำยุคเหมือนกันนะ เพราะแนวคิดอาสาสมัครในยุคนี้ก็ไม่ต่างอะไรกับแนวคิด Wikipedia จนกลายเป็นแนวคิด Web 2.0 ที่ทุกคนมีส่วนรวมกับการสร้างสังคมบน Web site เกิดเนื้อหาและเกิดการกระจายตัวความรู้ ไปทั่วโลก
เช้ามืดวันที่ 17 ธันวาคม 2541 ผมได้นำแนวคิดจากกลุ่ม Nohack (ซึ่งปัจจุบันนี้ แตกวงไปทำพวกโปรแกรม Anti virus หลายๆยี่ห้อไปแล้ว) มาเปิดในประเทศไทย โดยเริ่มต้นที่ IRC server dal.net ปัจจุบันนี้ไม่ทราบยังอยู่หรือไม่ จากนั้นก็กระจายตัวไปที่ Webmaster IRC และต่อกันไปเป็นชุมชน Online ขึ้นมา
The image “http://photos1.blogger.com/x/blogger/4859/3575/200/844222/siamhelp_hr.gif” cannot be displayed, because it contains errors. ปัจจุบัน Siamhelp ไม่มีแล้วนะครับ เนื่องจากตัวแทนกลุ่มหลายคน ทำงานทำการแล้ว ไม่ค่อยมีเวลา และก็สลายไปเอง แต่กลุ่มดั้งเดิม ก็ยังอยู่ในแวดวง IT Security เมืองไทย จากที่เป็นนิสิตนักศึกษา มาเป็น โปรแกรมเมอร์ มาเป็นวิศวะกรระบบ อื่นๆ อีกมากมาย หลากหลายอาชีพครับ จากนั้นได้มีการรวมตัวกันอีกในปี 2546 ช่วงต้นปี จากอดีตกลุ่ม Siamhelp 2 คน และได้จัดทำระบบชื่อว่า SRAN ขึ้นในปีเดียวกัน โดยใช้สัญลักษณ์ แมววิเชียรมาศ เป็น โลโก้ และมีคำเต็มว่า Security Revolution Analysis Network ที่เป็นเช่นนี้ได้ เพราะเรามีความรักในงานด้านนี้ และค้นคว้าหาความรู้ จนกลายเป็นเทคโนโลยีเพื่อการป้องกันภัยทางระบบเครือข่าย ที่เป็นทั้งรูปแบบ Hardware หรือ Appliance จนถึงวันนี้ทีมงานพัฒนา SRAN เกิดขึ้นเกือบ 3 รุ่น แล้วครับ จากเศษกระดาษที่เขียนไว้ จน เป็นความจริงในเชิงพาณิชย์ ถึงแม้อาจไม่โด่งดังมาก แต่สำหรับผมแล้ว รับได้ระดับหนึ่ง ในปีหน้า 2550 8 ปี siamhelp 4 ปี SRAN อย่างน้อยก็มีประวัติศาสตร์ให้ควรจดจำ
The image “http://www.gbtech.co.th/images/sran/SRAN-Anti-Virus/siamhelp_logo_ss.gif” cannot be displayed, because it contains errors. Logo แรก siamhelp ในอดีต ออกแบบโดย Ki_Mi (joy)
Logo SRAN ในปัจจุบัน

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันพฤหัสบดี, ธันวาคม 14

ที่ไหนๆ ก็เล่น P2P

P2P ต้นเหตุทำให้ Network ถ่วม <อ่านเพิ่มเติมได้ที่ http://www.sran.org/index_html/Network_flood>

ตัวอย่างเครือข่ายที่มี Traffic ถ่วม ก็เพราะที่ไหนๆ ก็เล่น P2P

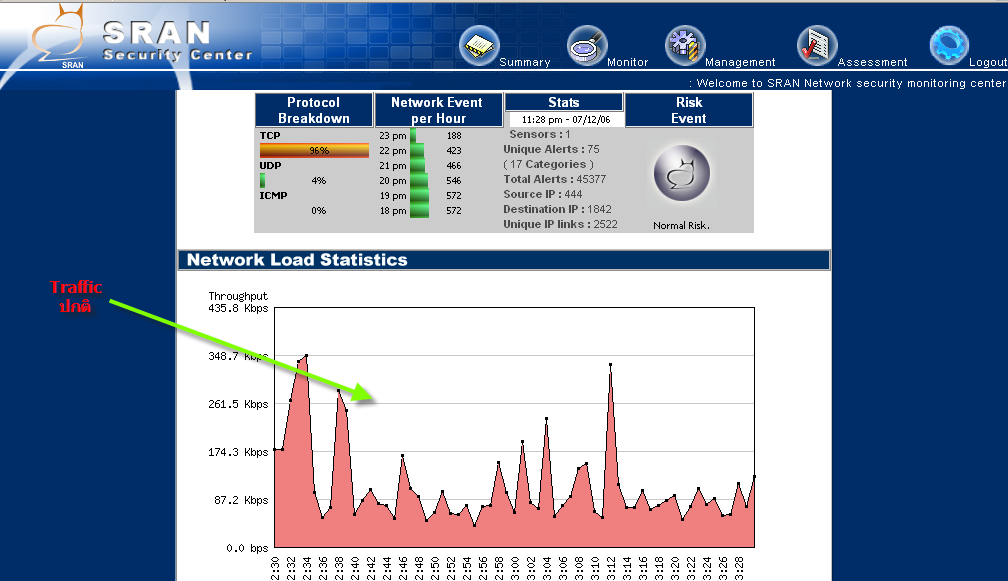
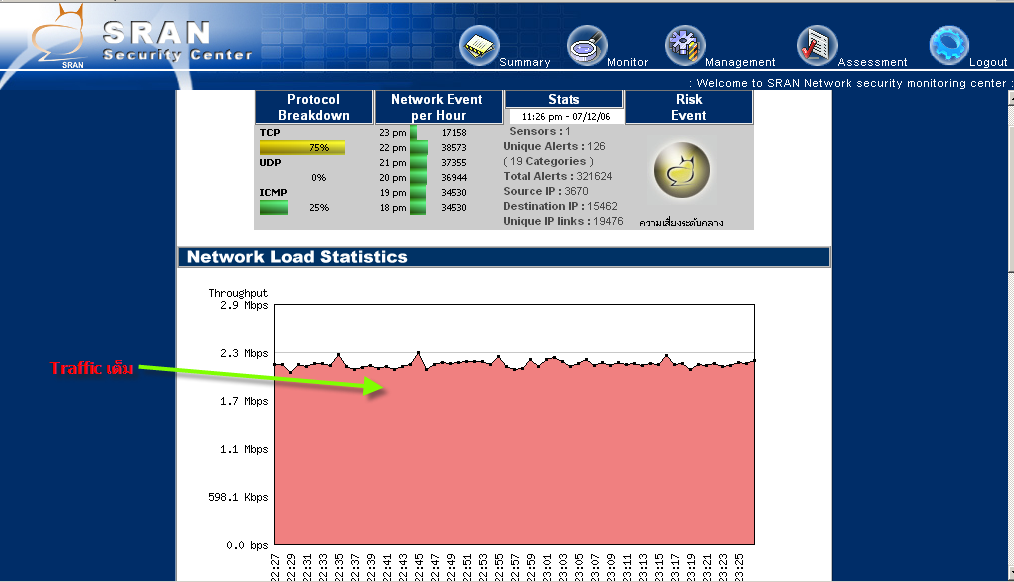
ในหน้าจอระบบ SRAN Securityมีจุดสังเกตที่จะสามารถทราบถึงอาการของเครือข่ายว่ามีการใช้งานข้อมูลอย่างหนาแน่นหรือไม่เราสามารถตรวจดูได้จากหน้า summary

รูปที่ 1 แสดงถึงจำนวนข้อมูลที่รับและส่งบนเครือข่ายคอมพิวเตอร์ ที่เป็นปกติ

รูปที่ 2 แสดงถึงจำนวนข้อมูลที่รับและส่งบนเครือข่ายคอมพิวเตอร์ ที่ผิดปกติ

จะเห็นได้ว่าในรูปที่ 2 มีความหนาแน่นของการรับส่งข้อมูล บนเครือข่ายจำนวนมาก และอาจส่งผลทำให้เครือข่ายคอมพิวเตอร์นั่นทำการรับและส่งข้อมูลใหม่ที่เกิดขึ้น ทำได้ช้าและไม่คล่องตัว

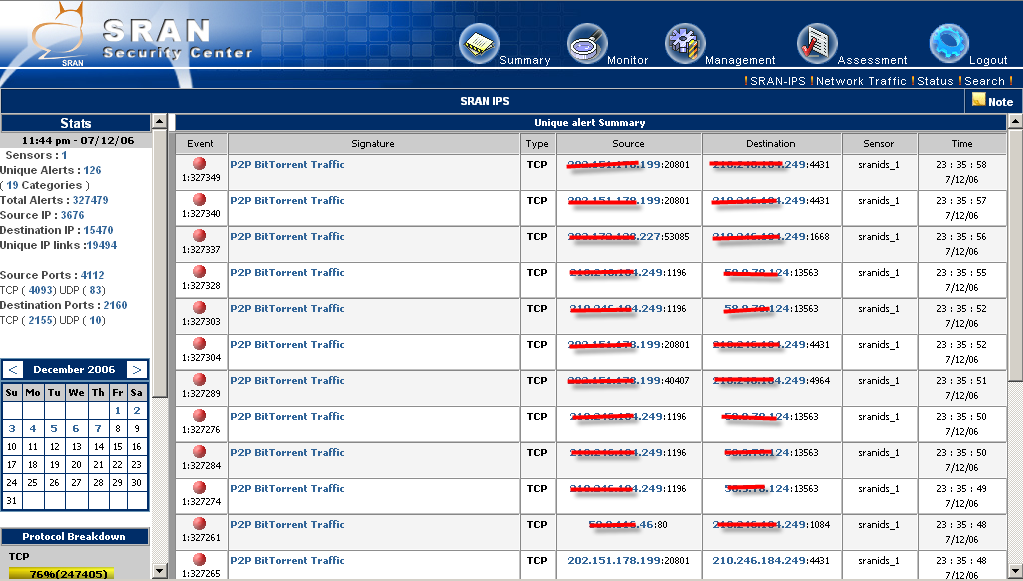
เรามาพิจารณากันว่าเหตุของปัญหาเครือข่ายคอมพิวเตอร์ ที่ทำให้รับและส่งข้อมูล ช้า เกิดจากอะไร

รูปที่ 3 ภาพการใช้โปรแกรม P2P ที่เกิดขึ้นบนเครือข่ายคอมพิวเตอร์ที่มีความหนาแน่นในการรับส่งข้อมูล (คลิกที่รูปเพื่อดูภาพใหญ)่

ภัยคุกคามที่อาจเกิดจากการเล่น P2P นอกจากทำให้ bandwidth ของเครือข่ายคอมพิวเตอร์นั่น เต็มแล้ว ยังอาจส่งผลให้ malware บางชนิดหลุดแถมมากับการ download จาก dark site ได้บางที่ได้เช่นกัน และสำคัญที่สุดการ download โดยใช้เทคโนโลยี P2P มักจะละเมิดลิทธิสิทธิทางปัญญา ไม่ว่าเป็นหนัง ละคร เพลง และอื่นๆ โดยส่วนใหญ่แล้วมักเป็นเรื่องที่ไม่มีประโยชน์กับองค์กรนัก

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันอังคาร, ธันวาคม 12

FM 99.5 เพลงสากลดีๆ กับ DJ รุ่นเก๋า

ผม แทบไม่ได้ฟังเพลงตามคลื่นวิทยุ เนื่องจากหาคลื่นแบบถูกใจแทบไม่ได้ พักหลัง สัก 3 - 4 ปี จึงฟังแต่คลื่นวิทยุที่เป็นเนื้อหาสาระ ทั่วไปไม่ว่าเป็นคลื่น 96.5 ปกติฟังช่วงวันเสาร์ และ อาทิตย์ และช่วงวันธรรมดา ช่วงเที่ยงๆ , คลื่น 100.5 ฟังช่วงดึกๆ ชอบมากในรายการสวนอักษร ช่วงตีสี่ และคลื่น 101 เป็นต้น
ช่วงปลายเดือนพฤศจิกายน บังเอิญวิทยุในรถผม จำคลื่นที่บันทึกไว้ไม่ได้ เนื่องจากวันก่อนเปิดไฟไว้ รถแบทหมด เลยต้องหาคลื่นใหม่อีกครั้ง และหมุนไปเจอคลื่นนี้เข้า บรรยากาศเหมือนเจอเพื่อนเก่า เมื่อได้ยินเสียง DJ กลุ่มนี้ มีแนวเพลงสากล ทั้งเก่าและใหม่ พร้อมข้อมูลที่กลั่นจากประสบการณ์ ในคลื่น FM 99.5 ชื่อ The Raido มีนักจัดรายการ มืออาชีพ
DJ ที่จัดประกอบด้วย วิโรจน์ ควันธรรม หัวหอกคลื่นขิงแก่ , มาโนช พุฒตาล ดูและอ่าน ติดตามงานผู้ชายคุณภาพคนนี้มาตลอด , วาสนา วีระชาติพลี เพลงเด็กแนวรุ่นแรก , พิทยากร ลีลาพัฒน์ ข้อมูลดีมากครับ ฟังช่วงวันเสาร์ อาทิตย์ ช่วงบ่ายๆ , เป็นเลิศ หทัยเทียม เพลง Jazz ดีๆ , เดือนเพ็ญ สีหรัตน์ , ณัสรุจน์ แข็งแรง , The Piano และอื่นๆ คุณภาพเพลง และ ข้อมูลสาระเกี่ยวกับเพลงสากล มีครบ ฟังแล้วยิ้มครับ คลื่นนี้ : )

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันจันทร์, ธันวาคม 11

ออกแบบ SRAN ในปีหน้า 2007

วันหยุดติดต่อกัน 3 วัน คือ เสาร์ อาทิตย์ และ จันทร์ วันหยุดชดเชยรัฐธรรมนูญ ใน 3 วันที่ผ่านมานี้ สมองผมคิดถึงการออกแบบ SRAN ใน Version ใหม่ ...
ในปีที่ผ่านมา เราได้เปลี่ยนแปลง SRAN Appliance โดยแบ่งเป็น 2 อุปกรณ์ คือ ที่เป็นแบบ
1. Security Gateway หรือในศัพท์แฟชั่นเรียกว่า UTM (Unified Threat Management) โดยต่อยอดและ comply ใหม่จาก 2 OS ได้แก่ BSD และ Linux โดยใช้ชื่อเรียก Product นี้ว่า "SRAN Wall:
2. Security Center ที่เป็นพระเอกของเราประจำปี สองปีที่ผ่านมา เพราะเป็นลูกผสม ระหว่างระบบ IDS/IPS บวกความสามารถ VA (Vulnerability Assessment) และรวม VM (Vulnerability Management) ในตัว และใช้ชื่อเรียก Product นี้ว่า "SRAN Security Center"

ในปี 2007 ที่กำลังจะถึงไม่กี่วัน ผมคิดว่า จะรวม .. หรือ ทำการเพิ่มความสามารถในตัว SRAN Security Center มี 2 ทางเลือก นั่นคือรวม UTM + IPS + VA +VM หรือ สร้างใหม่บนพื้นฐานโครงสร้างเดิมของ SRAN Security Center
หนักใจเหมือนกัน .. เพราะการรวมหลายฟังชั่นการทำงานบนเครื่องเดียวกัน คงไม่ใช่สิ่งที่ดีแน่ เทียบจาก UTM หลายๆ ครั้งที่ใช้งานพร้อมกันมักจะทำได้ไม่ดีนัก

ผมจึงหันกลับมาคิด ถึงสิ่งที่ควรจะได้รับจากผู้ใช้งาน และพยายามสนองตอบความต้องการผู้ใช้ ถ้าเป็นศัพท์วัยรุ่นก็เรียกว่า "ให้โดนใจที่สุด" ถ้าเป็นอย่างงั้นแล้ว Products ในชื่อแบนด์ SRAN version ใหม่นี้ ต้องมีความพิเศษกว่า และต้องลบความสับสนการใช้เรียกชื่อ Product ผมจึงคิดว่าเราควรจะเปลี่ยนชื่อใหม่ และต้องหาคำว่าโดนใจ แบบไหนที่ทำให้ฟังชั่นการทำงาน SRAN ทำได้แบบ "โดนใจผู้ใช้งานมากที่สุด"
ผมสรุปได้ดังนี้
1. ต้องใช้งานง่าย และไม่ส่งผลกระทบกับระบบอื่น
2. ต้องมีการมองเห็นความผิดปกติที่เกิดขึ้นบนเครือข่ายคอมพิวเตอร์ได้อย่างถูกต้อง
3. สามารถใช้เป็นเครื่องมือในการค้นหา สืบหา และวิเคราะห์ปัญหา ของระบบเครือข่ายได้อย่างถูกต้อง
4. สามารถจัดเก็บ inventory Network/PC ได้แบบมี Data Base ทั้งที่ทำงานแบบ Passive / และติดตั้ง agent
5. สามารถที่ประมวลผล Log ที่เกิดขึ้นในอุปกรณ์ เพื่อทำการเปรียบเทียบให้เข้ากลุ่มของ Compliance หรือ มาตรฐานด้าน IT Security เช่น ISO17799 เป็นต้น
6. ทำการบริหารจัดการ จากศูนย์กลางได้ ทั้งที่ SOC แบบ in site และ SOC แบบ out site
ึ7. สามารถใช้งานกับ SRAN Anti virus ได้ โดยไม่ต้องเสียค่า License Anti virus Software อื่นๆ อาจทำได้มากกว่าที่คิด เช่นนำ NAC มาใช้เพื่อกักเครื่องที่ติดไวรัส และแยกวงให้อยู่อีก VLAN ซึ่งตอนนี้ก็มีแนวทางในการปฏิบัติแล้วเช่นกัน
โดยในช่วงเรียก ผมขอใช้ชื่อ SRAN รุ่นนี้ว่า Fortress ที่แปลว่า ป้อมปราการ , สถานที่ปลอดภัย หรือ ที่มั่น
เรียกชื่อเต็มว่า "SRAN Fortress"
แล้ว SRAN Wall และ SRAN Security Center ล่ะ ?
คำตอบก็คือ SRAN Wall ในปีหน้าจะเป็น CD install ส่วน Hardware สามารถจัดหาได้ตามต้องการ
ส่วน SRAN Security Center จะทำงานบน Data Center หรือ SOC แทน เรียกง่ายๆ ว่าเป็นระบบ Backoffice ด้านหลังภาพ ที่จะทำงานกับ SRAN Fortress
ส่วนรุ่นของ applinace อาจมีการเปลี่ยนแปลงรุ่นใหม่ เฉพาะที่จะเป็น SRAN Fortress นะครับ

ตอนนี้อยู่ในระหว่างการออกแบบ ครับ ระบบหลังบ้าน หรือที่เรียกว่า Backoffice ที่ใช้บริหารจัดการจากศูนย์กลาง อาจตั้งอยู่ที่ SOC ที่ ISP หรือ ใน site ลูกค้าก็ได้ ระบบนี้ผมคิดว่าจะประยุกต์แนวคิด Web 2.0 ที่ทำให้ทุกคนที่ใช้งานมีส่วนร่วมในการเฝ้าระวังภัยบนเครือข่ายของตนเอง และเป็นฐานข้อมูลการสร้างองค์ความรู้ด้าน IT security ในองค์กร หรือผู้รับบริการนั่น


ตอนนี้คงต้องหาชื่อที่เหมาะ และแนวทางที่เป็นไปได้ในทางปฏิบัติมาที่สุด ส่วนการออกแบบอุปกรณ์นี้ จะอยู่ตำแหน่งในเครือข่ายคอมพิวเตอร์ (Network) ผมจะแอบมาเผยแพร่ให้ฟังครั้งหน้า ตอนนี้อยู่ในเศษกระดาษอยู่ อดใจรออีกนิดครับ

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันจันทร์, พฤศจิกายน 27

เหตุของปัญหา(เครือข่ายคอมพิวเตอร)์

ในงานเปิดตัว Cyfence ของ CATTelecom และงาน Netday ที่ มหาวิทยาลัย เกษตรศาสตร์ บางเขน ได้มีการบรรยาย หัวข้อ Sufficient Network Security การสร้างเครือข่ายให้ปลอดภัย อย่างคุ้มค่าการลงทุน และพอเพียง โดยใช้ SRAN
ในงานได้กล่าวถึง การสร้างกรอบความคิด เพื่อแก้ไขปัญหาเครือข่ายคอมพิวเตอร์ อย่างเป็นระบบ โดยใช้หลักพุธศาสนา มาช่วย นั้นคือใช้หลักการแก้ไขปัญหาตาม อริยสัจ 4 ได้แก่
ทุกข์ = ปัญหาระบบเครือข่ายคอมพิวเตอร์
สมุทัย = เหตุของปัญหาระบบเครือข่ายคอมพิวเตอร์
นิโรจ = การแก้ไขปัญหา
มรรค = ทางออก และ สร้างความยั่งยืน

หลักการวิเคราะห์ปัญหาเครือข่าย ผมได้เสนอหลักการคิดแบบ 3 in 3 out พิจารณา ข้อมูล ที่วิ่งเข้าและออก ผ่าน จุดหลัก 3 จุด ได้แก่
Internet , Network , Host in / out


และปัญหาเหล่านี้ อาจจะเกิดจาก ทั้งที่เป็นคน และไม่ใช่คน ทั้งที่เจตนา และ ไม่เจตนา บนความรู้เท่าไม่ถึงการณ์
ที่เป็นคน ก็ได้แก่ พวกนักโจมตีระบบ (Hackers) โดยมีทั้งเจตนา และไม่เจตนา หากไม่เจตนา มักเป็น Script Kiddy ที่ทำการค้นหา Exploit ใหม่ๆ ใน Internet และทำการ scan เพื่อเข้าถึงระบบ แต่ตนเองอาจไม่รู้ตัวว่าได้เข้าถึงระบบไปแล้ว
ส่วนใหญ่ที่ไม่ใช่คน มักเรียกว่าพวก Robot หรือ Botnet โดยเกิดจาก Malware
ดังนั้นการรู้จัก Malware จึงเป็นเรื่องที่ควรศึกษา
ความหมายของ Malware ในแบบฉบับของผม คือ ความไม่ปกติ ที่ สูญเสีย C (Confidentiality) I (Integrity) และ A (Availability) อย่างใดอย่างหนึ่ง หรือ ทั้งหมด จนทำให้เกิดเป็น Virus , Worm , Trojan , Spyware , Backdoor และ Rootkit


ซึ่งอาจจะเกิดจาก เจตนา ของ Hacker เพียงคนเดียว และส่งต่อความสูญเสียข้อมูลในรวบแบบต่างๆ โดยมีการสะพานเชื่อมต่อคือ Botnet
Botnet ทำให้เกิดภัยคุกคามที่ไม่สามารถเกิดขึ้นเองได้ตามลำพัง
ภัยคุกคามที่ไม่สามารถเกิดขึ้นเองได้ตามลำพัง ได้แก่ Spam (อีเมล์ขยะ) , DoS/DDoS (การโจมตีเพื่อทำให้เครื่องปลายทางหยุดการทำงานหรือสูญเสียความเสรียฐภาพ) , และ Phishing (การหลอกหลวงในโลก Cyber)


ภัยคุกคามที่ไม่สามารถเกิดขึ้นในเองตามลำพัง ต้องอาศัย Botnet ที่อาจรับคำสั่งจาก ผู้ที่เจตนา ใน IRC , IM หรือ การแนบ files ที่หวังผลใน e-mail ซึ่งหากต้องการอ่านข้อมูลเพิ่มเติม ผมเคยเขียนเรื่อง Dark side of Internet

และภัยคุกคามที่เกิดจาก ทั้งเจตนา และ ไม่เจตนา และทั้งที่เป็นคน และ ไม่ใช่คน ล้วนแต่สร้างความเสียหายให้กับเหยื่อ ที่ รู้เท่าไม่ถึงการณ์
เพราะความไม่รู้ เราจึงต้องสร้างความรู้ เพื่อสร้างภูมิต้านทางให้กับ คนอื่น เมื่อเขาได้อยู่บนโลก Online

ตัวอย่างบางตอนที่บรรยายในงาน


นนทวรรธนะ สาระมาน
Nontawattana Saraman

24 / 11 / 49

วันพุธ, ตุลาคม 25

บรรยายในงานเปิดตัว Cyfence

CAT Telecom จัดงานเปิดตัวบริการใหม่ล่าสุด ‘Cyfence’ บริการการรักษาความปลอดภัยระบบเครือข่ายเทคโนโลยีสารสนเทศ ในวันอังคารที่ 24 ตุลาคม 2549 เวลา 10.00 น. ณ ห้องบางกอก คอนเวนชั่นเซ็นเตอร์ ชั้น 5 เซ็นทรัล พลาซ่า ลาดพร้าว
ในงานนี้ทางบริษัท Global Technology Integrated ผู้ผลิตเทคโนโลยี SRAN ได้ร่วมบรรยายหัวข้อ Sufficient Network Security บรรยายโดย นายนนทวรรธนะ สาระมาน ผู้จัดการฝ่ายผลิตภัณฑ์บริษัท Global Technology Integrated ในการบรรยายครั้งนี้มีเพื่อสร้างความตระหนักในการ ประยุกต์เทคโนโลยีด้านความปลอดภัยข้อมูลสารสนเทศ นำมาใช้ให้เกิดความคุ้มค่าแก่การลงทุน บนความพอเพียงและเรียบง่าย ซึ่งเป็นแนวคิดที่ทางบริษัทได้มีเจตนาจะเผยแพร่ให้กับทางสาธารณะชนให้เกิดประโยชน์กับสังคมไทยต่อไป

ตัวอย่างการบันทึกการบรรยายคลิกเพื่อดู video ที่รูป


นนทวรรธนะ สาระมาน
Nontawattana Saraman