Pages

วันจันทร์, มีนาคม 5

นิพพานมีอยู่จริงในปัจจุบัน

.....นิพพานมีอยู่จริงในปัจจุบัน ถ้าใครออกจากปัจจุบันไม่เห็นเลย ทุกเขญาณัง มันเกิดขึ้นกับจิตนี่เอง ให้พิจารณากายในมากๆ นิพพานไม่อยู่ตามต้นไม้ อยู่ที่จิตใจหมดอาสวะทั้งหลายนั่นเอง

บทสนทนา
หลวงปู่บุดดา ถาวโร
ศิษย์: หลวงปู่ครับ นิพพานโลกุตระ เป็นอย่างไร
หลวงปู่: มันก็หมดอาสวะซิ อวิชชาไม่เหลือ
ศิษย์: จิตยังอยู่ไหมครับ
หลวงปู่: จิตปรมัตถ์ไป เจตสิกปรมัตถ์ รูปปรมัตถ์จิตยังอยู่ มันเกิด-ดับ มันเป็นสังคตะไป ไม่ใช่สัตว์คนเป็นสังคตธรรม สังคตธรรมมีอยู่ อสังคตะธรรมมีอยู่ วิราคะธรรมมีอยู่ แต่ไม่ใช่สัตว์ไม่ใช่คนเท่านั้น
ศิษย์: หมดสมมุติ หมดความยึดถือไช่ไหมครับ
หลวงปู่: .ฮื้อ! มันไม่มีอาสวะ ไม่มีอวิชชาสวะ ไม่มีอวิชชาสังโยชน์ ไม่มีอวิชชานุสัย ล่ะก็ กิเลส กรรม วิบาก มันก็ไม่มี จิตไม่มีนาม-รูปของขันธ์แล้ว มันเหนือนาม-รูปของขันธ์แล้ว สังคตะมันเหนือขันธ์ ๕ วิราคะธรรมมันเหนือขันธ์ ๕ (เหนือ คือ ไม่ถูกครอบงำ ไม่มีอุปาทานขันธ์ ย่อมไม่กลับกำเริบอีก)ขันธ์ ๕ ยังมีนามรูปติดต่อกันทางอายตนะธาตุนี่ ส่วนนิพพาน ปรมัตถ์นี้ไม่เกิดไม่ดับเป็นอสังคตะธรรม แต่ จิต เจตสิก รูป ปรมัตถ์นี้ยังเกิดดับเป็นสังคตะธรรม วิราคะธรรม ไม่มีราคะ หมดราคะถึงโลกุตระแล้วนั่น ไม่มีราคะโทสะ โมหะ เผาลนแล้ว
ศิษย์: เมื่อดับจิต แล้ว นิพพาน สูญ ไม่เหลืออะไรเลยหรือปล่าวครับ..
หลวงปู่: นิพพานไม่สูญ เป็นแต่อาสวะกิเลสสูญ อวิชชา ตัณหา อุปาทาน กรรม วิบาก มันสูญ แต่ สังคตะธรรม อสังคะธรรม วิราคะธรรม มันไม่ได้หมดไปด้วย บารมี ๓๐ ทัศน์ที่พระพุทธเจ้าสร้างเป็นของไม่ตาย แต่ว่าตัวบุญต้องเปลี่ยนแปลงไปจนกว่าพระโพธิสัตว์ตรัสรู้ เพราะถ้าเป็นตัวบุญอยู่กับพระเวสสันดรก็ไม่ตรัสรู้ซิ ก็ได้เป็นกษัตริย์ไม่ตรัสรู้ซิ แต่เพราะสละหมดอย่างพระเวสสันดร เที่ยวออกค้นคว้าถึง ๖ ปี(ซึ่งก็ต้องอาศัยบารมี อันเป็นนิสัยที่สั่งสมมา) จึงตรัสรู้ พระพุทธเจ้าบางองค์ก็อายุไม่เท่ากันมาองค์ปัจจุบันอายุ ๘๐ ปี (แล้วแต่บารมี)
ศิษย์: ที่เขาว่าไปเที่ยวเมืองนิพพาน น่ะเขาไปกันได้จริงหรือป่าวครับ
หลวงปู่: .เที่ยวได้แต่ปริยัติน่ะซิ พูดเอาภาคปริยัติก็เที่ยวได้ ภาคปฏิเวธเที่ยวได้ที่ไหนล่ะ มันมีบอกเมื่อไหร่ล่ะ
ศิษย์: .แล้วอย่างมโนมยิทธิล่ะครับ
หลวงปู่: นั่นมันเรื่อง พุทธนิมิต ธรรมนิมิต สังฆนิมิต ก็ตามใจซิ ก็นิมิตมันมีอยู่ หลับตาลืมตาก็มี มีของพระอริยะเจ้า พระพุทธเจ้าก็แสดงพุทธนิมิต ธรรมนิมิต สังฆนิมิต ได้ ให้เห็นกันทั่ว กามโลก รูปโลก อรูปโลก ให้เขาได้เห็นกันเมื่อครั้งเสด็จลงจากดาวดึงส์นี่ ก็จิตนี่ล่ะมันรับธรรมะ นอกจากกายกับจิตแล้วจะเอาอะไรไปรับล่ะ กายกับจิตนี่ล่ะมันรองรับพระไตรปิฎก พระพุทธเจ้ารู้นรก ๒ ชั้น นรกชั้นนอก นรกชั้นใน สวรรค์ชั้นนอก สวรรค์ชั้นใน นิพพานชั้นนอก นิพพานชั้นใน มันต้องมีภายนอกภายในพิสูจน์กันดู ดูนิพพานกันอย่างนี้ อ่านพระไตรปิฎกกันอย่างนี้ซิ นิพพานไม่ใช่รูปขันธ์ ไม่ใช่นามขันธ์ มันเหนือรูปขันธ์ นามขันธ์ สร้างบารมีมาก็เอาเป็นเครื่องมือ สร้างบารมีต่างหากล่ะ นามรูปนี่ตรัสรู้แล้วเอาไปเมื่อไหร่ล่ะ บารมี ๓๐ ทัศน์ ไม่ใช่ตัวขันธ์ ๕ มันเหนือขันธ์ ๕ พระพุทธเจ้าตรัสรู้แล้วก็เหลือขันธ์ ๕ พระปัจเจกพุทธเจ้า และพระสาวกทั้งหลายตรัสรู้ ละสังโยชน์ แล้วก็เหลือยังขันธ์ ๕ เขายังเขียนรูปโลกไว้ให้ดู แต่อยู่เหนือขันธ์ ๕

คัดลอกจาก
พระนิพพนาน จากคำครูอาจารย์์

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันเสาร์, มีนาคม 3

เทคโนโลยีที่ใช้ในการเก็บบันทึกข้อมูลจราจรตามกฎหมาย


เมื่อวันที่ 3 มีนาคม 2551 ผมได้รับเกียรติจากทาง สำนักบริการเทคโนโลยีสารสนเทศภาครัฐ (สบทร.) ให้ขึ้นบรรยาย เทคโนโลยีที่ใช้ในการเก็บบันทึกข้อมูลจราจร เพื่อให้สอดคล้องกับ พ.ร.บ. ว่าด้วยการกระทำผิดเกี่ยวกับคอมพิวเตอร์ 2550 ผมนำเสนอเทคโนโลยี Hybrid Log Recorder เนื่องจากการบรรยาย มีเวลาให้ผมได้บรรยายไม่มากนัก คือประมาณ 15-20 นาที ซึ่งขอบอกตรงๆ หากภาคเอกชนเชิญผมไปบรรยาย และให้เวลาเช่นนี้ ผมคงไม่รับ ผมอยากบรรยายสักครึ่งวันเป็นอย่างน้อย เนื่องจากการพูดผมติดเครื่องช้า นี้ก็เพราะภาครัฐที่เป็นส่วนสำคัญของประเทศ ผมจึงตัดสินใจมา ถึงแม้จะมีบางประเด็นที่ผมไม่สามารถอธิบายได้ในช่วงเวลาสั้นๆ ผมจึงนำมาลง blog เพื่อสร้างความเข้าใจเป็นตัวอักษรได้อ่านกัน ก่อนที่จะเรียนรู้ถึงกรรมวิธีการเก็บบันทึกข้อมูลจราจรอย่างไร นั้น ผมอยากให้ทำความเข้าใจ คำศัพท์ ที่เรียกว่า Log คือ อะไรเสียก่อน

จากการประกาศกฏกระทรวง เราจะพบ 3 ศัพท์ ที่ต้องสร้างความเข้าใจ นั้นคือ

คำว่า Data Traffic , คำว่า Data Archive และ คำว่า Data Hashing คืออะไร

Data Traffic คือข้อมูลจราจร ซึ่งข้อมูลจรารจรนี้เกิดขึ้น จากการสื่อสาร ที่มีฝั่งส่งข้อมูล และ ฝั่งรับข้อมูล ตามกลไกล ของ OSI 7 layer ซึ่งเป็นเส้นทางลำเลียงข้อมูล ผมมักจะกล่าวถึงรูปที่สร้างความเข้าใจง่ายได้ชัดขึ้นคือ หลักการที่ผมคิดขึ้นเองนั้นคือ 3 – in 3 – out

ซึ่งข้อมูลที่ไหลเวียนบนระบบเครือข่าย จะไม่สามารถดูย้อนหลังได้เนื่องจากเป็น Real – Time การดูย้อนหลังได้มีวิธีการเดียวคือ ดูจาก “Log”
ซึ่งในความหมายของ Log คืออะไรนั้น ผมให้คำนิยามว่า “ข้อมูลการใช้งานที่เกิดขึ้นแล้ว ซึ่งมีผลให้เกิดการเปลี่ยนแปลงในปัจจุบัน”

คุณเคยได้ยินคำกล่าวที่ว่า อากาศที่เราหายใจอยู่ ได้รับอิทธิพลจากแพนตอลใต้น้ำในมหาสมุทรแปซิฟิค และ ผีเสื้อกระพือปีกในประเทศจีน ก็อาจส่งผลให้เกิดพายุเฮอริเคนที่อเมริกา นี้คงเป็นเพราะทุกอย่างมันประสานความสอดคล้องกันอยู่เป็นห่วงโซ่ของความสัมพันธ์กันจากสิ่งหนึ่งไปสิ่งหนึ่ง บนเงื่อนไขของกาลเวลา การดำรงชีวิตของเราก็เช่นกัน ทุกรายละเอียดที่เราเคลื่อนไหว ก็ย่อมสร้างความเปลี่ยนแปลงให้เกิดขึ้น ไม่เคยหยุดนิ่ง วงโคจรของโลกมนุษย์หมุนรอบตัวเอง หมุนรอบดวงอาทิตย์ การหมุนนั้นทำให้สิ่งมีชีวิตได้มีการเปลี่ยนแปลง การหยุดนิ่ง หรือไม่เปลี่ยนแปลง มีอยู่อย่างเดียวนั้นคือไม่มีชีวิตอยู่

นี้เองจึงเป็นเหตุผลที่ผมให้คำนิยามว่า Log คือ ข้อมูลการใช้งานที่เกิดขึ้นแล้ว ซึ่งมีผลให้เกิดการเปลี่ยนแปลงในปัจจุบัน

ขอยกตัวอย่างเพื่อห้เห็นภาพความสัมพันธ์ที่เชื่อมโยงกัน จนเราไม่รู้ตัว เพียงคุณเอานิ้วกดที่ปุ่ม Enter ที่เครื่องของคุณเอง เพื่อเข้าเว็บไซด์ใดสักเว็บไซด์หนึ่ง ก็เกิดการเปลี่ยนแปลงขึ้นแล้ว แม้ว่าการกระทำนั้นไม่มีผลต่อความเสรียฐภาพเครื่อง Web Server เลยแม้แต่นิดเดียว แต่การสื่อสารของคุณและเว็บไซด์นั้น ก็จะเกิดร่องรอยแห่งการเปลี่ยนแปลงขึ้น เว็บไซด์นั้น ก็มีสถิติในวันนั้นมีหมายเลขไอพีของคุณ เข้าเยี่ยมชม เว็บไซด์
การรับส่งข้อมูลเกิดขึ้นแล้ว หรือถูกบันทึกไว้เป็น Log บนเว็บไซด์นั้นแล้ว จากปุ่ม Enter ของคุณผ่านการ์ดแลน หรือ Wi-fi จากเครื่องคุณเอง วิ่งตรงสู่ระบบเครือข่ายที่คุณอาศัยอยู่ วิ่งไปสู่ระบบอินเตอร์เน็ต จาก ISP ที่คุณใช้ เพื่อเรียกเว็บไซด์นั้นผ่าน Protocol HTTP port 80 โดยเป็นการเชื่อมต่อแบบ TCP จะนั้นเว็บไซด์ที่เข้าไปก็จะส่งการประมวลผลกับมาที่หน้าจอคุณ โดยมีการประมวลผลผ่านระบบ Operating System ซึ่งอาจเป็น Windows โดยใช้ IIS 6.0 หรือ Linux ที่ใช้ Apache อาศัย CPU / RAM ประมวลผลจากการเยี่ยมชมเว็บในครั้งนี้ และส่งค่าการประมวลผลนั้น ผ่านกับมาจากฝั่งเครื่อง Web server ผ่านระบบเครือข่ายที่เช่าพื้นที่อยู่บน Data Center (IDC) ใน ISP สักที่หนึ่งบนโลก (สมมุติ) และ ผ่านการ Routing จาก Router หนึ่งไปยังอีกที่หนึ่ง กลับมาสู่เครือข่ายที่เครื่องคอมพิวเตอร์ของคุณ ผ่านอุปกรณ์เครือข่าย Core Switch ในบริษัทของคุณ และมาถึงผู้รับสารภายในชั่วพริบตา และคุณก็ได้รับความบันเทิงจากเว็บไซด์นั้น อารมณ์ ความรู้สึกหลังจากได้ รับชมเนื้อหาในเว็บไซด์ที่เปิดแล้ว มีผลกับอายตนะทั้ง 6ของตัวเราเอง ซึ่งส่งผลต่อเนื่องสู่พฤติกรรมหลังจากรับรู้เว็บไซด์ดังกล่าวต่อไป เป็นต้น การเปลี่ยนแปลงย่อมเกิดขึ้นในปัจจุบันจากผลการคลิก Enter ของคุณเอง การเปลี่ยนแปลงนั้นคือ ความเสื่อมลง นั้นเอง การประมวลผลของ CPU เครื่องคอมพิวเตอร์ ทั้งฝั่งคุณ และฝั่งเว็บไซด์ เริ่มทำงานก็ย่อมเกิดความเสื่อม เสื่อมตามอายุขัย เสื่อมต่อการใช้งาน ซึ่งความเสื่อมเป็นตัวแปรหนึ่งของกาลเวลา
การที่คุณคลิกปุ่ม Enter เพียงแรงกดน้อยนิด การประมวลผลจากระบบปฏิบัติเครื่องคุณเอง ก็สร้างความเสื่อมบนเครื่องคอมพิวเตอร์ที่คุณใช้อยู่ รวมถึงการบันทึกเส้นทางการเดินทางที่มีความเร็วอย่างทันใจ ก็มีการบันทึกไว้บนอุปกรณ์ต่างๆ เช่น Switch ไปสู่ Firewall ไปสู่ Router จาก Router เมืองไทย ออกสู่ Router ต่างประเทศ และวิ่งตรงไปสู่เว็บไซด์ที่ต้องการ มีการถูกบันทึกไว้แล้ว บนอุปกรณ์ตามเส้นทางลำเลียงข้อมูล หรือหากไม่มีการเก็บบันทึกที่ถูกต้อง อย่างน้อยการบันทึกนั้นก็เกิดขึ้นในความทรงจำของคุณเอง และเลือนหายไปเพราะเราไม่ได้ใส่ใจ

และการไหลเวียนของข้อมูล ตามหลัก OSI 7 layer หรือ 3 in 3 out ที่ผมคิด คือห่วงโซ่ ของเหตุการณ์
ห่วงโซ่ของเหตุการณ์ เราเรียกว่า “Chain of Event”
ห่วงโซ่ของเหตุการณ์ ลำดับเหตุการณ์ตามเวลา ตามความเป็นจริง และเกิดเป็นประวัติของผู้ใช้งาน ประวัติของอุปกรณ์ที่ทำงาน และหากเป็นกรณีที่สำคัญและได้ถูกบันทึกไว้ก็จะกลายเป็นประวัติศาสตร์ และกรณีศึกษาต่อไป
สิ่งที่ควรบันทึกตาม ห่วงโซ่เหตุการณ์ คือ
Who ใคร , What อะไร , Where ที่ใด , When เวลาใด , Why (how) อย่างไร
ซึ่งการบันทึกสิ่งเหล่านี้ เราเรียกว่า “Data Arachive”

Data Archive ก็คือ Log จากห่วงโซ่ของเหตุการณ์ ถ้านำคำหมาย Log ที่กล่าวมา จะรวมประโยคนี้ได้ว่า Data Archive คือ พฤติกรรมการใช้งานที่เกิดขึ้นแล้ว ซึ่งมีผลให้เกิดการเปลี่ยนแปลงในปัจจุบัน จากห่วงโซ่ของเหตุการณ์

แต่เรายังขาดความน่าเชื่อถือในการเก็บบันทึก Data Archive นี้ เนื่องจาก Log เองก็อาจเกิดเปลี่ยนแปลงได้จากใครก็ได้ ที่มีความรู้ และแก้ไขเปลี่ยนแปลง เหตุการณ์จากห่วงโซ่ของเหตุการณ์นี้ ้ ถึงแม้การแก้ไข อาจเกิดขึ้น บนห่วงโซ่เหตุการณ์ใดเหตุการณ์หนึ่ง แต่ก็ยังมีร่องรอยการใช้งานจากห่วงโซ่ที่เหลืออยู่ได้ เพียงแค่ว่าการแก้ไขได้ อาจส่งผลให้ข้อมูลตามห่วงโซ่นั้นมีความคลาดเคลื่อน ไปได จนไม่สามารถสืบหาสาเหตุได้ พูดง่ายๆ ว่าหลักฐานไม่เพียงพอได้เช่นกัน

ห่วงโซ่เหตุการณ์ (Chain of event) นั้นจึงควรถูกคุ้มกัน คุ้มครอง เพื่อเป็นการรักษาข้อมูลที่เก็บบันทึกนั้นให้คงสภาพเดิม ซึ่งเรามีศัพท์เรียกว่า “Chain of Cusdoty”

สาระสำคัญของ พ.ร.บ. ว่าด้วยการกระทำผิดเกี่ยวกับคอมพิวเตอร์ ที่หลายคนมักตั้งคำถามว่า เก็บแบบไหนถึงจะพอเพียง
การเก็บพอเพียง ก็เพียงแค่คุณตอบให้ได้ ตาม Chain of event และมีการเก็บรักษาแบบ Chain of Custody ให้ได้ก็พอ ไม่ว่าจะใช้เทคโนโลยีใด แบบใด เมื่อเจ้าหน้าที่พนักงานเข้ามาขอ Log หรือ เจ้าของบริษัทเองต้องการทราบถึงการใช้งานพนักงานตัวเอง ตอบให้ได้ตามที่ผมกล่าวมานี้ ก็มีประโยชน์ทั้ง ทำถูกต้องตามกฏหมาย และ ทำได้ตามความต้องการของนายจ้างอีกด้วย
จะลงทุนหลักล้าน หรือ หลักแสน ในการเก็บบันทึกข้อมูลจราจร (Data Traffic Log Recorder) สำคัญอยู่ที่ ได้เก็บครบตามนี้หรือไม่ คือ
1. Data Archive เก็บ Log จากห่วงโซ่เหตุการณ์ (Chain of event) หรือไม่ ส่วนใหญ่แล้วอุปกรณ์ syslog , SIEM (Security Information Event Managment) สามารถจัดทำแบบ Data Archive ได้อยู่แล้ว
2. มีการทำ Data Hashing หรือไม่ คือมีการเก็บ Log เพื่อรักษาหลักฐานและยืนยันความถูกต้องของเนื้อหา Log จากห่วงโซ่เหตุการณ์ คือ เนื้อ file Log มีการยืนยันค่า Integrity หรือไม่ ตรงนี้สำคัญ เพราะว่าหากลงทุนโดยใช้งบประมาณจำนวนมากแล้ว แต่ไม่ได้ทำการ Check Integrity files โดยสากลใช้ Algorithm MD5 , SHA-1 เพื่อใช้ในการ check Log files แล้ว หรือ นำ Log files ที่ได้เขียนข้อมูลลงในแผ่น CD และเก็บบันทึกเป็นรายวันไป การลงทุนที่ว่าจะไม่มีเกิดประโยชน์เลยหากไม่มีการยืนยันความถูกต้องของหลักฐานจาก Log files สิ่งนี้ผู้ที่ต้องจัดหาเทคโนโลยีในการเก็บบันทึกข้อมูล นั้นจำเป็นต้องให้ความสำคัญมาก เพราะจัดหามาแล้ว อาจใช้ไม่ได้ตรงตามข้อกำหนดของ พ.ร.บ นี้ก็ได้ หรือในกรณีที่ต้องถึงชั้นศาล ก็ไม่สามารถยืนยันหลักฐานนี้ในชั้นศาลได้ถึงความถูกต้องของข้อมูล

สรุป :
Log คือ ข้อมูลการใช้งานที่เกิดขึ้นแล้ว และมีผลให้เกิดการเปลี่ยนแปลงในปัจจุบัน
Log Record คือ การเก็บบันทึกข้อมูล ซึ่งข้อมูลตรงนี้ก็คือ ข้อมูลสารสนเทศ ที่เกิดจาก Data Traffic ที่เกิดจากการสื่อสารระหว่างผู้ส่งสาร ถึง ผู้รับสารนั้นเอง
Data Traffic = Information + 3 in 3 out ซึ่งทำให้เกิด Log
Data Archive = Log Record + Chain of Event
Data Hashing = Log Record + Chain of Custody
เพียงเท่านี้ก็เป็นการเก็บบันทึกข้อมูลจราจร แบบเพียงพอ และมีประโยชน์สำหรับเจ้าหน้าที่พนักงาน หรือ ตำรวจในการพิสูจน์หาหลักฐานต่อไปได้

หากทำความเข้าใจตามที่ผมกล่าวแล้วการสิ้นเปลืองงบประมาณในการจัดหาเทคโนโลยี จะลดลง ลดความสับสนว่าจะเก็บ Log อย่างไรให้ถูกต้อง และงบประมาณที่เหลือไปสร้างองค์ความรู้ให้กับคน เพื่อให้คนใช้เทคโนโลยีได้ถูก และ ให้กระบวนการควบคุมคนอีกชั้น เพื่อความเป็นระบบ และตรวจสอบได้

การใช้เทคโนโลยีที่เพียงพอแล้วคือการจัดเก็บบันทึกข้อมูลแบบ Hybrid Log Recorder ซึ่งสามารถอ่านเพิ่มเติมได้ที่ http://www.sran.net/archives/200 ซึ่งผมจะขอโอกาสได้อธิบายในส่วนนี้อีกครั้งในบทความต่อไป
ซึ่ง Hybrid ทำให้สะดวกในการติดตั้ง ออกแบบ และใช้งาน ไม่เปลือง Storage ลดงบประมาณในการจัดหาอุปกรณ์เก็บบันทึกข้อมูลจราจร แต่ทั้งนี้ก็ยังไม่เพียงพอต่อการจัดหาเทคโนโลยีให้ครบถ้วนได้ ดังนั้นผมจึงออกแบบเครือข่ายที่เรียกว่า เครือข่ายตื่นรู้ขึ้น ซึ่งเป็นที่ทราบกันดีว่าองค์ประกอบสำคัญในการจัดทำระบบความมั่นคงปลอดภัยข้อมูล สารสนเทศ นั้นประกอบด้วย 3 ส่วน นั้นคือ เทคโนโลยี คน และ กระบวนการ การสร้างเครือข่ายตื่นรู้ มีจุดประสงค์เพื่อสร้างในส่วนเทคโนโลยีให้ครบ อย่างพอเพียง ครบในที่นี้ ต้องครบแบบปลอดภัยด้วย และสามารถรู้ทันปัญหาได้อย่างมีระบบ เพราะเรารู้ว่าไม่มีอะไรที่ป้องกันได้ 100% แต่เรารู้ทันได้หากมีระบบที่เหมาะสม การที่เราเน้นในเรื่องเทคโนโลยีเพียงอย่างเดียวและทำไม่ครบ ก็ย่อมจะไม่เกิดประโยชน์ ดังนั้นหากมีสูตรสำเร็จ เพื่อเป็นการตัดสินใจในการเลือกหาเทคโนโลยีเข้ามาใช้ในองค์กรก็จะมีประโยชน์ อย่างมาก
และนี้เป็นอีกเหตุผลหนึ่ง ที่ผมต้องทำเทคโนโลยี ในส่วนนี้ให้เป็นจริง และมีประโยชน์กับผู้ใช้งานให้ได้ในชั่วชีวิตนี้ของผมเอง

วันอาทิตย์, กุมภาพันธ์ 25

กองทัพ Botnet คืออะไร

ธรรมชาติได้สร้างการมีชีวิต และองค์ประกอบของชีวิต คือ ดิน น้ำ ลม ไฟ และ อากาศ เกิดเป็นสิ่งมีชีวิตขึ้น ... ธรรมชาติ ได้สร้างเชื้อโรค ที่ทำให้ สิ่งมีชีวิตบางเผ่าพันธ์ เกิด ล้มเจ็บป่วย และเสียชีวิตได้ เชื้อโรคที่ว่า เรียกว่า "ไวรัส"
ในอีกทางหนึ่งมนุษย์ ซึ่งถือได้ว่าเป็นสิ่งมีชีวิต ที่ธรรมชาติสร้างสรรค์ขึ้น มนุษย์ต้องการชนะธรรมชาติ โดยการสร้างเทคโนโลยี ให้เหนือธรรมชาติ แต่ละด้าน ด้านหนึ่งเพื่อสร้างความเจริญทางอุตสาหกรรม เพื่อสร้างความบันเทิง และเพื่อการสื่อสาร อินเตอร์เน็ท ถือว่าเป็นเทคโนโลยี ที่มนุษย์สร้างสรรค์ขึ้น โยงใยความสัมพันธ์จากที่หนึ่งไปที่หนึ่ง โยงใยเป็นใยแมงมุมขนาดใหญ่ กระจายทั่วโลก ทุกคนสามารถสื่อสาร และรับข่าวสารได้อย่างทั่วถึง ผู้ที่ให้กำเนิด พบภัยคุกคาม เช่นกัน แต่เกิดบนโลกเสมือน ที่ธรรมชาติ ไม่ได้ลิขิตไว้ นั้นคือ ไวรัสคอมพิวเตอร์ แน่นอน ด้วยความหลากหลายพฤติกรรมการใช้งาน ไวรัสคอมพิวเตอร์ในยุคโบราณ พัฒนาความเก่งกาจ เหมือนปรับตัวให้ทันสมัย เพื่อยากแก่การป้องกัน ทำให้เกิดการแพร่กระจายพันธ์ไวรัสคอมพิวเตอร์ได้ ที่เรียกว่า worm หรือ หนอนคอมพิวเตอร์ ที่ความต้องการขโมยข้อมูล และ ความลับการใช้งาน เกิดเป็น spyware ที่ต้องการสร้างความสนใจ และแพร่กระจายข่าวสารที่เป็นขยะข้อมูล เรียกว่า Adware ทั้งหมดที่กล่าว ผมขอใช้ศัพท์ว่า Malware คือภาพรวมภัยคุกคามทางโปรแกรม
ผมเคยให้ความหมายของ Malware ในงานเปิดตัว Cyfence และงาน Netday ที่ มหาวิทยาลัยเกษตร ปีที่แล้ว ว่า
"Malware คือความไม่ปกติทางโปรแกรมมิ่ง ที่สูญเสีย C (Confidentiality) I (Integrity) และ A (Availability) อย่างใดอย่างหนึ่ง หรือ ทั้งหมด จนทำให้เกิดเป็น Virus , Worm , Trojan , Spyware , Backdoor และ Rootkit"

โปรแกรม ที่มีความไม่ปกติ นี้ ต้องการตัวนำทาง เพื่อต่อยอดความเสียหาย และยากแก่การควบคุมมากขึ้น ตัวนำ ที่ว่า นั่นคือ Botnet นี้เอง
Botnet เกิดจาก เครื่องคอมพิวเตอร์ ที่ตกเป็นเหยื่อหลายๆ เครื่องเพื่อทำการใด การหนึ่ง ที่ก่อให้เกิดความเสียหายทางข้อมูล บนเครือข่ายคอมพิวเตอร์ได้ คอมพิวเตอร์ที่เป็นเหยือ เพียง เครื่องเดียว เรียกว่า Zombie ซึ่ง Zombie หลายตัว รวมกันเรียก Botnet
ฺ
สะพานเชื่อมภัยคุกคามทางเครือข่ายคอมพิวเตอร์ คือ Botnet นั้นเอง

Botnet ทำให้เกิดภัยคุกคามที่ไม่สามารถเกิดขึ้นเองได้ตามลำพัง
ภัยคุกคามที่ไม่สามารถเกิดขึ้นเองได้ตามลำพัง ได้แก่ Spam (อีเมล์ขยะ) ,
DoS/DDoS (การโจมตีเพื่อทำให้เครื่องปลายทางหยุดการทำงานหรือสูญเสียความเสรียฐภาพ) ,
และ Phishing (การหลอกหลวงในโลก Cyber)

ภัยคุกคามดังกล่าว ต้องอาศัย คน ที่อยู่เบื้องหลัง การก่อกวนในครั้งนี้ เป็นผู้บังคับ
เมื่อคนที่รู้เท่าไม่ถึงการณ์ ติด โปรแกรมที่ไม่ปกติ(Malware) จึงทำให้เกิด Zombie
คนรู้เท่าไม่ถึงการณ์ ที่ติด Malware จำนวนมาก กลายเป็น กองทัพ Botnet
ตอนนี้เราทราบถึง การกำเนิดของ กองทัพ Botnet แล้วล่ะ มีคำถามต่อไปว่า Botnet เหล่านี้ เมื่อเกิดขึ้นแล้ว จะสร้างความเสียหาย ได้อย่างไร
Botnet ต้องการที่อยู่อาศัย และที่อยู่อาศัย Botnet หายใจในอินเตอร์เน็ท บนเครือข่ายคอมพิวเตอร์ และรอคำสั่ง จากคนที่มีเจตนา เพื่อ สร้างภัยคุกคามให้เกิดขึ้น ตามจุดหมายที่ ตนต้องการ
แหล่งควบคุม Botnet ส่วนใหญ่เกิดใน IRC เหตุผลที่ส่วนใหญ่เป็น IRC ผมให้ข้อสังเกต ดังนี้ครับ
เหตุผลประการที่หนึ่ง เนื่องจาก Protocol ในการติดต่อ IRC เป็นการติดต่อแบบ UDP ซึ่งมีความเร็ว และไม่ต้องการความถูกต้องนักในการสื่อสาร ทำให้เครื่องที่เป็น Zombie แทบไม่รู้ตัวว่าตนเองได้เชื่อมต่อ Server IRC ที่อยู่ห่างไกล ได้เลย
เหตุผลประการที่สอง IRC เป็นการสื่อสาร ในยุคก่อน ที่ส่วนใหญ่ Hackers ในอดีตมักใช้เป็นแหล่งแลกเปลี่ยนเทคนิค และหลากหลายเรื่อง ที่อิสระมาก เนื่องจากเป็นแหล่งที่ยากในการควบคุม ทราบได้ยากในการค้นหาตัวตนที่แท้จริง
สำหรับมิตรรัก ที่รู้จักผมดี ก็ทราบว่า ตัวผมเองก็เริ่มชีวิตอินเตอร์เน็ท จาก IRC และมีบทความเกี่ยวกับ IRC มาก่อนเช่นกัน เพื่อนเก่า คนคุ้นเคย nickname SAMURAl อ่านว่า "ซามูไร" แต่ในความเป็นจริง ตัว i ตัวหลัง ใช้ตัว L ตัวเล็ก หลีกเลี่ยงพวกชอบ /whois เขียนชื่อผมผิดล่ะก็ whois ไม่เจอ : ) ปัจจุบันไม่มีแล้วครับ ผมไม่ได้เข้า IRC มาหลายปีแล้ว
IRC มีความน่าสนใจ ทั้งการใช้ชีวิต และภัยคุกคามบนโลกเสมือน จากอดีต จนถึงปัจจุบัน และในอนาคต
พื้นฐาน IRC (Internet relay chat) เป็น ติดต่อแบบ Client to Server เพื่อใช้ในการติดต่อสื่อสาร โดยผ่าน Protocol โดยผ่าน ช่วง port 6666 - 7000 อาจจะมากกว่านี้ หรือน้อยกว่า ได้ขึ้นอยู่ผู้ให้บริการตั้งตนเองเป็น IRC Server ส่วน IRC Client เป็นซอฟต์แวร์ที่ติดตั้งในเครื่องผู้ใช้งาน ที่ได้รับความนิยม ได้แก่ Pirch , Mirc , Xchat และอื่นๆ ภัยคุกคามทาง IRC มีมาโดยตลอดไม่ว่าเป็นการหลอกลวงจากคนด้วยกันเอง และ ภัยคุกคามทางเทคนิคชั้นสูง ที่ใช้ Zombie ไปผู้สร้างให้เกิดความเสียหาย
ลักษณะการใช้งาน IRC ประกอบด้วย
Channels หรือเรียกว่า ห้องสนทนา ที่เกิดจากการสร้างของ ผู้ลงทะเบียนสร้างห้อง เมื่อก่อน ก็คือ คนเข้าห้องและตั้งชื่อห้อง คนแรก Server ที่ยังคงอนุรักษณ์วิธีนี้คือ EFnet
และ Server ที่คนไทยนิยม อดีต ปัจจุบัน ได้แก่ dalnet , Webmaster และ Thai IRC เป็นต้น
Nickname ชื่อเสมือน ที่ผู้ใช้ ต้องการให้เป็น จะเป็นชื่ออะไรก็ได้ ตามอักขระ ที่โปรแกรม IRC Server รองรับ
Bot หุ่น คอมพิวเตอร์ Script ที่ใช้ในการเฝ้าห้อง ควบคุม Server แทนผู้ให้บริการ IRC Server หากเป็น Bot ที่มากับ IRC Server มักจะเกิดขึ้นตามคำสั่งที่เขียนไว้พร้อมกับการสร้าง IRC Server แต่หากเป็น Bot ที่เกิดจากสร้างผู้ใช้งานอื่น มักจะเขียนด้วยภาษา TCL/TK หรือ C และอื่นๆ ได้เช่นกัน สมัยก่อนมี Bot สำหรับเฝ้าห้องหลายยี่ห้อ ได้แก่ TNT , Eggdrop และอื่นๆ และกล่าวได้ว่าการสร้าง Eggdrop เมื่อก่อน เกิดเป็นแนวทางการสร้างเครื่องมือบังคับ Zombie ให้ทำตามคำสั่งที่ต้องการ ได้แก่ Agobot, GTBot, SDBot, Evilbot และอื่นๆ


ภาพการทำงาน Botnet เมื่อใช้ IRC Server เป็นช่องทางในการสร้างภัยคุกคาม

http://lockdowncorp.com/bots/a5.jpg
ภาพแสดงถึงการสั่งงาน Zombie ผ่าน IRC โดยผู้สั่งคือ Wh0r3 ซึ่งใช้ชื่อเป็นภาษา Jagon
ลักษณะการสั่ง Zombie ให้ทำการ DDoS ที่อื่นๆ
[###FOO###] <~nickname> .scanstop
[###FOO###] <~nickname> .ddos.syn 151.49.8.XXX 21 200
[###FOO###] <-[XP]-18330> [DDoS]: Flooding: (151.49.8.XXX:21) for 200 seconds
[...]
[###FOO###] <-[2K]-33820> [DDoS]: Done with flood (2573KB/sec).
[###FOO###] <-[XP]-86840> [DDoS]: Done with flood (351KB/sec).
[###FOO###] <-[XP]-62444> [DDoS]: Done with flood (1327KB/sec).
[###FOO###] <-[2K]-38291> [DDoS]: Done with flood (714KB/sec).
[...]
[###FOO###] <~nickname> .login 12345
[###FOO###] <~nickname> .ddos.syn 213.202.217.XXX 6667 200
[###FOO###] <-[XP]-18230> [DDoS]: Flooding: (213.202.217.XXX:6667) for 200 seconds.
[...]
[###FOO###] <-[XP]-18320> [DDoS]: Done with flood (0KB/sec).
[###FOO###] <-[2K]-33830> [DDoS]: Done with flood (2288KB/sec).
[###FOO###] <-[XP]-86870> [DDoS]: Done with flood (351KB/sec).
[###FOO###] <-[XP]-62644> [DDoS]: Done with flood (1341KB/sec).
[###FOO###] <-[2K]-34891> [DDoS]: Done with flood (709KB/sec).
[...]


ภาพโปรแกรม Agobot ที่ใช้สั่งงาน botnet
botnet มีความโปรดปรานเครื่องคอมพิวเตอร์ที่อ่อนแอ ภัยคุกคามสมัยใหม่ เรามักจะเข้าใจผิดว่าต้องป้องกันเครือข่ายชั้นนอกให้ปลอดภัย แต่ลืมว่าสิ่งสำคัญที่สุด คือเครื่องคอมพิวเตอร์ของคุณเอง หากอ่อนแอ และไม่ได้รับการเอาใจใส่ วันหนึ่งอาจกลายเป็น Zombie และเกิดเป็นส่วนหนึ่งของ กองทัพ Botnet ได้เช่นกัน
วิธีป้องกัน Botnet ที่ดีที่สุดคือการป้องกันเครื่องคอมพิวเตอร์ ที่ตนเองรับผิดชอบอยู่ให้ดีที่สุด มาถึงตรงนี้ ขอหยุดพักก่อน พรุ่งนี้เช้า มีบรรยายที่ กสท และจะกลับมาเล่า Botnet กันต่อ เพราะเรื่องยังไม่จบดี โปรดติดตามต่อไป

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันศุกร์, กุมภาพันธ์ 23

เพื่อนเก่า Boston


วันก่อนค้นหาเทปเพลงเก่า ที่บ้านพบ เทปวง Boston สมัยนี้ไม่มีขายเทป กันแล้ว มีแต่ CD แต่รถเก่าผมยังเล่นด้วยเทป อยู่และยังชอบที่ใช้เทป ปกติไม่ค่อยได้ฟังมาก บางเวลาเท่านั้นที่อยากจะฟังเทปเก่าๆ ที่เคยสะสม หยิบเอา Boston มา 3 ชุด Boston เป็นแนวดนตรี Rock & Roll ที่ทันสมัย ก่อตั้งเมื่อปี 1976
Boston ที่พกมา มี
Don't Look Back ชุดที่ 2 Boston เพลงโปรดในชุดคือเพลง Man i'll Never Be Slow Rock ที่ไพเราะดี ความหมายก็ดี
และก็ มี
Third Stage ปี 1986 ที่มีเพลงฮิตอย่าง Amanda และมาชอบมากในชุด Walk On ชุดที่ 4 ออกปี 1994 แต่ละชุดออกห่างกันเกือบ 10 ปี ลองคิดอายุของวงนี้ดูสิครับ ที่มาเขียน ก็เพราะชอบแนวเพลง เมื่อเปิดเพลงในชุด Walk on โดยเฉพาะเพลง surrender to me เปิดให้สุด Volume นะ มันส์อย่าบอกใคร

Boston เป็นวงร๊อค ที่ไม่หนวกหู ครับ ดนตรีแน่น มีการบันทึกเสียงได้ดีทุกชุด และเอกลักษณ์ ปกแผ่นเพลง ที่ออกแบบในรูปแบบการ์ตูนอวกาศ ฝีมือการวาดของ Darvin Atkeson
ชุดล่าสุดออกในปี 2002 ชื่อชุดว่า Corporate America มีเพลงที่ชอบคือ
I Had a Good Time วงดีๆ เพลงดีๆ ที่อยากให้ฟังกัน

รูป Boston กีตาร์จานบิน ล่องลอยไปในอวกาศแห่งเสียงเพลง ..
Rock Never Die
ฝากให้ฟัง เพลง Launch ในชุด
Third Stage


ขอบคุณ Wiki , google และ You ที่เป็นบุคคลแห่งปี ในนิตยสาร Time ทำให้ทราบข้อมูลได้เยอะ ในเวลาอันสั้น


นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันพฤหัสบดี, กุมภาพันธ์ 22

snort มีความเสี่ยงที่ DCE/RPC

โครงสร้าง snort


  • An Event structure containing
  • generator ID
  • snort ID
  • snort ID Revision number
  • classification ID
  • priority
  • event ID
  • event reference
  • event reference time
  • Event packet information containing
  • packet timestamp
  • source IP
  • destination IP
  • source port/Icmp code
  • dest port/icmp type
  • protocol number
  • event flags
ส่วนเพิ่มเติม , flow records from Snort (stream4) look like this:
  • start time
  • end time
  • server (responder) IP
  • client (initiator) IP
  • server port
  • client port
  • server packet count
  • client packet count
  • server byte count
  • client byte count
  • flow start time
  • last packet time
  • initiator packet count
  • initiator bytes
  • responder packet count
  • responder bytes
  • initiator TCP flag aggregate (if any)
  • responder TCP flag aggregate
  • last packet originator (initiator/receiver)
  • alerts on flow (count)
  • flow flags (bitmap)

พบช่องโหว่ DCE/RPC preprocessor ที่รวมใน Snort 2.6.1.
ช่องโหว่นี้พบใน snort version 2.6.1, 2.6.1.1, 2.6.1.2, และ 2.7 beta 1.
เราสามารถดู snort/src/dynamic-preprocessors/dcerpc/ directory of Snort CVS แสดงผล dcerpc.c และ smb_andx_decode.c ทั้ง 2 ส่วนนี้มีช่องโหว่ software snort ที่สามารถเข้าถึงระบบได้


อ่านเพิ่มเติมได้ที่ http://www.snort.org/docs/advisory-2007-02-19.html
link http://taosecurity.blogspot.com/2007/02/snort-dcerpc-vulnerability-thoughts.html

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันอังคาร, กุมภาพันธ์ 20

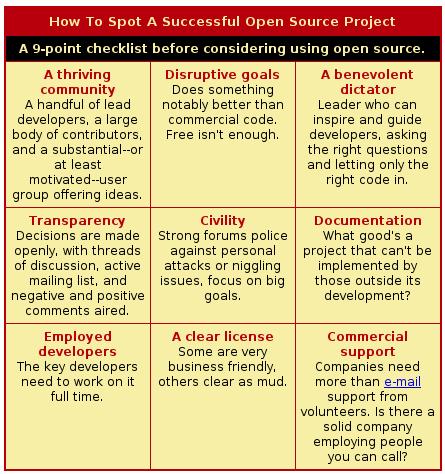
Open Source Winners


หลักการเลือก Open Source Project ที่ประสบความสำเร็จ

รายละเอียดอ่านเพิ่มเติมได้ที่ How To Tell The Open Source Winners From The Losers
ในอนาคตเราปฏิเสธไม่ได้ว่าเป็นโลกของ Open source ที่คิดอย่างนั้นก็เพราะ เราไม่แน่ใจว่า software Close Source นั้นจะมีการฝัง backdoor หรือไม่ ?

นนทวรรธนะ สาระมาน
Nontawattana Saraman

วันอาทิตย์, กุมภาพันธ์ 18

Anonymity Network เครือข่ายไร้ตัวตน (2)


กาลามสูตร กล่าวว่า "อย่าเชื่อ จนกว่าจะได้พิสูจน์ด้วยตนเอง"
Nontawattalk กล่าวต่อว่า "อย่าเชื่อ ต่างชาติให้มากนัก.."

ตอนที่แล้วทิ้งท้ายไว้ว่า จะทำอย่างไร กับการประยุกต์ เครือข่าย Tor เพื่อใช้ในการค้นหาการกระทำผิดทางอาชญากรรมคอมพิวเตอร์ ก่อนไปเรื่องสำคัญ ขอสรรภาพก่อนว่า พักหลังผมให้ความสนใจกับการป้องกันข้อมูลส่วนตัว (privacy and security on the Internet) มากขึ้น และเมื่ออ่านจนถึงบรรทัดสุดท้ายของบทความนี้ แล้ว จะเกิดคำถามตามมาว่า เราจะทำ Privacy Internet เพื่อใคร ? กันแน่

จากองค์ประกอบศัพท์ที่เกี่ยวข้องกับทุกเรื่องบนระบบความปลอดภัยข้อมูล 3 คำนี้
C = Confidentiality
I = Integrity
A = Availability

เครือข่ายที่มีการเข้ารหัสในการรับส่งข้อมูล มีการทำเรื่อง Confidentiality เป็นทางออกของการป้องกันความเป็นส่วนตัวของข้อมูล (privacy) ได้

Anonymity Network ทำให้เราระบุ ตัวตนที่แท้จริงในการเข้าเยี่ยมชม Website , IM , Mail ไม่ได้ และ Tor (The Onion Router) ทำให้เกิดการแชร์ Proxy ขนาดใหญ่ บนวิธีการ Routing ที่กำหนดจากโปรแกรม Tor ที่ลงบน Server เส้นทางการลำเรียงข้อมูล ที่มีการเปลี่ยนแปลงจากเทคนิคเดิมๆ กับเป็น ที่นิยมมากขึ้นเรื่อยๆ ผลที่ตามจากการวิเคราะห์ของตนเองแล้ว พบว่า Tor เกิด Anonymity Network ได้จริง

แต่ที่พบว่าอาจเกิดปัญหาได้ในอนาคต เนื่องจาก Tor อาศัย อาสาสมัคร เพื่อสร้าง Router Tor หรือบางทีเรียกว่า Tor Server จำนวนมาก ที่ไม่มีมาตรฐานในการระบุชื่อ ดูได้จาก Torstat และไม่มีมาตรการกลางที่ใช้ในการเก็บสร้าง Log ของ Router อาสาสมัคร ที่ใช้กันทั่วโลก (ไม่ใช่ ยุโรป และ อเมริกา เท่านั้นนะ)

คำถามว่า Anonymity Network หากได้รับความนิยมมากขึ้น เราจะค้นหาผู้กระทำผิดทางอาชญากรรมคอมพิวเตอร์ได้อย่างไร ?
เป็นเรื่องที่ท้าทายมากครับ สำหรับงานสืยหาผู้กระทำผิด ที่ต้องตรวจหาจากรอยเท้าบนเครือข่ายคอมพิวเตอร์ที่เชื่อมโยงบนโลกอินเตอร์เน็ท ยิ่งอยู่บน Anonymity Network แล้วล่ะก็ ย่อมมีความยากและซับซ้อนมากขึ้น
เมื่อต้นปี 2006 เราคงได้ทราบถึงศัพท์ที่เรียกว่า NSA Spy (National Security Agency spy) บน Code Name ที่ชื่อว่า "Echelon"
website NSA (http://www.nsa.gov)
Echelon มีประวัติเคยใช้ในสงครามเย็น ในยุคสมัยที่ 70s - 90s เพื่อใช้ในการเฝ้าติดตามชาวต่างประเทศที่เข้าประเทศอเมริกา ส่วน Echelon หรือ NSA Spy บนโลกอินเตอร์เน็ทแล้ว ได้รับการสนับสนุนจาก รัฐบาลอเมริกา และ ใช้เทคโนโลยี , ข้อมูล จากบริษัท AT&T และ EFF ผู้สนับสนุนการสร้าง Tor ซึ่งทั้งบริษัท AT&T และมูลนิธิ EFF ก็ยังมีปัญหาในคดีความเรื่องการดักข้อมูล จาก NSA กันอยู่เมื่อปลายปีที่แล้ว รัฐบาลสหรัฐอเมริกา ภายใต้ NSA ได้จัดทำโปรแกรมนี้ขึ้นเพื่อดักข้อมูลบนเครือข่ายคอมพิวเตอร์ เพื่อใช้ในการสืบหาการกระทำที่ผิดปกติที่อาจก่อให้เกิดอาชญากรรมคอมพิวเตอร์ โดยเฉพาะการก่อการร้ายข้ามชาติ ผ่านเครือข่ายคอมพิวเตอร์ (Cyber Crime / Terrorist)ตั้งแต่เหตุการณ์ 9 11 ผ่านไปทางรัฐบาลสหรัฐอเมริกา ให้ความสำคัญเรื่องนี้มาก จนถือได้ว่าเป็นวาระแห่งชาติไป เมื่อปลายปี 2004
การทำงาน NSA Spy Program จะจับข้อมูลที่เกี่ยวกับ e-mail , telephone calls (ข้อมูลบอกว่าใช้สำหรับ American citizens' phone เคยเกิดเป็นข่าวใหญ่เมื่อปีที่แล้ว ว่า NSA ได้แอบรวบรวมระเบียบการโทรศัพท์ของชาวอเมริกันหลายล้านคนอย่างลับ ๆ โดยใช้ข้อมูลที่ได้จาก AT&T, Verizon และ BellSouth จากนั้นจึงนำข้อมูลทีได้มาวิเคราะห์รูปแบบการโทรเพื่อตรวจหากิจกรรมการก่อการร้าย บุคคลที่ไม่เปิดเผยตัวคนหนึ่งเผยว่าฐานข้อมูลดังกล่าวเป็นฐานข้อมูลที่รวบรวมการใช้โทรศัพท์ทั้งหมดที่ใหญ่ที่สุดเท่าที่เคยมีมา ไม่ว่าจะเป็นการโทรข้ามเมือง ประเทศ ไปยังสมาชิกในครอบครัวเพื่อนร่วมงาน หรือคนอื่น ๆ ก็ตาม อ่านเรื่องเต็มได้จาก http://www.usatoday.com/news/washington/2006-05-10-nsa_x.htm ) และการระบุ IP จากผู้ให้บริการ (ISP)
เรื่องใกล้เคียงกัน กับ EFF ผู้สร้างสรรค์ผลงาน Tor
ข่าวจาก SRAN infosec เมื่อ 14 กค 2006 แปลจาก Networkingpipeline

กล่าวว่า "เอฟบีไอของสหรัฐ ฯ กำลังร่างกฏหมายที่บังคับให้ผู้ผลิตฮาร์ดแวร์ด้านเครือข่าย เช่น router และ switch จำเป็นต้องอัพเกรดอุปกรณ์ของตนให้สนุบสนุนการดักข้อมูลทางอินเทอร์เน็ตด้วย นอกจากนี้ผู้ให้บริการอินเทอร์เน็ตต้องยินยอมให้เอฟบีไอสามารถดักข้อมูลแอพพลิเคชั่นต่าง ๆ ได้ ไม่ว่าจะเป็น VoIP ไปจนถึง instant messaging
Brad Templeton ประธานของ Electronic Frontier Foundation (EFF) เปิดเผยว่า Cisco กำลังสร้าง backdoor ที่ใช้เพื่อดักข้อมูลตั้งแต่เดือนมกราคมของปี 2006 , Templeton ยังบอกด้วยว่าผู้ผลิตฮาร์ดแวร์รายอื่น ๆ เช่น Juniper, Acme Packet ก็กำลังสร้าง backdoor เข้าไปในผลิตภัณฑ์ของตนเช่นกัน"

อ่านแล้วลองไปคิดกันต่อเอง ครับ ...

ใครจะรู้ว่า NSA spy อยู่บน Anonymity Network จากการใช้ Tor

หากเป็นเช่นนี้ เรียกการกระทำนี้ว่า เป็น Honeynet แบบ Social Engineering ที่แนบเนียนที่สุดในโลกอินเตอร์เน็ทเลยทีเดียวนะ
เนื่องจาก Tor มันหอมหวนสำหรับ คนคิดไม่ดีนักเหลือเกินครับ แต่หารู้ไม่ว่ามีการดักข้อมูลอยู่บนเส้นทางเดินเครือข่ายนิรนามแห่งนี้เอง

ถ้าเป็นเช่นนี้เราควรใช้ Tor ต่อไปดีหรือไม่ ? คำตอบคือ ใช้ได้แต่ต้องระวังอย่าทำชั่ว เพราะทุกการกระทำที่ผิดจะบันทึกจาก NSA spy ที่สหรัฐอเมริกาเป็นผู้ทำขึ้น

สรุปแล้ว เห็นว่า Tor เป็นเทคโนโลยี ที่ดี เราควรสร้าง Tor แบบเดียวกันที่เป็นอยู่ แต่ใช้เฉพาะประเทศของเราดีไหม ? หากประเทศเรามีเหมือน NSA Spy และกำหนดการใช้งานทุก client ต้องผ่านการใช้ Tor บน Thailand Providers Network แล้ว ทุกการกระทำบนเครือข่ายคอมพิวเตอร์ ในประเทศของเราเอง จะสืบหาที่มาที่ไปได้หมด เชื่ออย่างผมหรือไม่ครับ

ข้อมูลสารสนเทศ คือแนวรบใหม่ ในยุคโลกาภิวัตน์ อย่างปฏิเสธมิได้
และประเทศของเรา จะแกร่งได้ ต้องสร้างภูมิต้านทานด้านเทคโนโลยีให้ทันต่อยุคสมัย พร้อมทั้งควบคุมมันให้ได้เอง โดยไม่พึ่งพาคนอื่น

The image “http://aura.zaadz.com/photos/1/9487/large/computer_Don_t_Spy_on_Me.gif?” cannot be displayed, because it contains errors.

ผมคงไม่มองโลกในแง่ร้ายเกินไปนะ ทั้งหมดที่กล่าวมาเป็นเพียงการแสดงความคิดเห็นจากตัวผมนะครับ ไม่ได้สำคัญเพื่อสร้างความเข้าใจผิดกับการใช้ Anonymity Network แต่อย่างใด เพราะสิ่งนี้ ล้วนเป็นสิทธิ และเสรีภาพ การใช้สื่ออินเตอร์เน็ท ในชีวิตประจำวันของเราต่อไป
ขอบคุณ เจ๊วาส Radioactive เปิดเพลงได้มันส์ดี จนนอนไม่หลับมานั่งเขียนบทความนี้ได้เสร็จเสียที

นนทวรรธนะ สาระมาน
Nontawattana Saraman